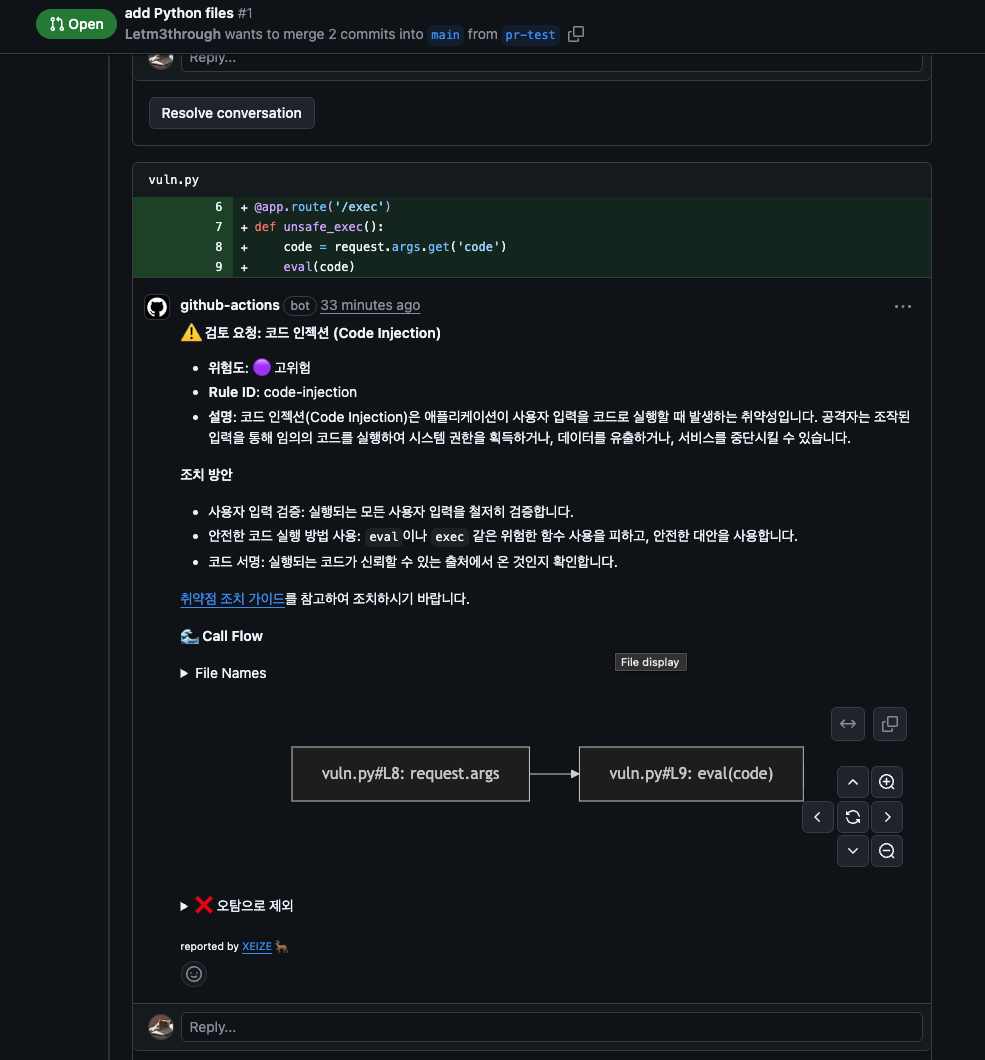
1. XEIZE_TOKENを追加する
GitHub Actions用のシークレット XEIZE_TOKEN を、以下のように追加します。
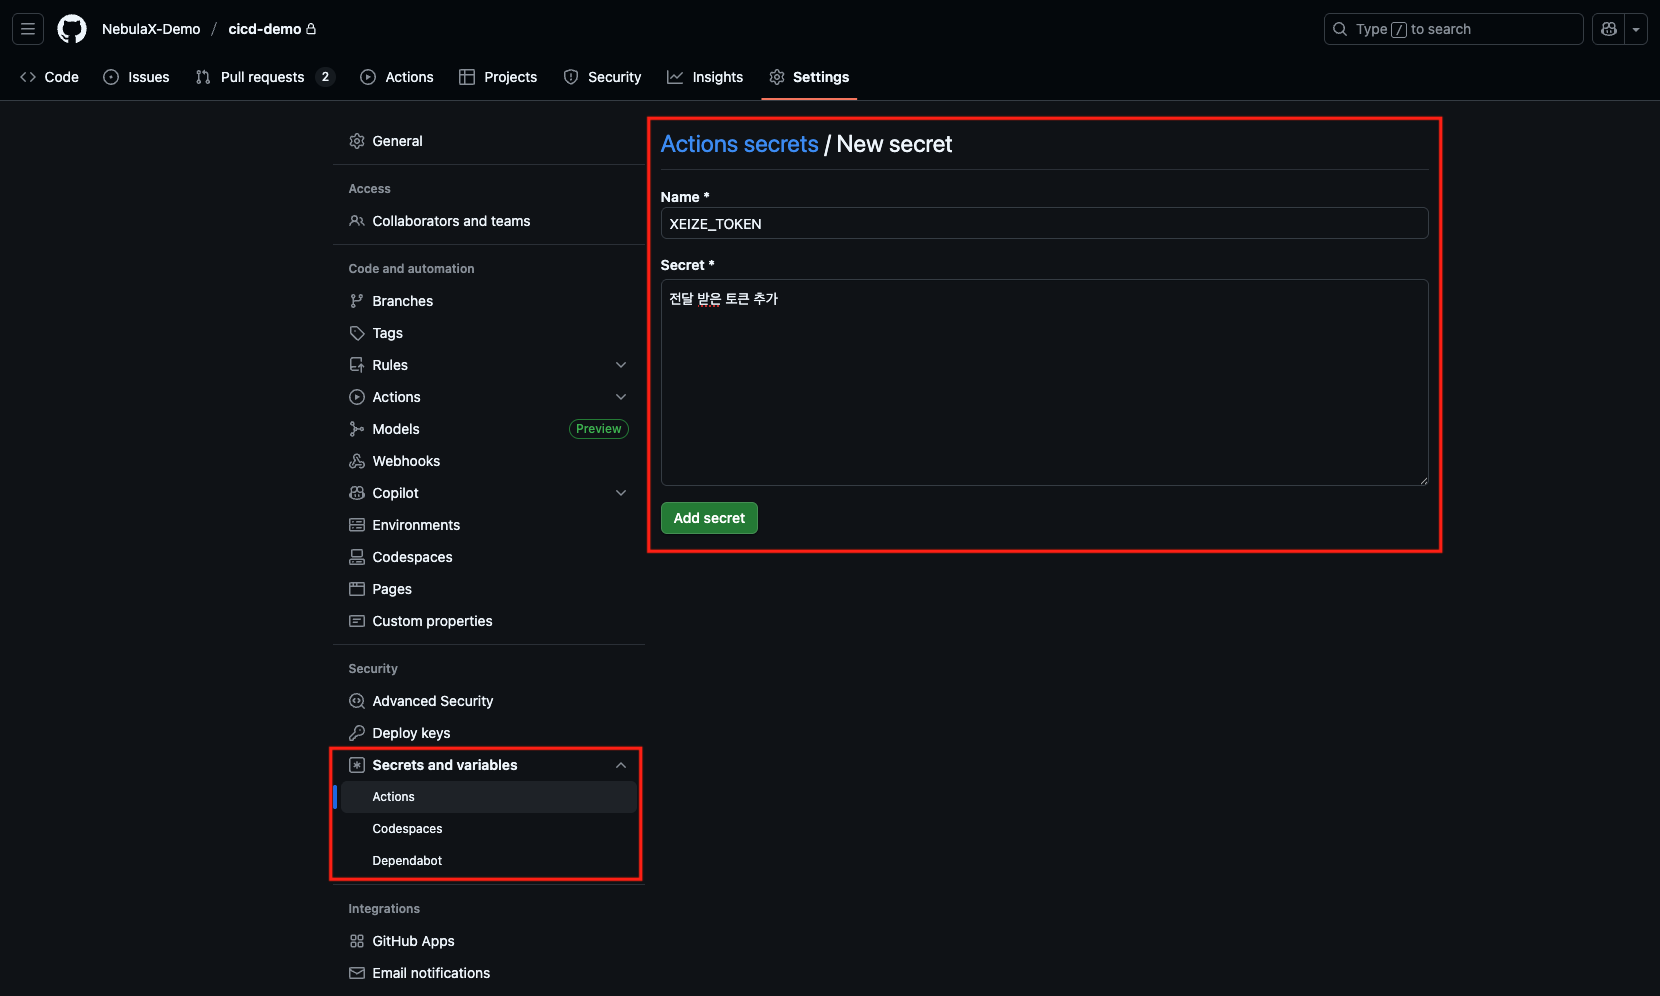
2. GitHub Actionsのワークフローを追加する
- ボタンを選択してファイルを作成します。
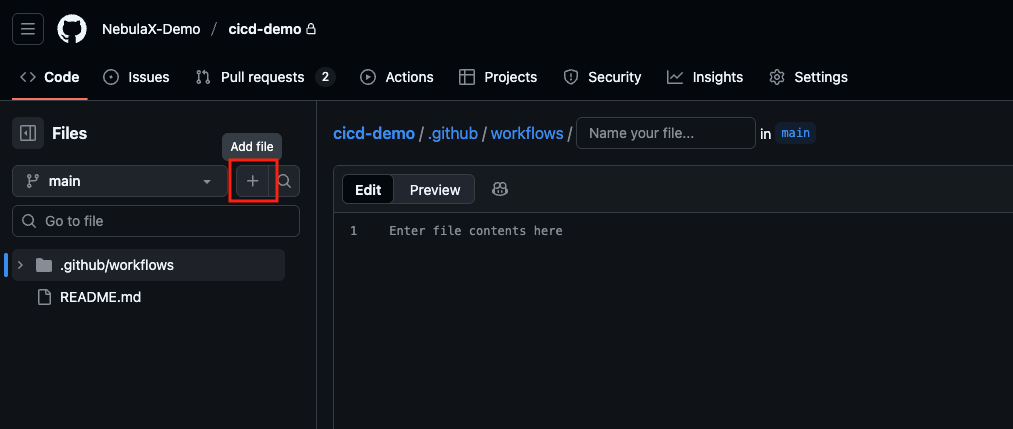
ワークフローの内容を入力し、Commit changes で保存すると、GitHub Actionsが適用されます。
ファイルの内容はGitHub Actionsのページを参照してください。
3. PRで動作を確認する
リポジトリをクローンする
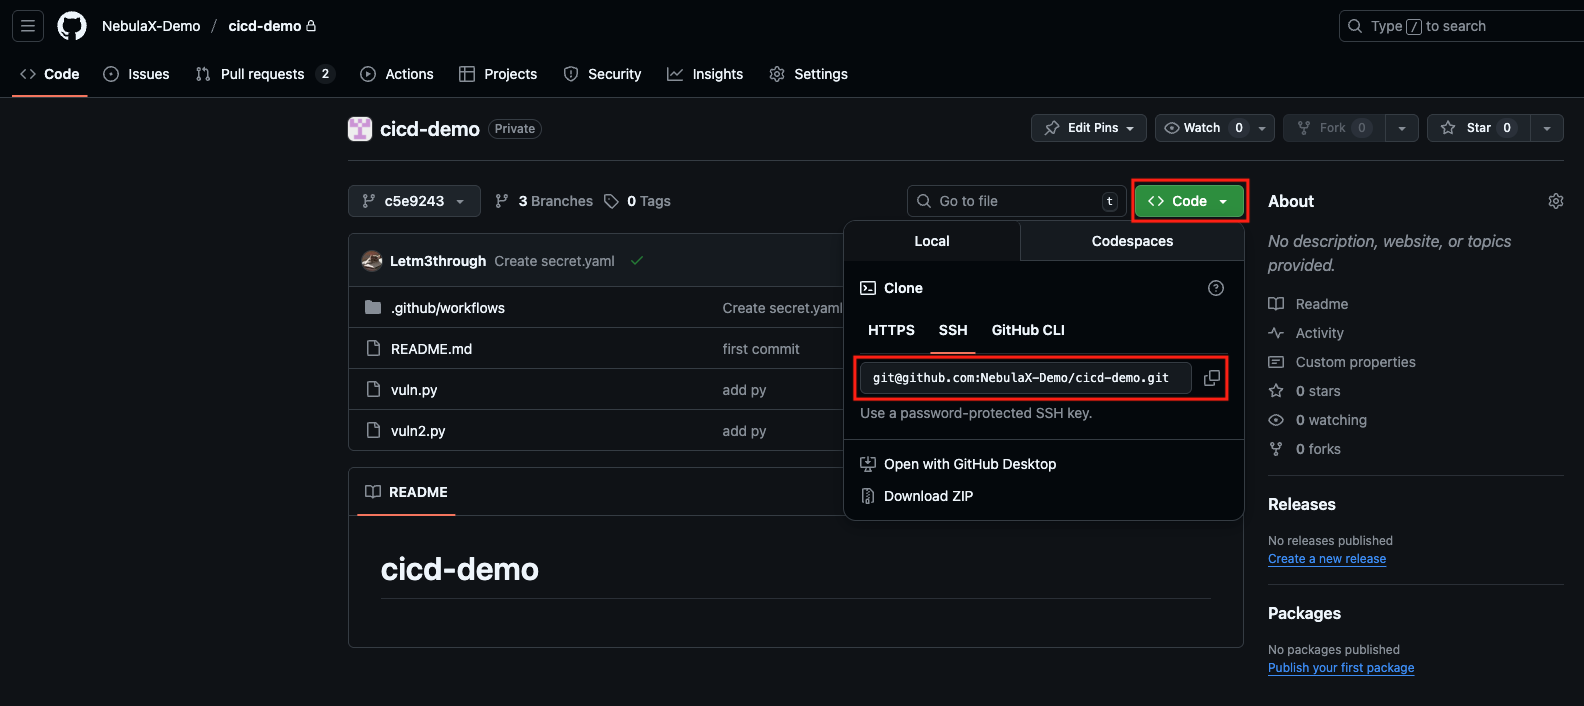
GitHub Actionsを設定したリポジトリをクローンします。git clone REPOSITORY_URL の REPOSITORY_URL は、コピーしたリポジトリのURLに置き換えてください。
クローン用のURLは、以下の画面で確認できます。
ブランチを作成する
ターミナルでプルリクエストを準備します。
cd repositoryでクローンしたディレクトリに移動します。repositoryは実際のディレクトリ名に置き換えてください。git checkout -b pr-testでpr-testブランチを作成します。- そのディレクトリに、動作確認用の脆弱なファイルを以下の内容で作成します。
vuln_crypto.py
python
# 安全でない暗号アルゴリズムとハードコードされた鍵
from Crypto.Cipher import DES
ENCRYPTION_KEY = b"weak_key"
cipher = DES.new(ENCRYPTION_KEY, DES.MODE_ECB)
vuln_exec.py
python
# Flaskでの安全でないコード実行
from flask import Flask, request

app = Flask(__name__)

@app.route('/exec')
def unsafe_exec():
    code = request.args.get('code')
    eval(code)
    return "Dangerous Code executed"
- ファイルを作成したら、以下を実行します。
text
git add .
git commit -m "add tests"
git push origin pr-test
- リポジトリに戻り、
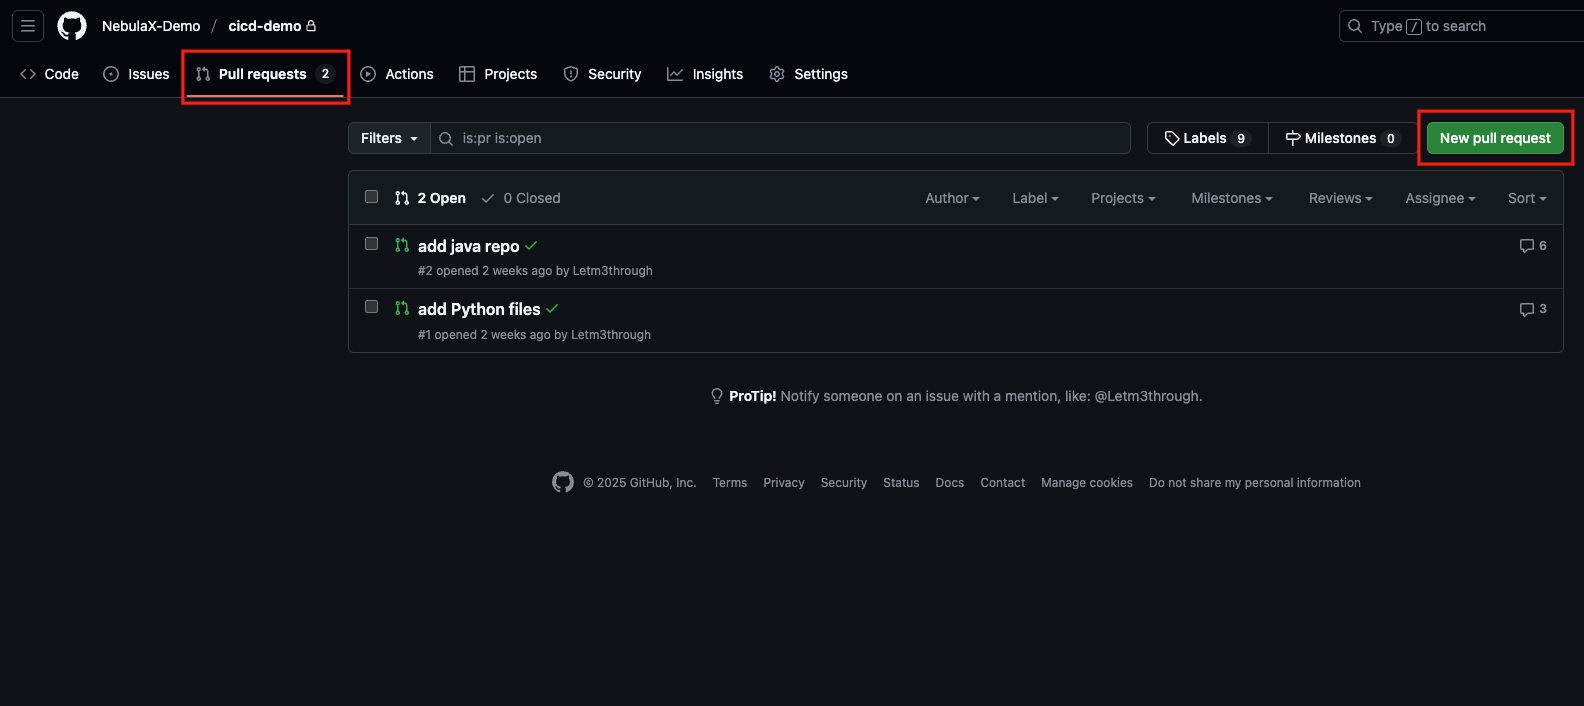
Pull requestsからNew pull requestを選択します。
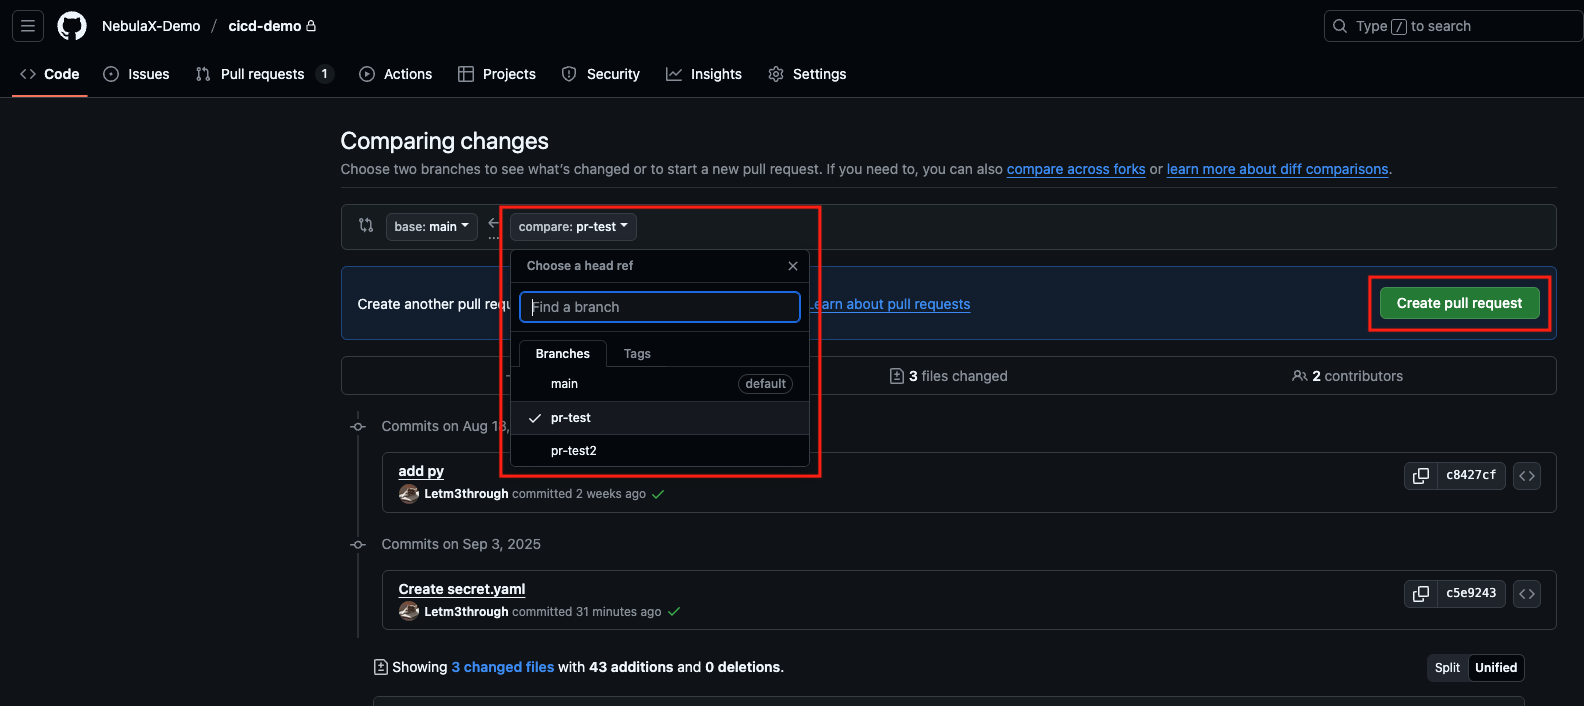
pr-testを選び、Create pull requestでPRを作成します。
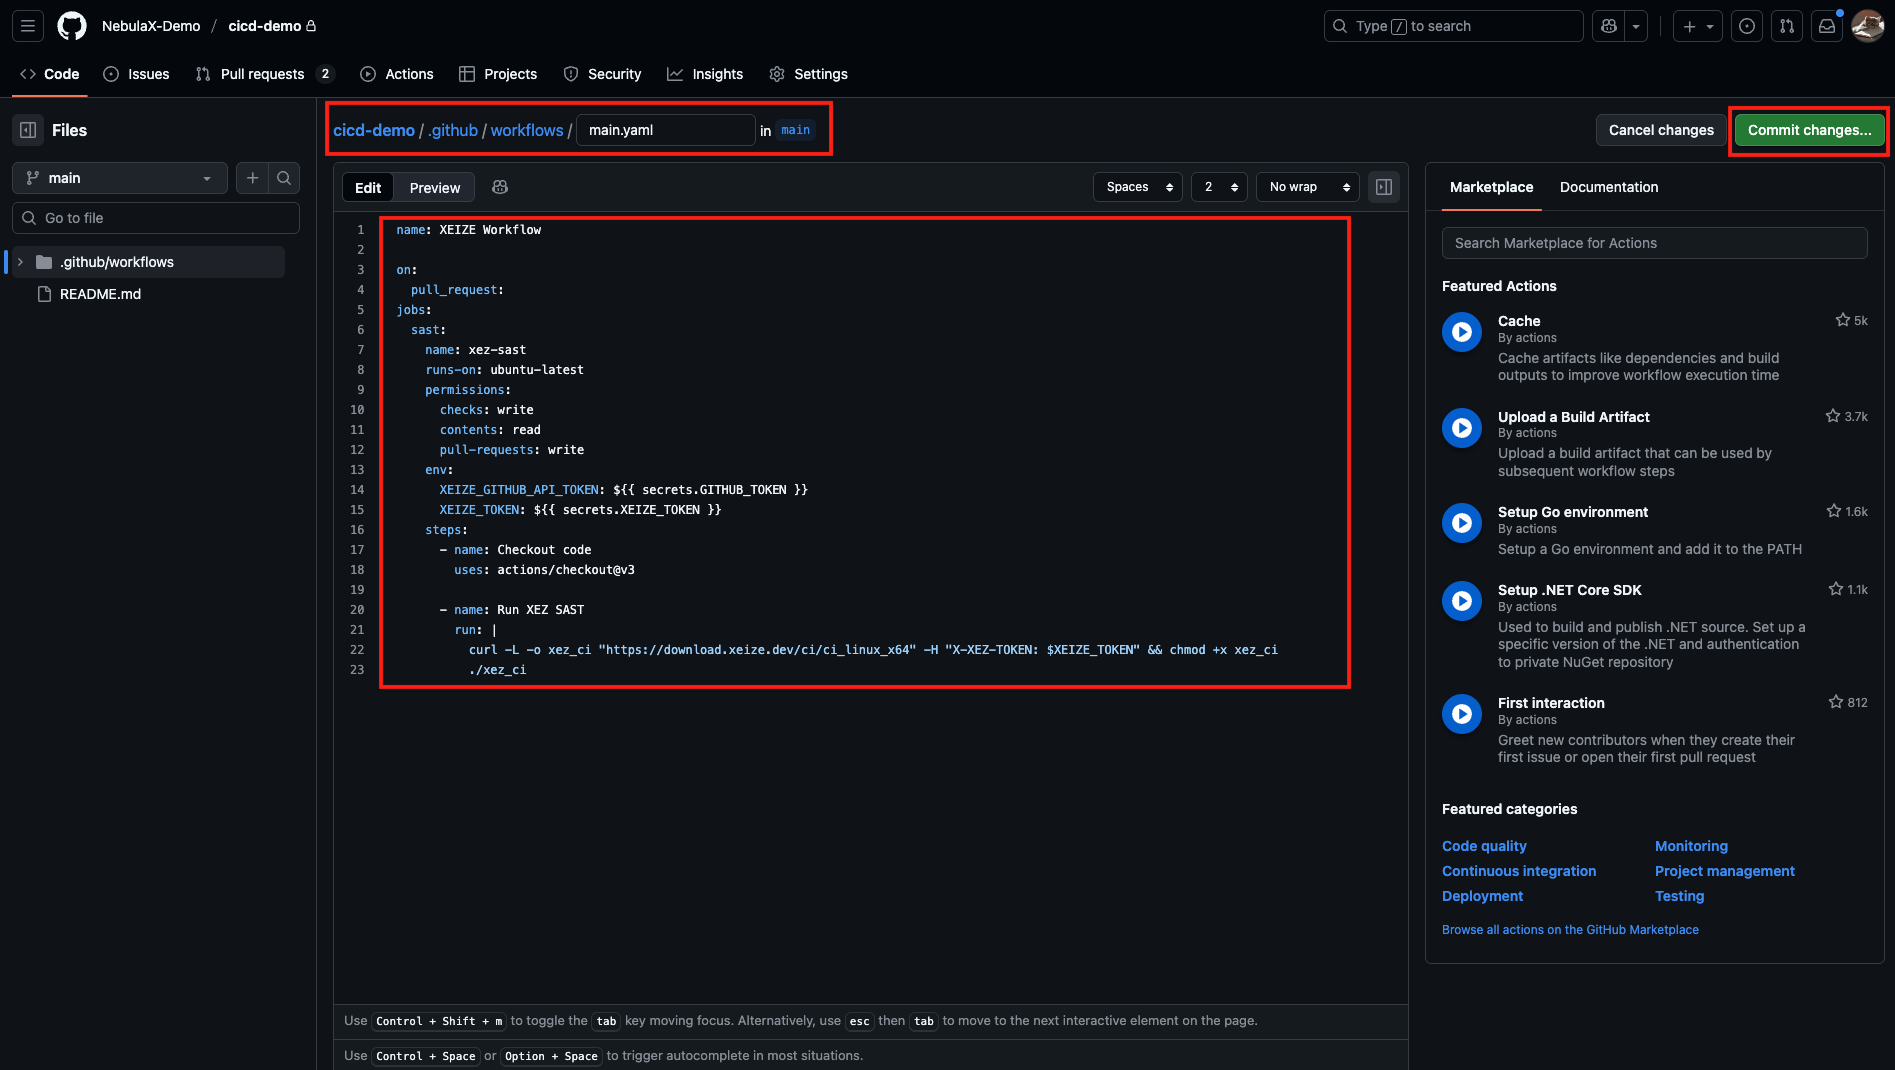
- GitHub Actionsの完了後、以下のようにコメントが投稿されたことを確認します。