
このガイドでは、Oktaの組織認可サーバーを使ったOIDC SSOの設定を説明します。画面例のドメインやアカウント情報をそのまま使わず、ご利用の環境に応じた値を入力してください。
1. Oktaでアプリ連携を作成する
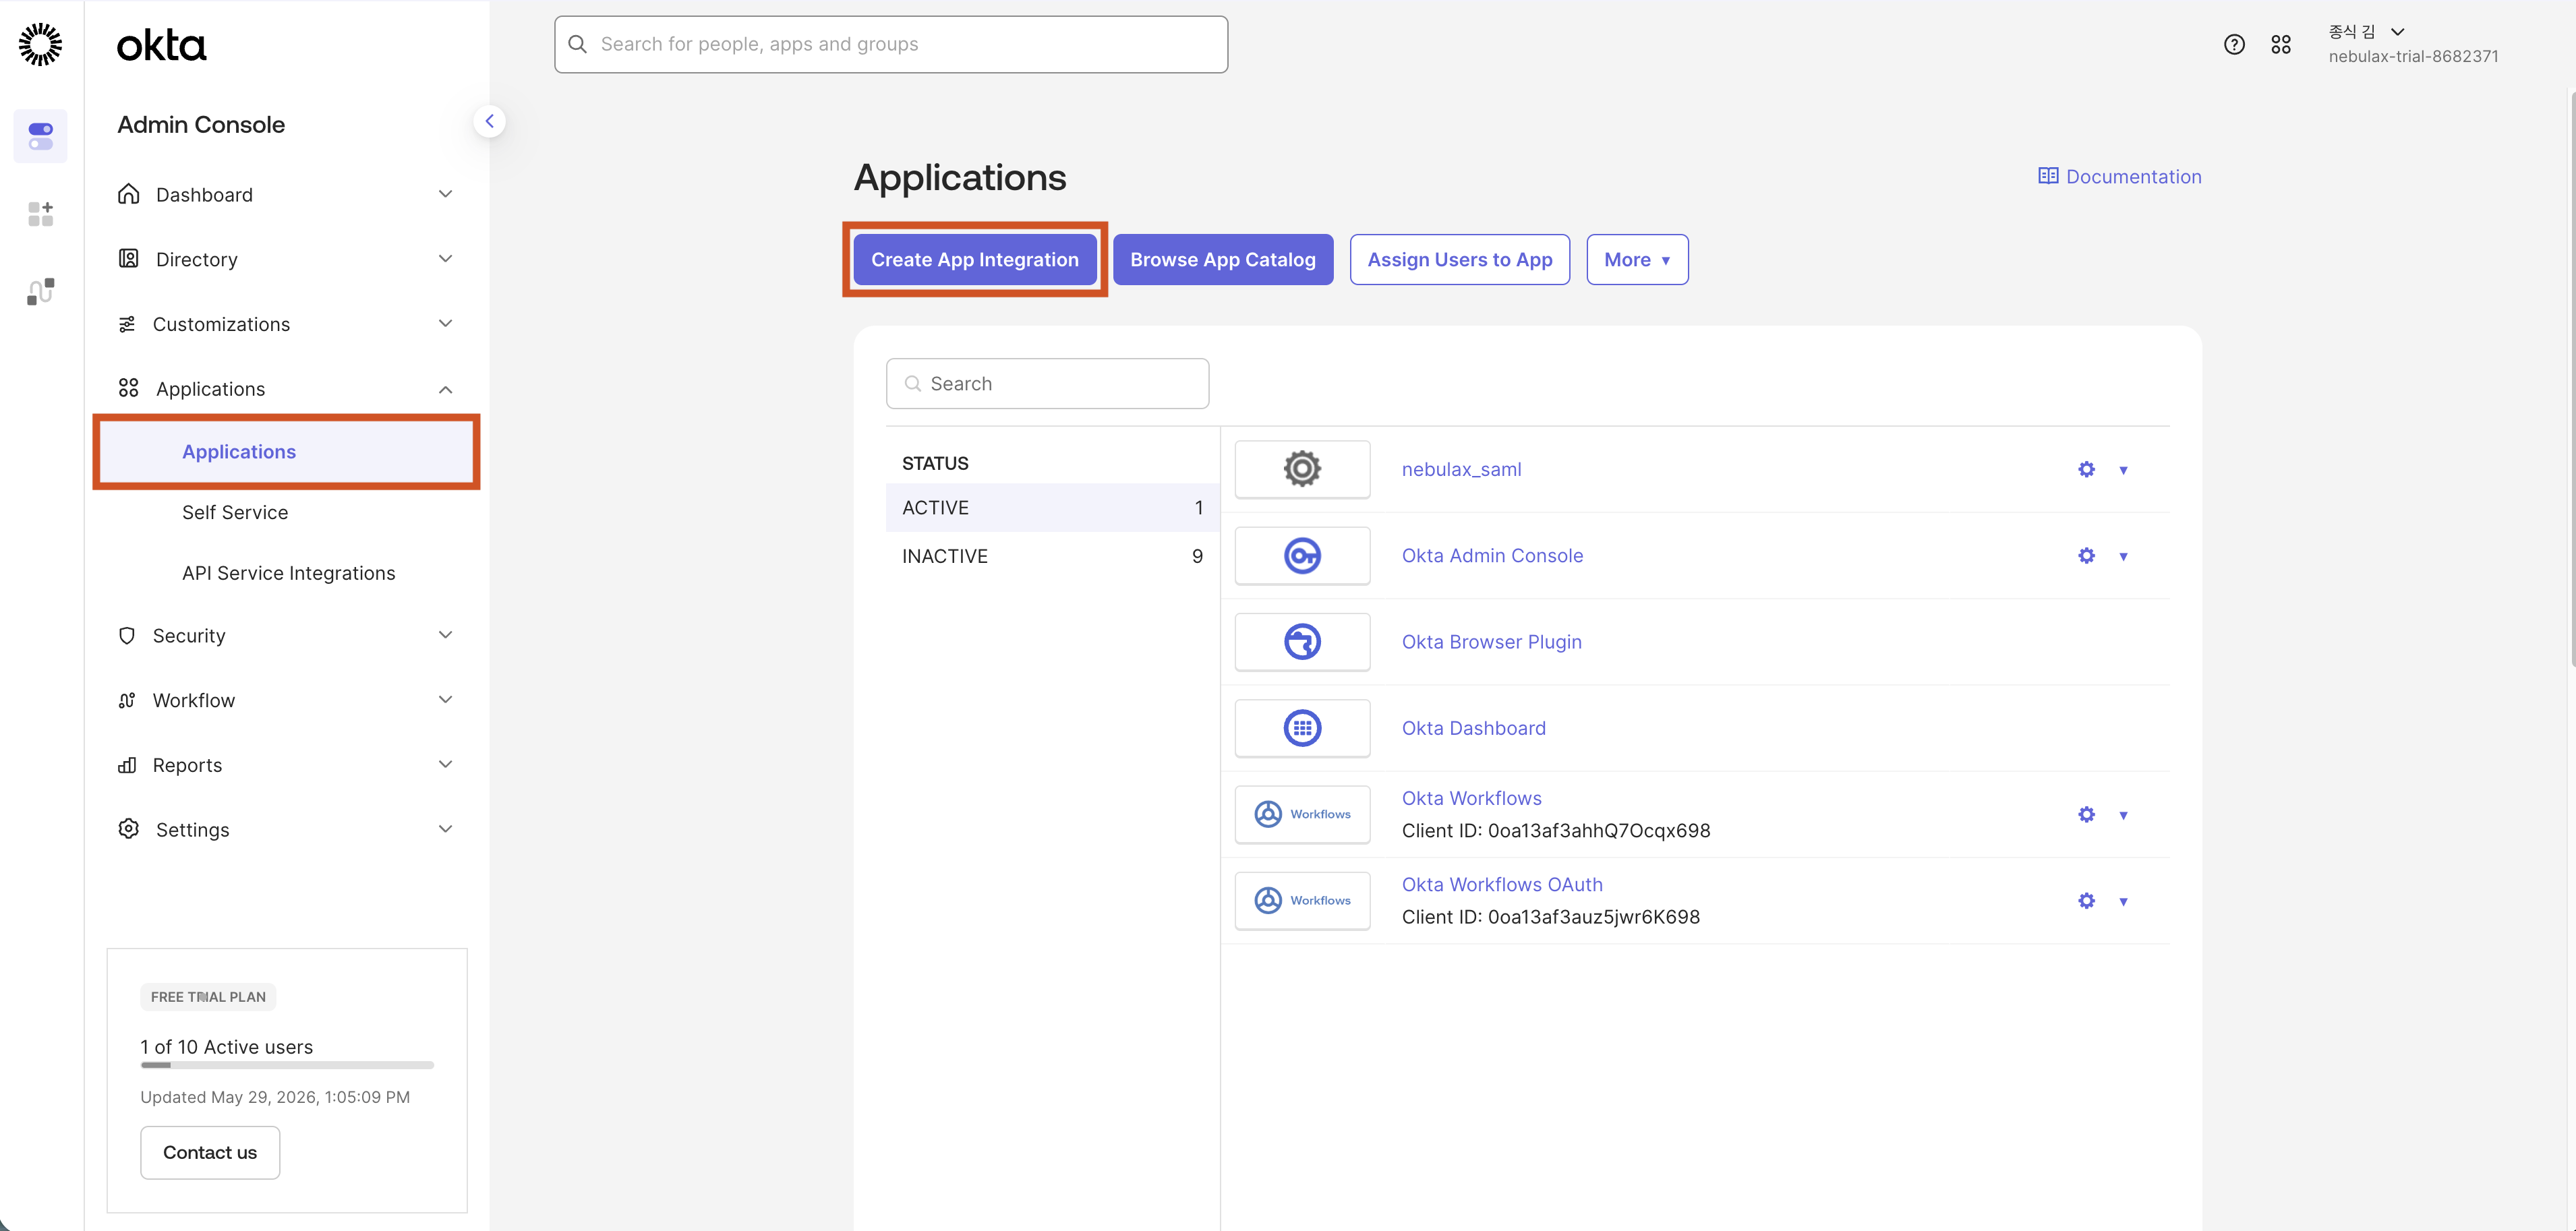
Oktaにログインし、Admin Console > Applications > Applicationsを開いて、Create App Integrationを選択します。
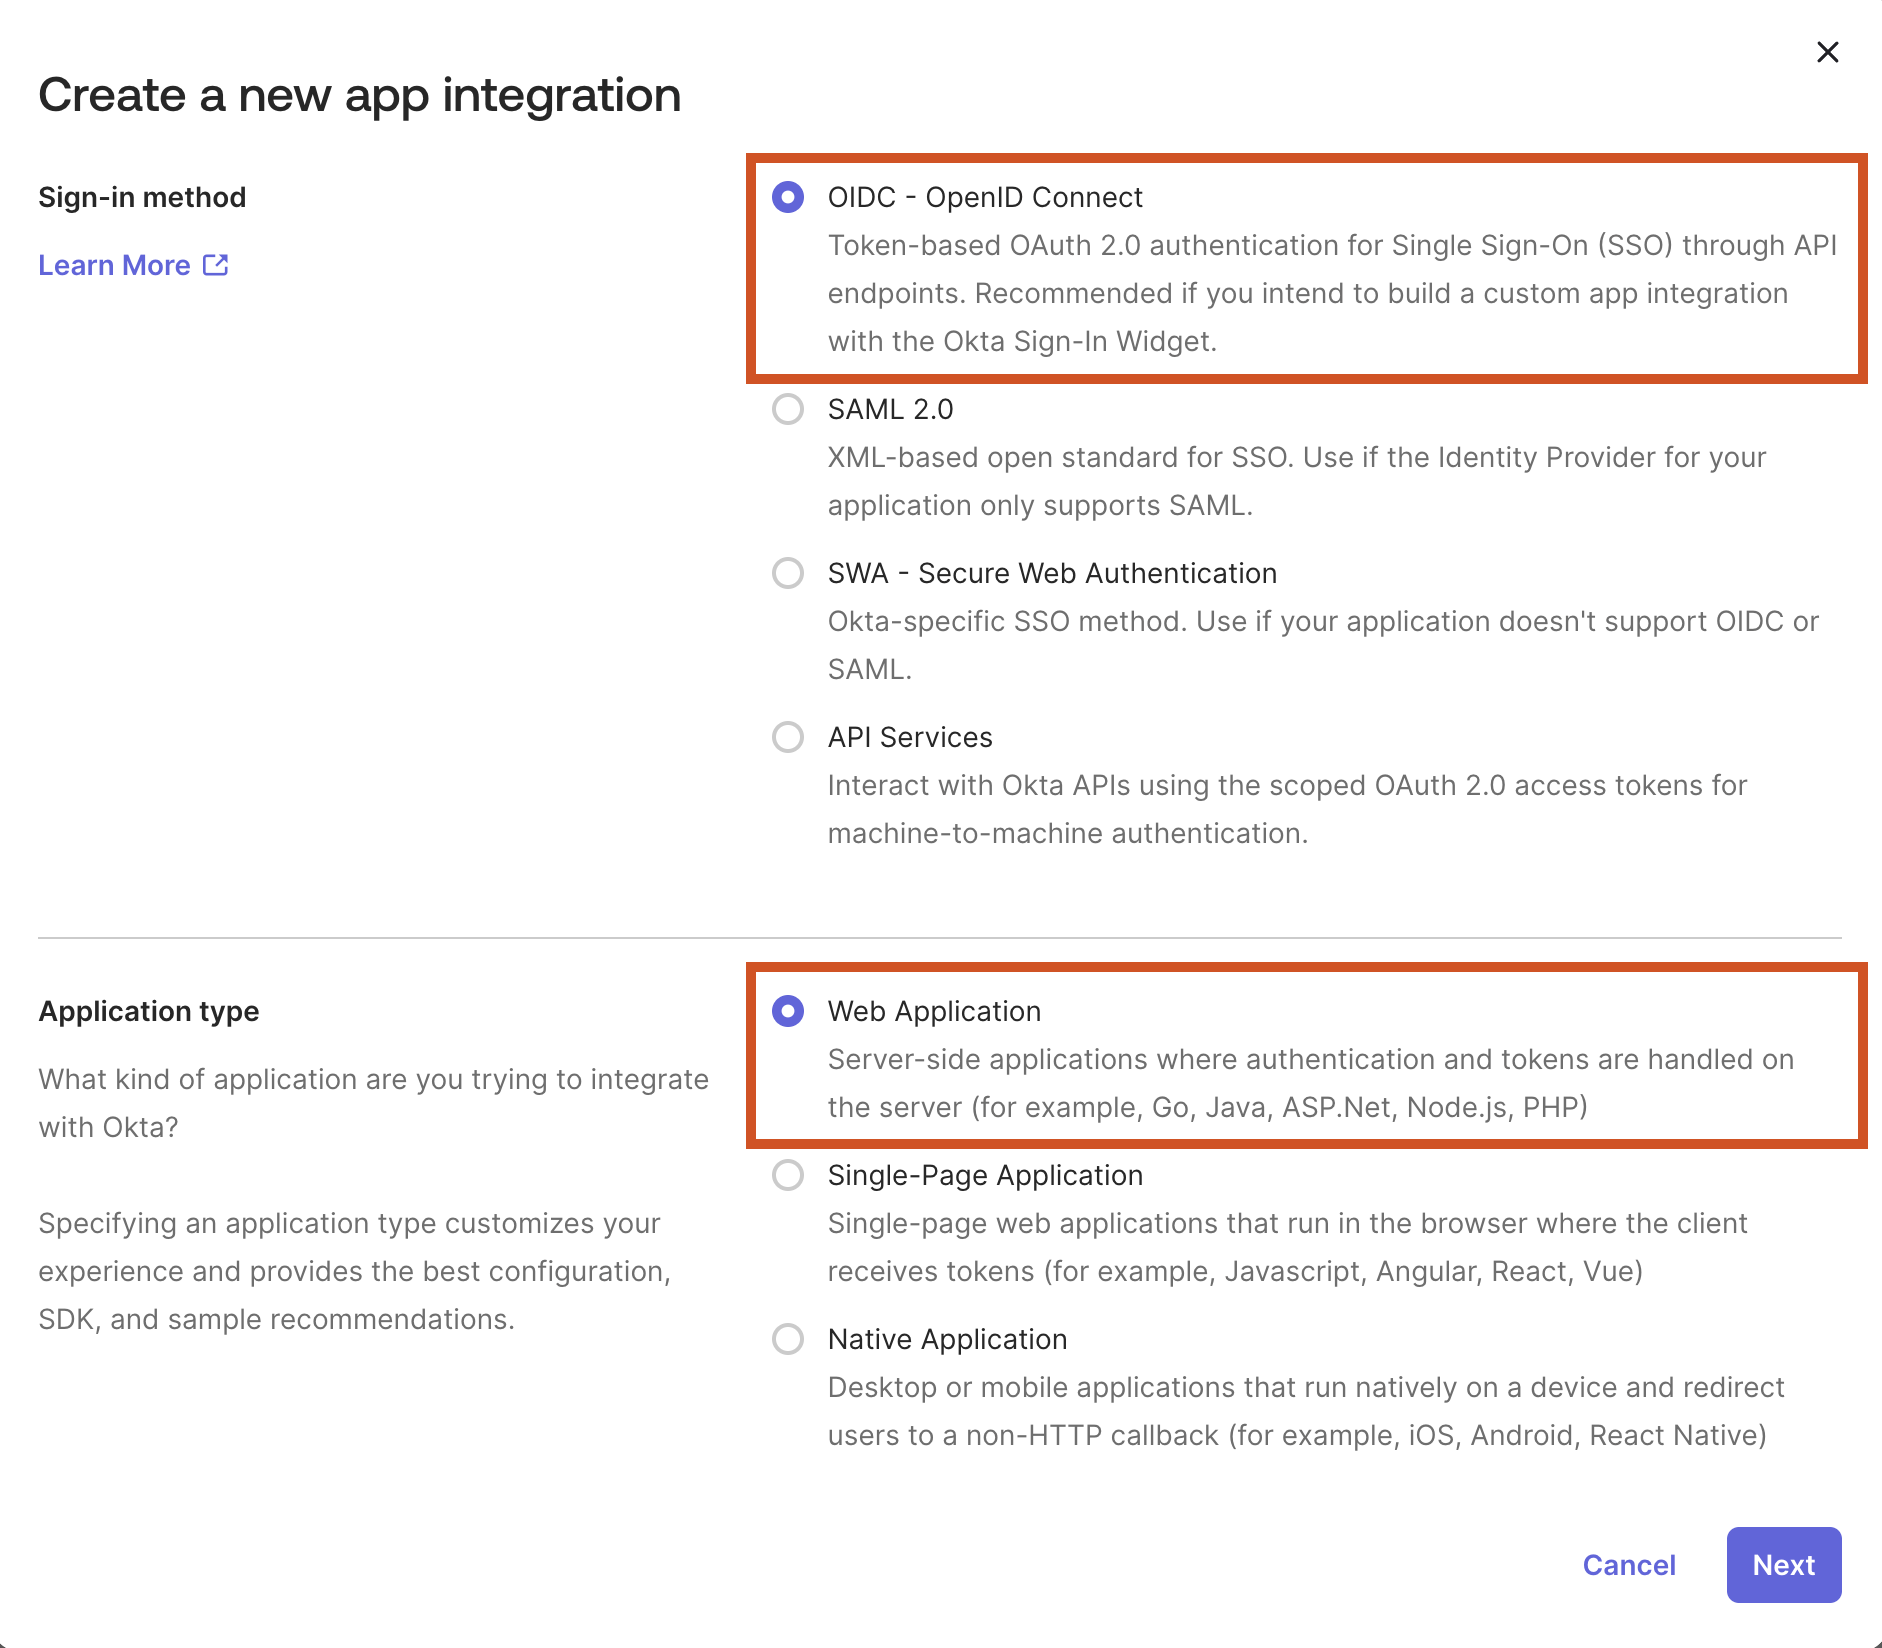
Sign-in methodでOIDC - OpenID Connectを、Application typeでWeb Applicationを選択してください。
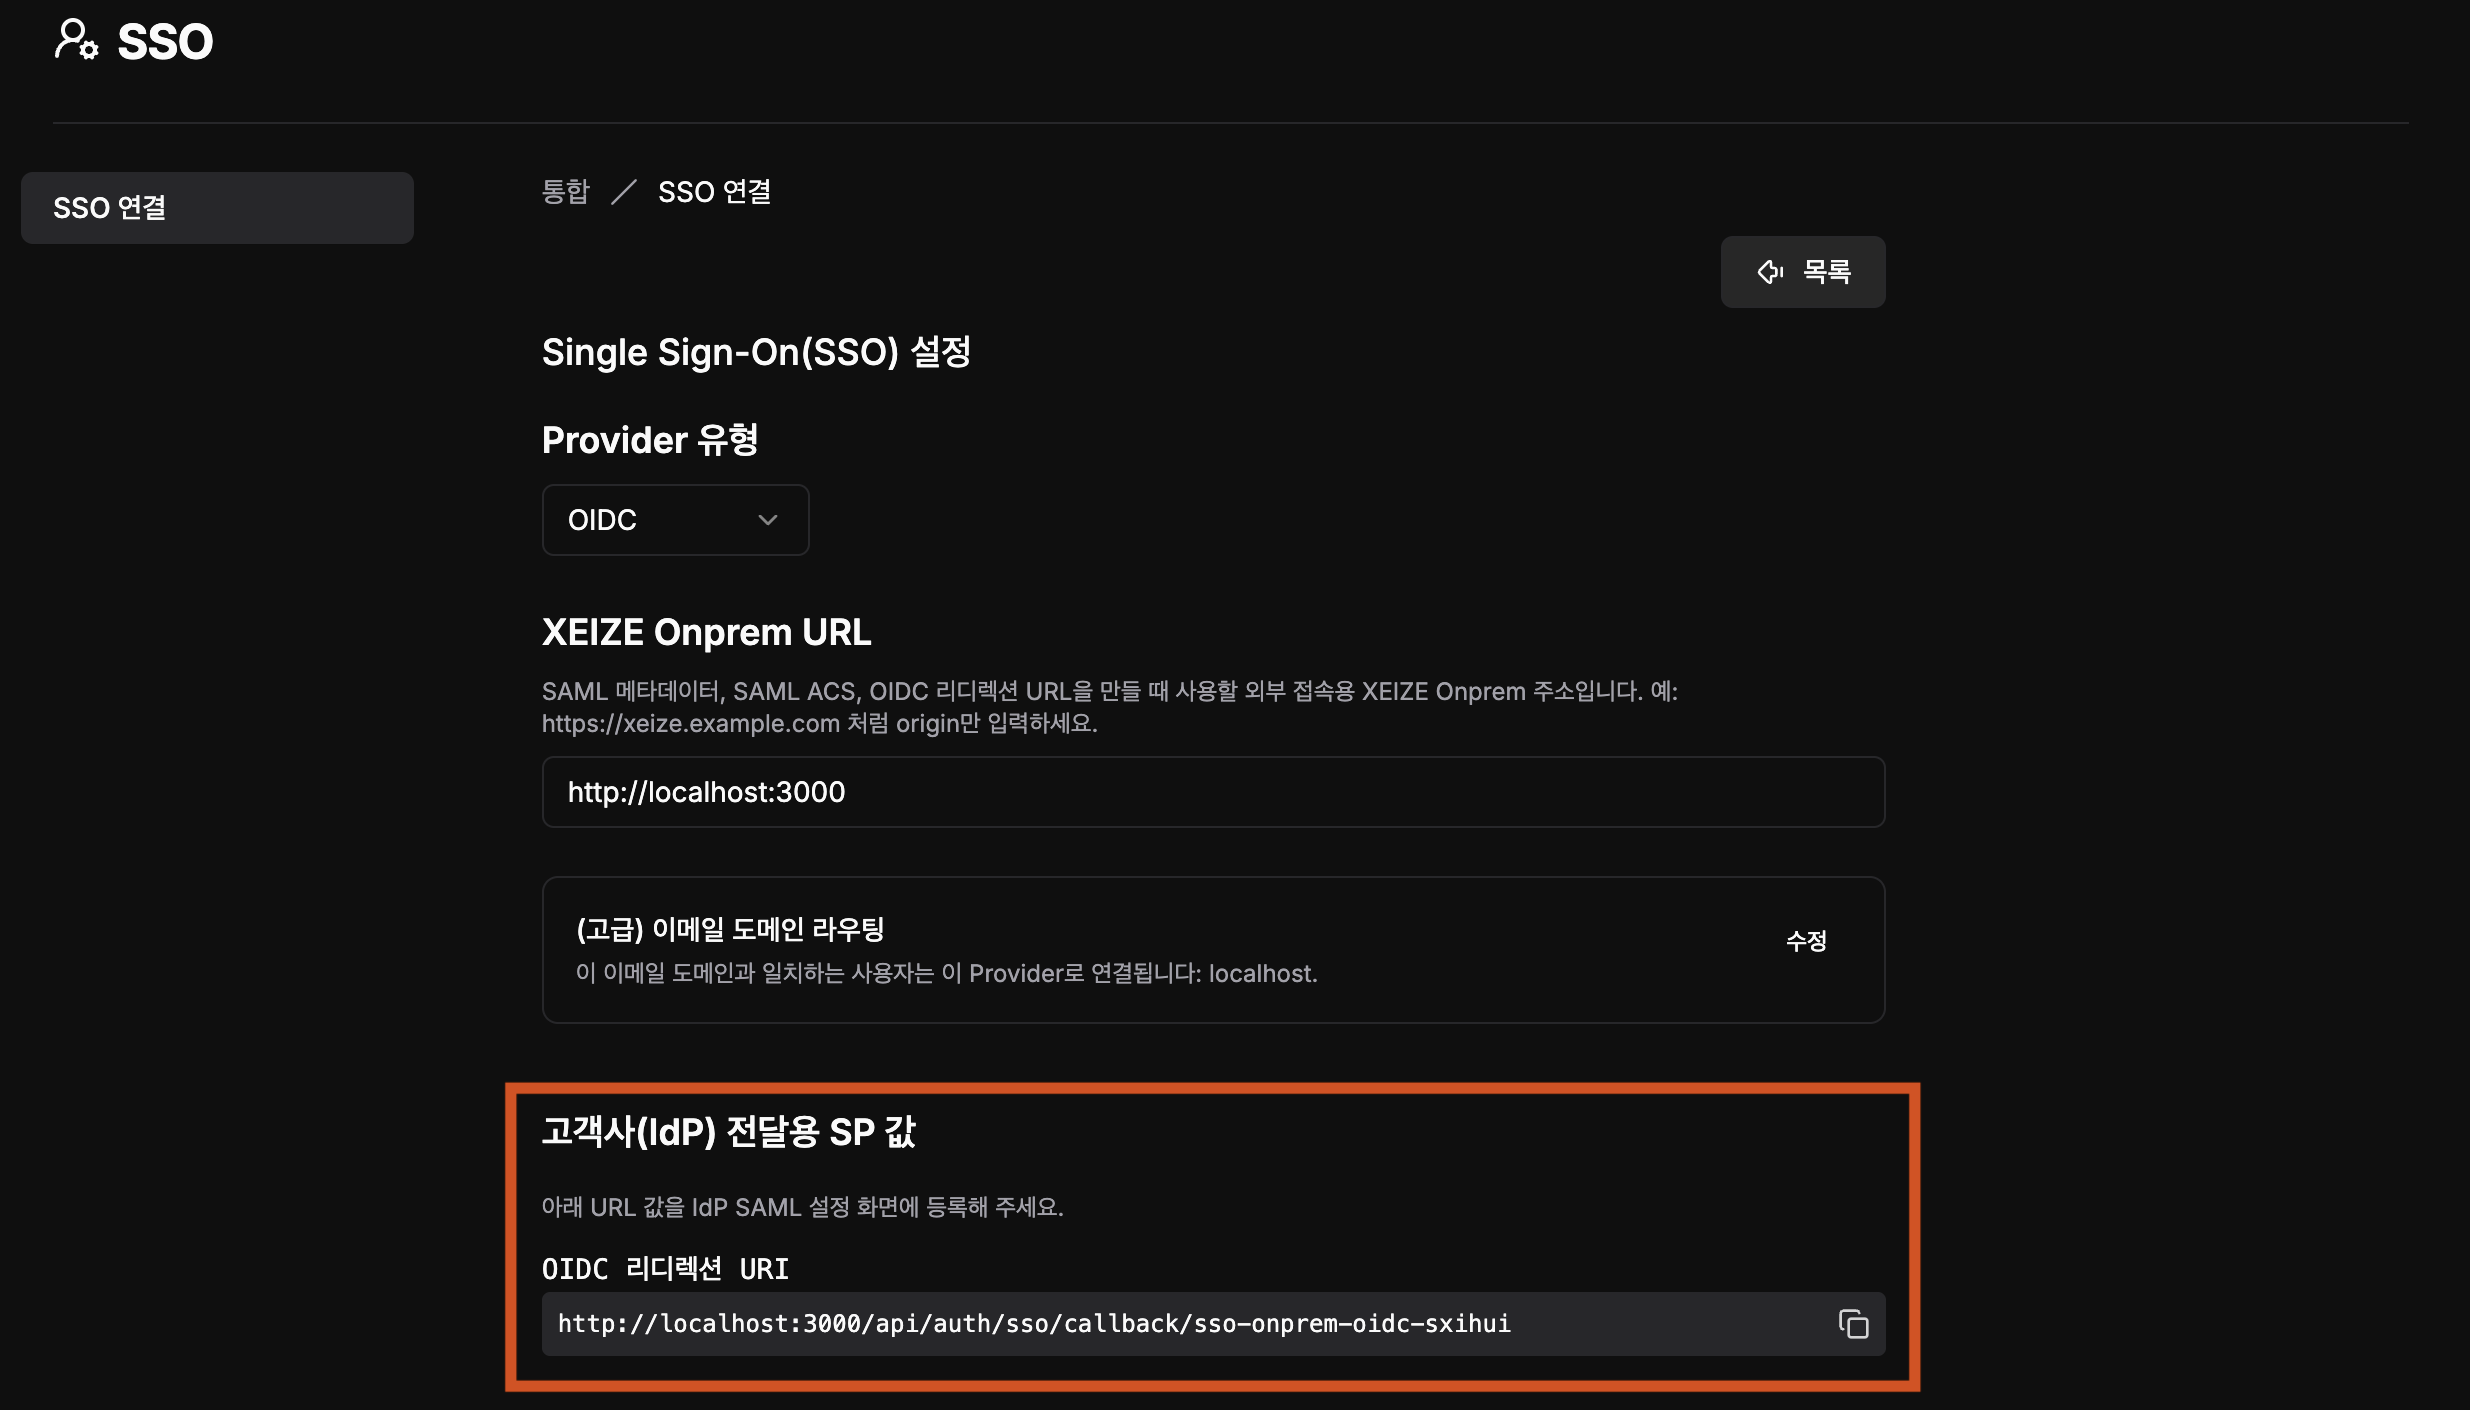
2. XEIZEのOIDC情報を確認する
XEIZEのSSO設定画面で、XEIZE Onprem URLが利用者のアクセスする実際のアドレスになっていることを確認し、生成されたOIDCリダイレクトURIをコピーします。画面例の韓国語UIではOIDC 리디렉션 URIと表示されています。例のlocalhostアドレスを本番環境の設定にそのまま使わないでください。
3. OktaのWebアプリ連携を設定する
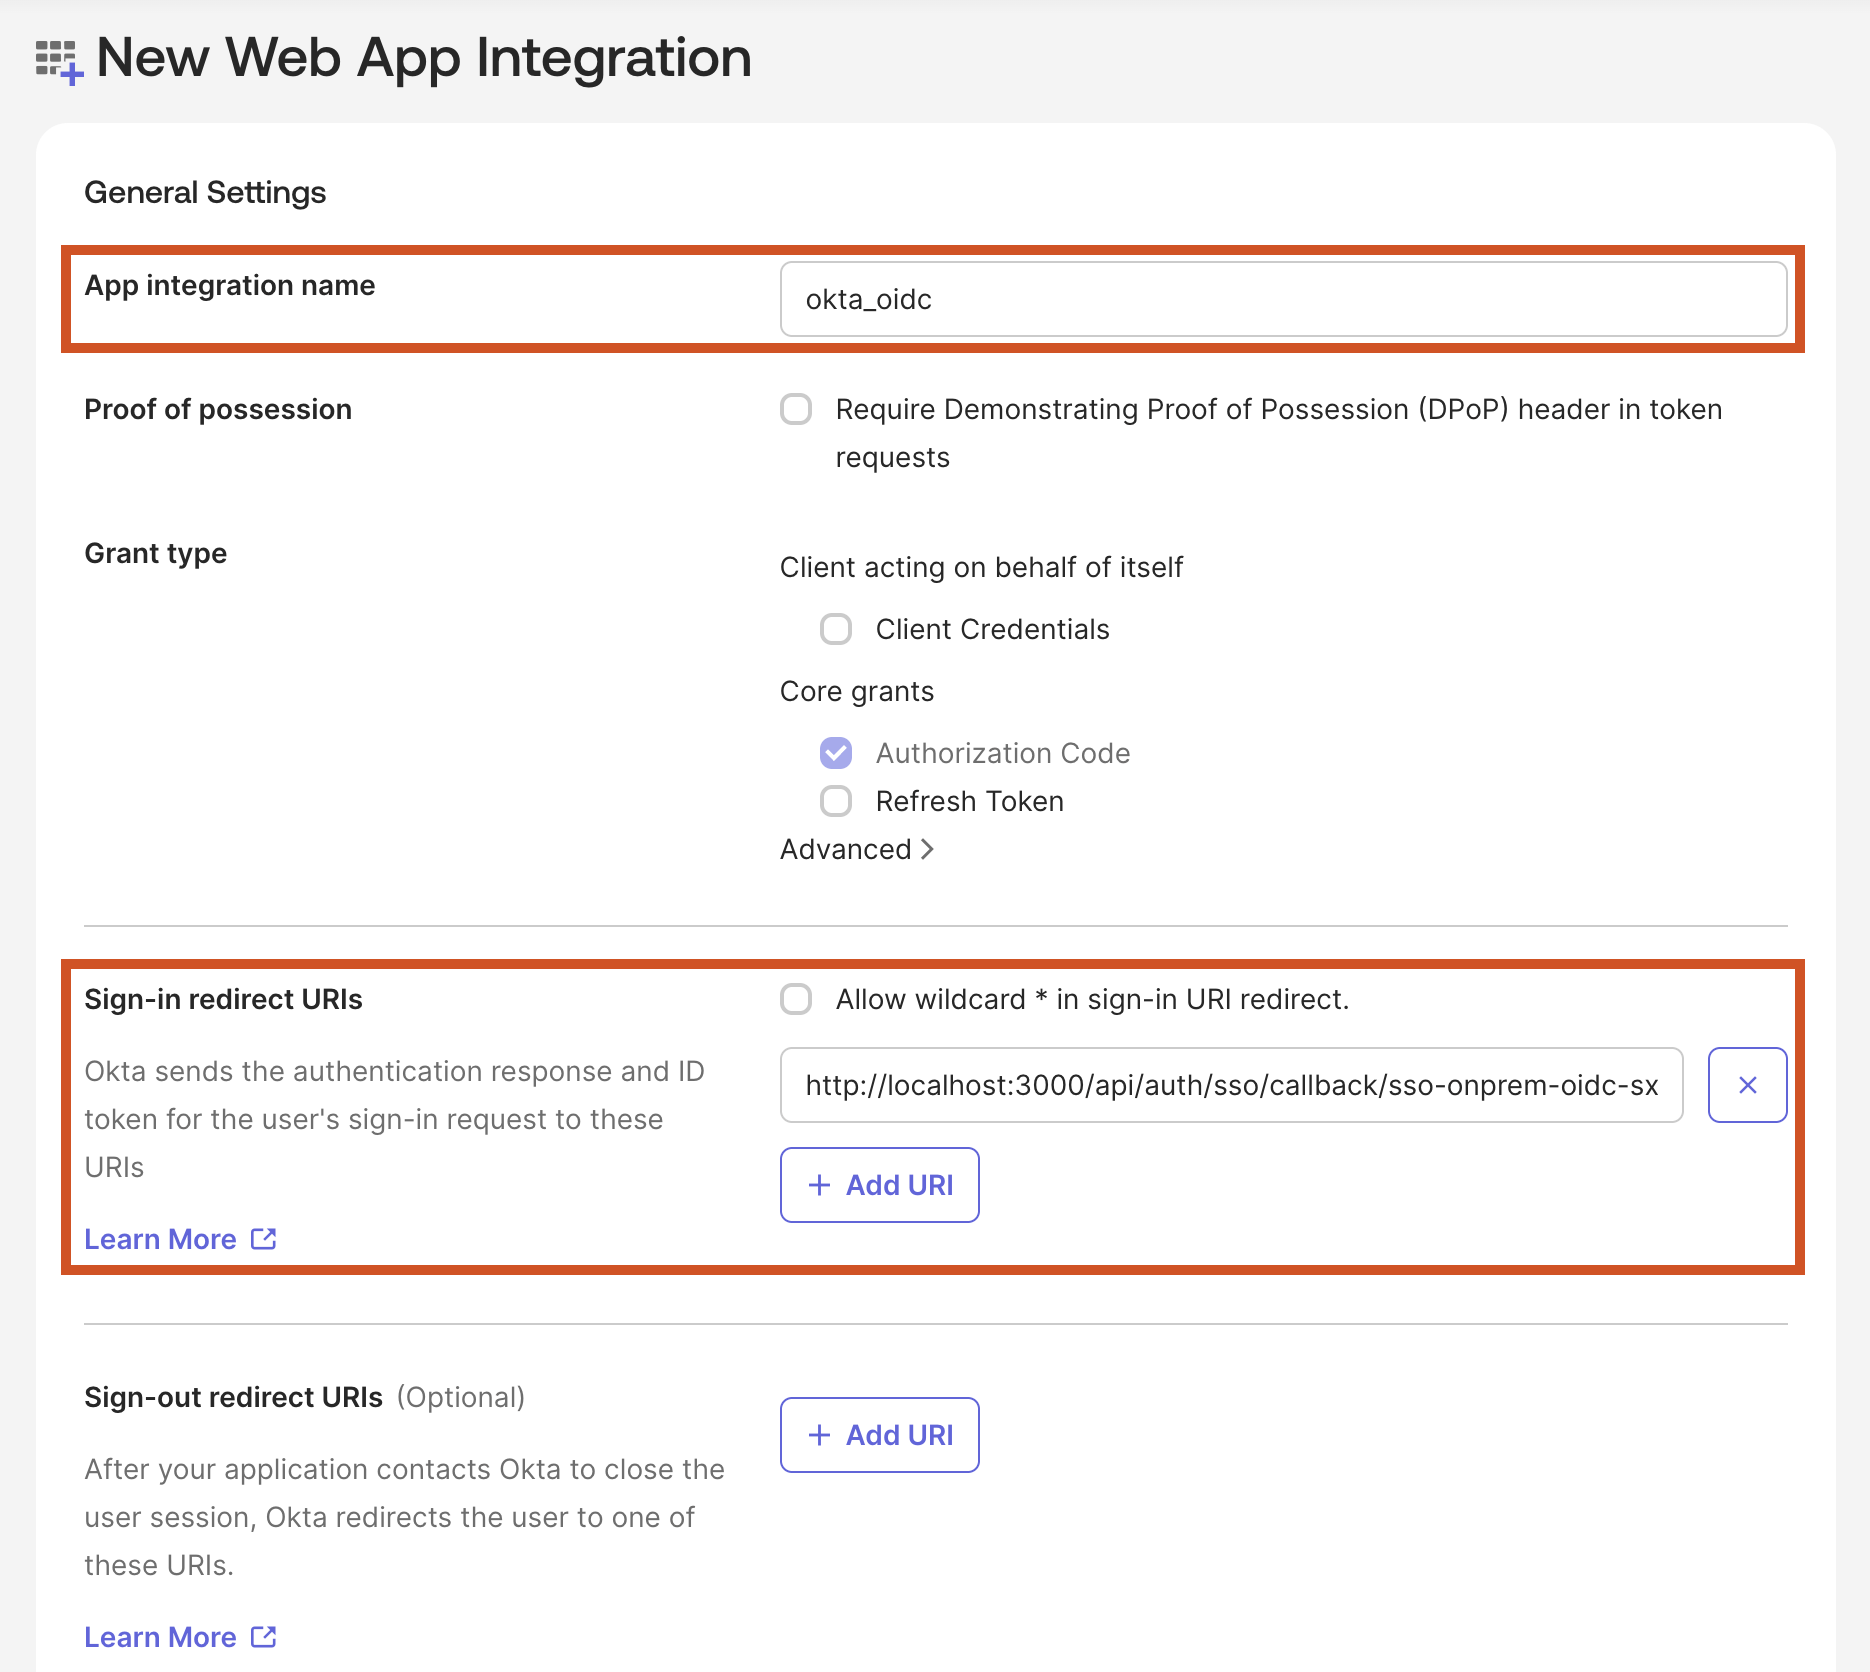
OktaのWeb App Integration設定画面で、App integration nameにXEIZE用のアプリ連携名を入力します。
Sign-in redirect URIsに、コピーしたOIDCリダイレクトURIを貼り付けて設定を進めてください。
利用環境に合わせてアクセス権を設定します。
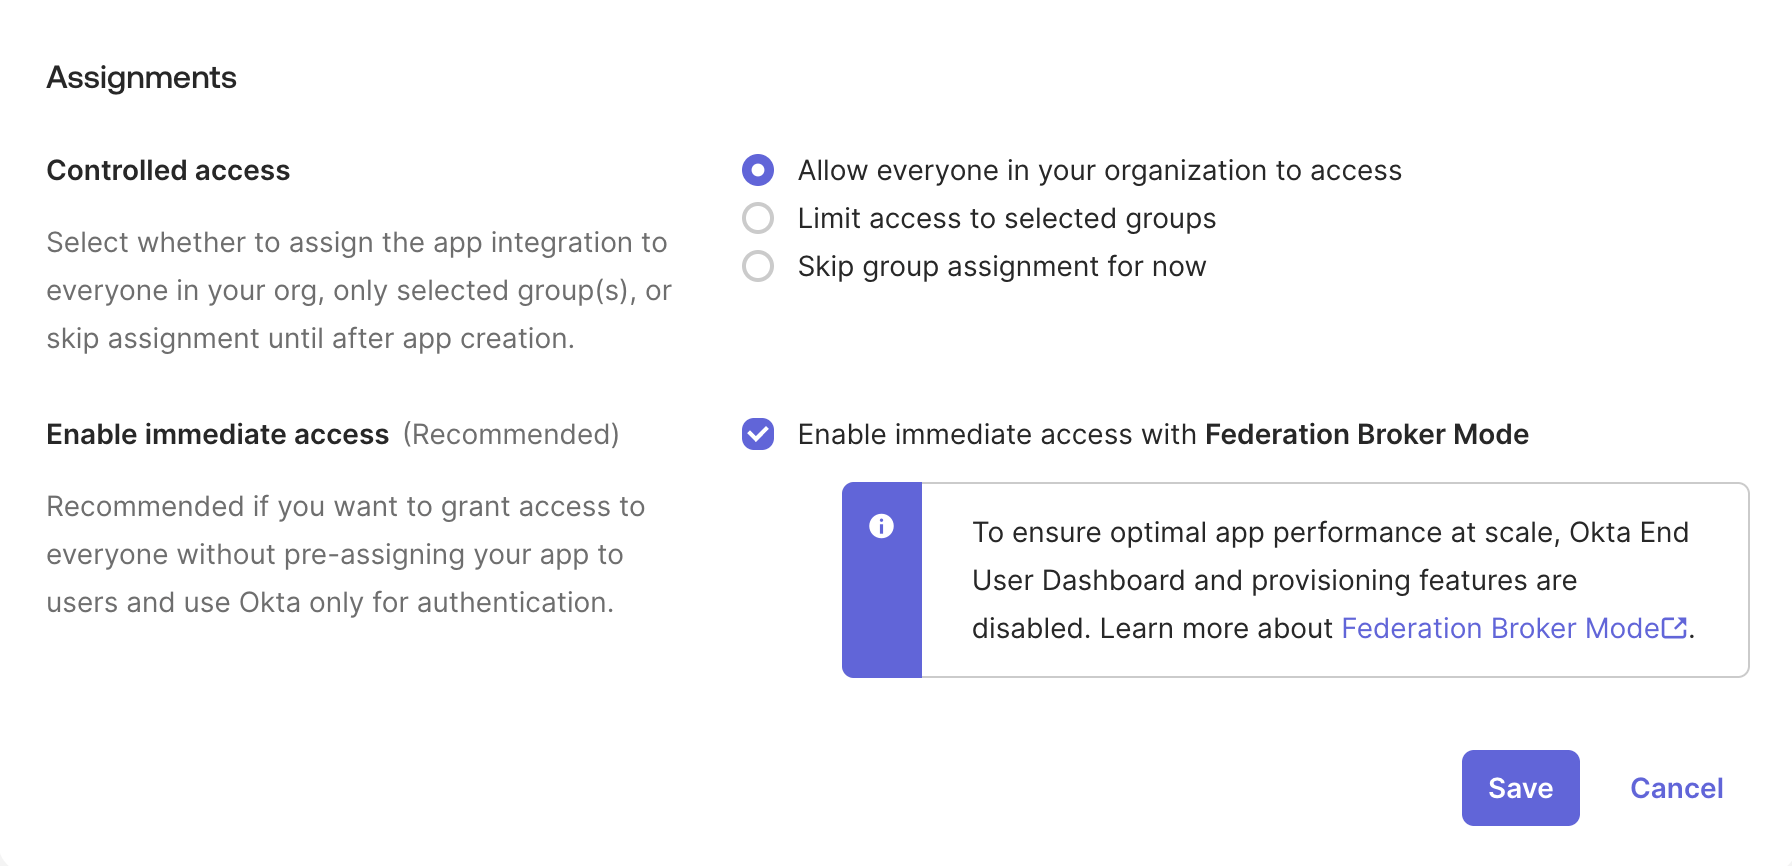
| アクセス設定 | 説明 |
|---|---|
| Allow everyone in your organization to access | Okta組織内のすべてのユーザーに、このアプリへのアクセスを許可します。 |
| Limit access to selected groups | 選択したグループだけにアクセスを許可します。 |
| Skip group assignment for now | グループの割り当てを後で行います。 |
設定が終わったら、Saveを選択します。
4. OktaのOIDC情報を確認する
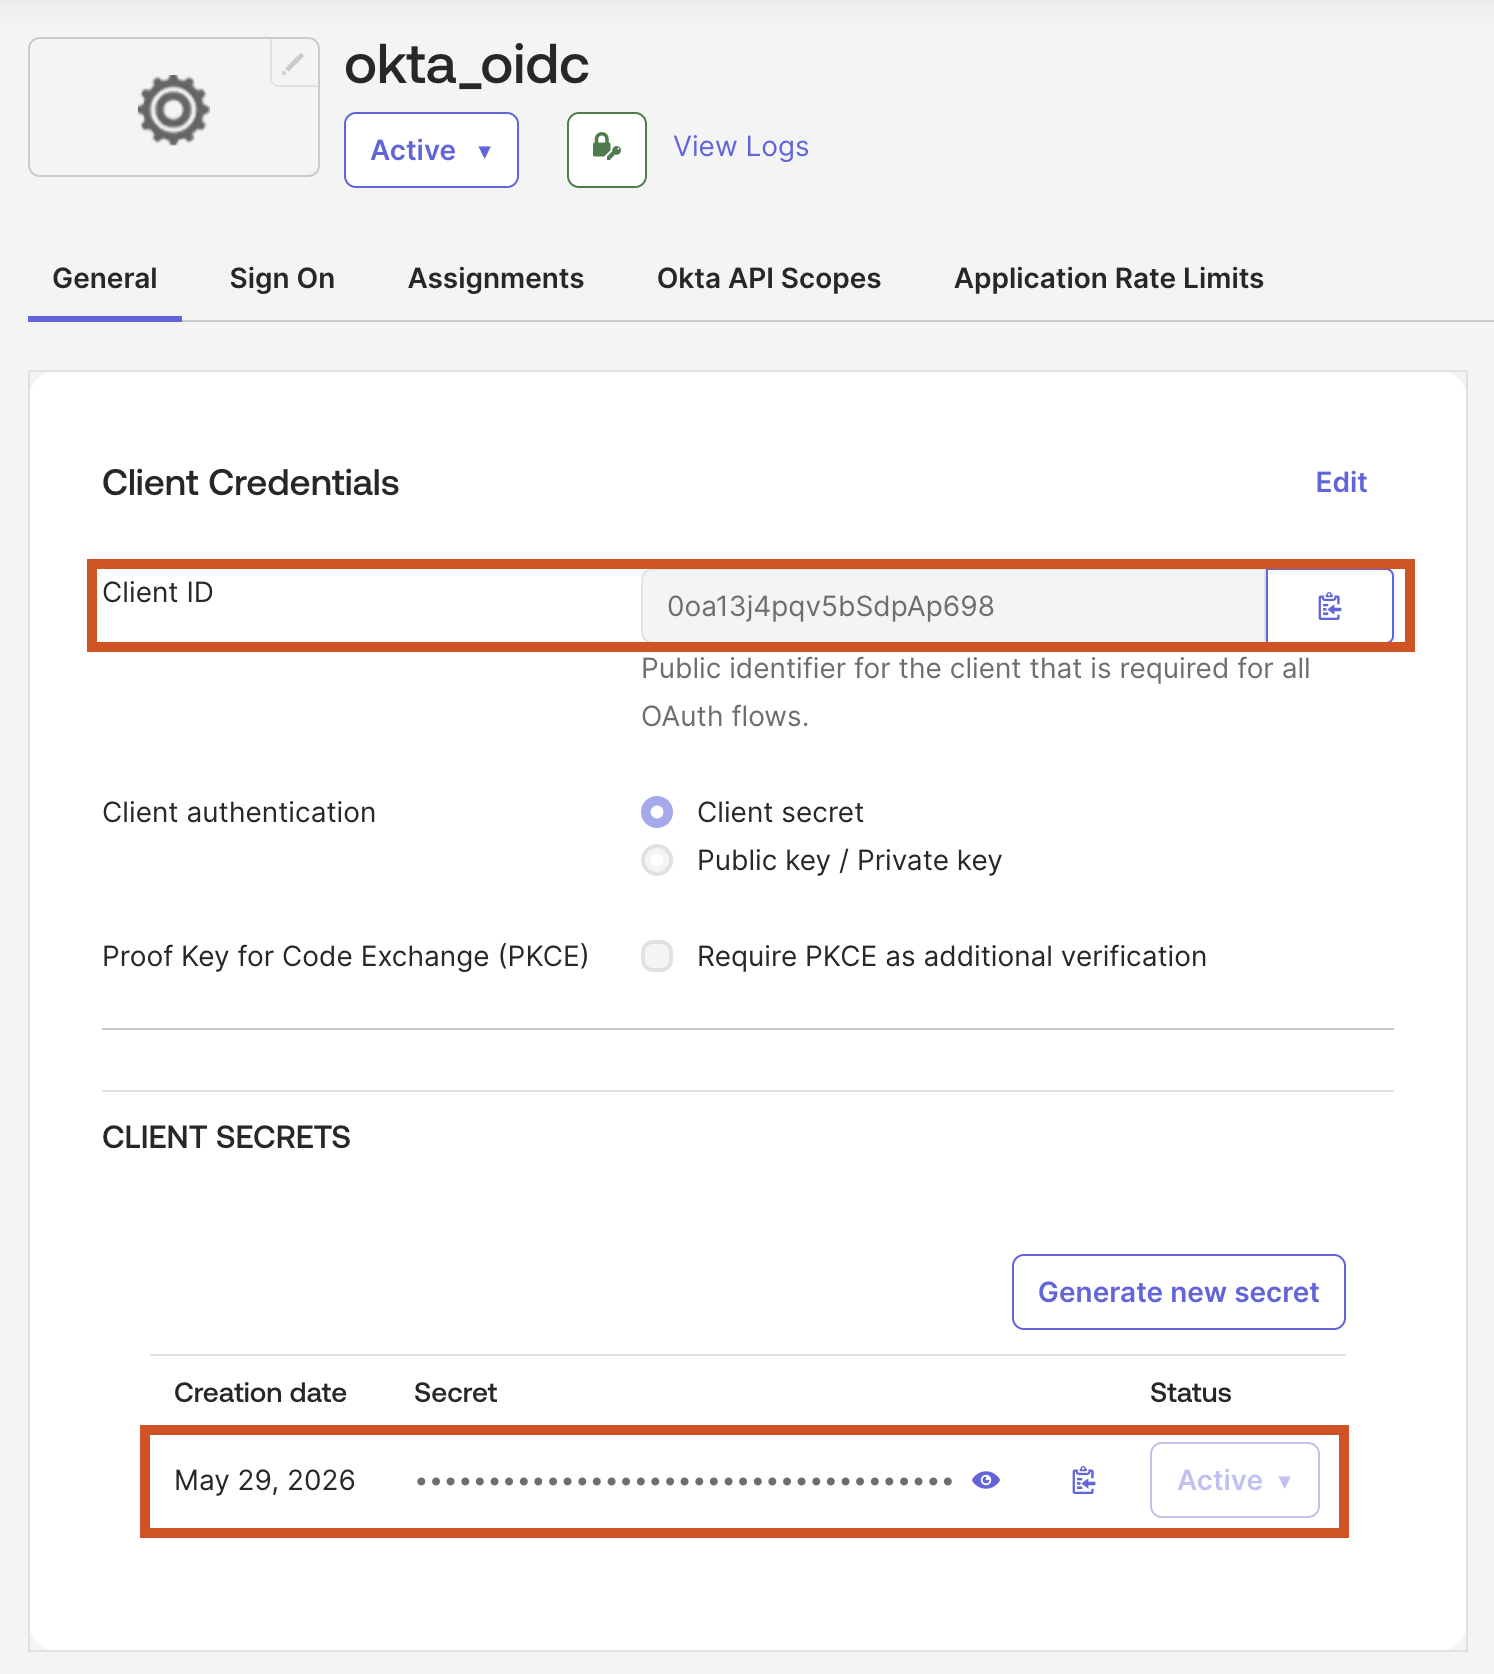
OktaのApp Integration設定画面で、Client IDとClient Secretをコピーします。
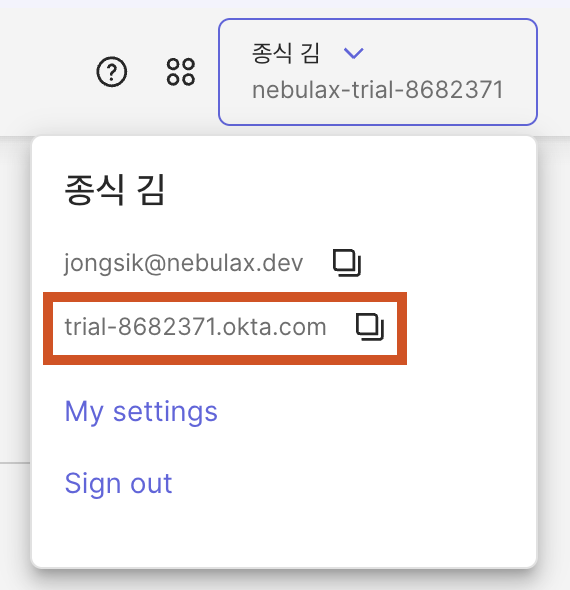
画面右上のアカウントメニューを開き、Okta Domainを確認してコピーしてください。
5. XEIZEでOIDCを設定する
XEIZEのSSO設定画面で、クライアントIDとクライアントシークレットを入力します。画面例の韓国語ラベルは、それぞれ클라이언트 IDと클라이언트 암호 (Secret)です。
OIDCのプリセットを選ぶOIDC 기본값 선택で、OktaのテンプレートOkta (템플릿)を選択します。発行者(Issuer)とDiscoveryエンドポイントの両方にある{your-okta-domain}を、コピーしたOkta Domainに置き換えてください。この部分にはホスト名だけを入力します。たとえば、ドメインがexample.okta.comなら、発行者はhttps://example.okta.comです。
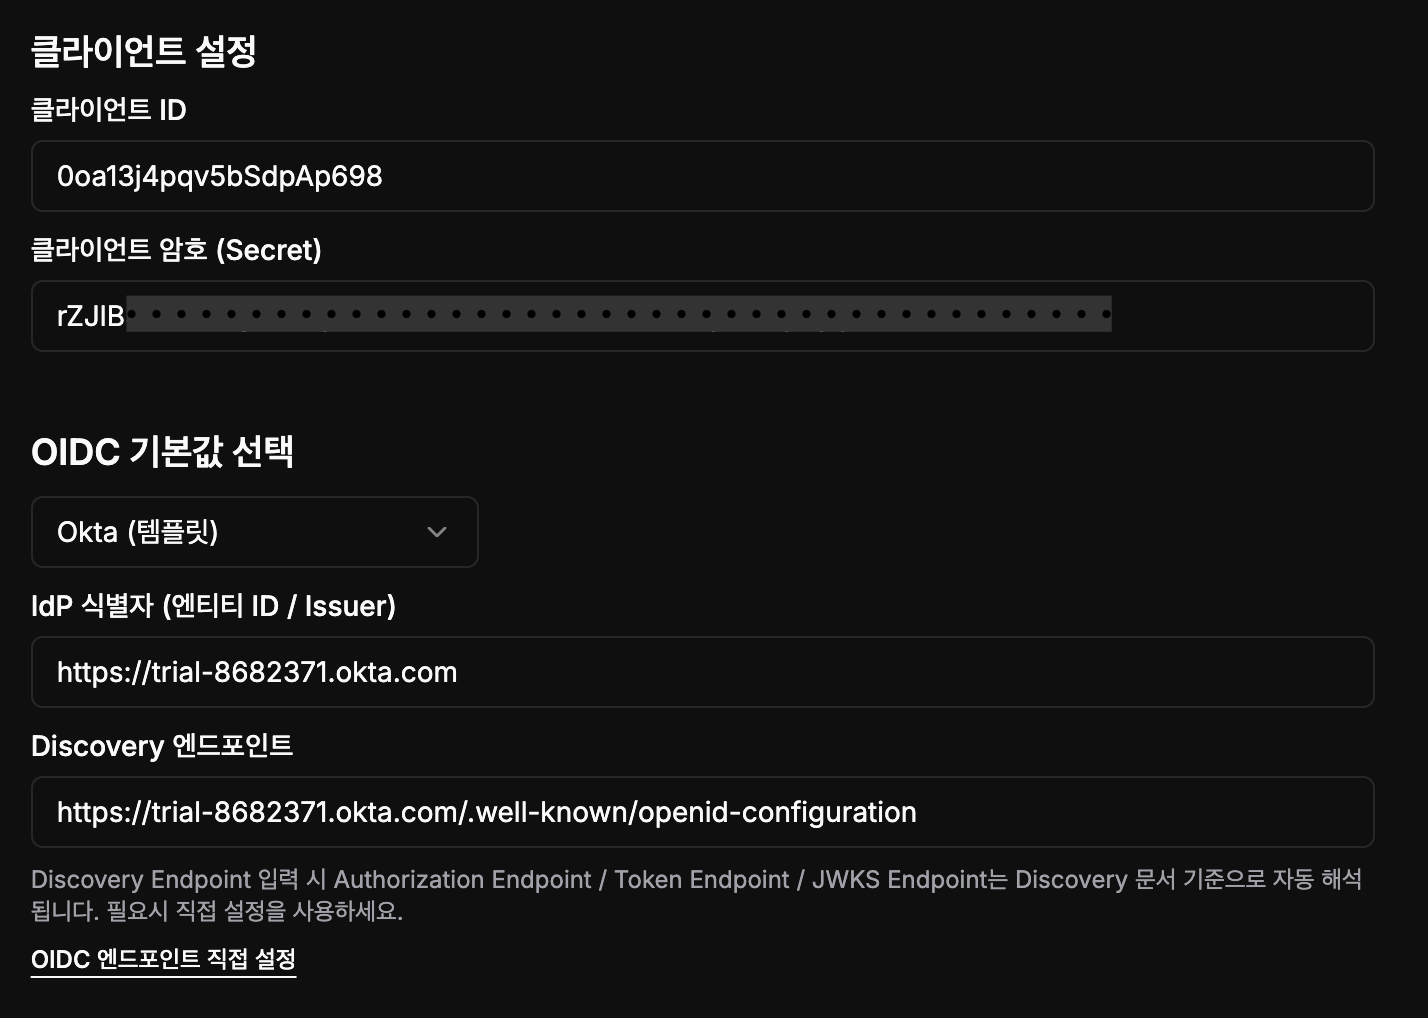
このテンプレートのDiscoveryエンドポイントはhttps://{your-okta-domain}/.well-known/openid-configurationです。カスタム認可サーバーでは発行者とDiscoveryのアドレスが異なるため、そのサーバーの実際の値を設定してください。入力内容を確認し、XEIZEの設定を保存します。
6. ログインをテストする
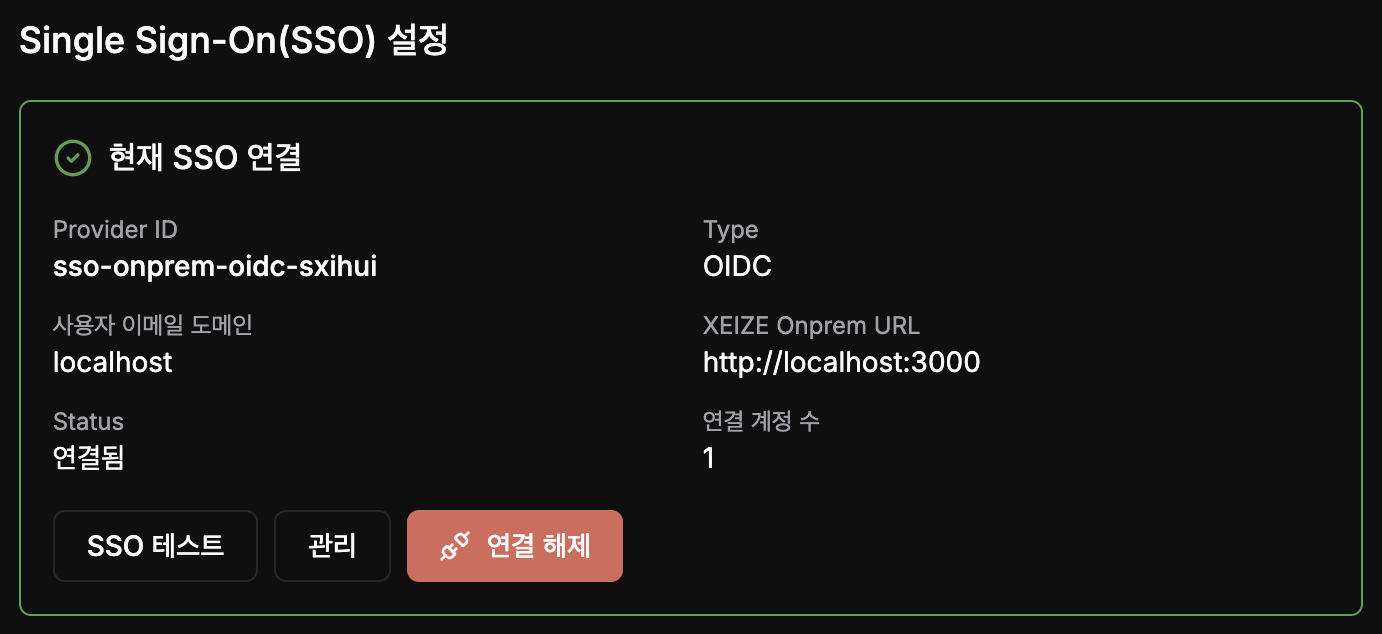
設定を保存したら、SSOのテストボタンSSO 테스트を選択し、アクセスが許可されているアカウントで正常にログインできることを確認してください。
トラブルシューティングと参考情報
SSOでログインできない場合は、次の点を確認してください。
- OktaのApp Integrationに登録したSign-in redirect URIsが、XEIZEのOIDCリダイレクトURIと一致しているか。
- XEIZEに登録したクライアントIDとクライアントシークレットが正しいか。
- XEIZEのOIDC設定の
{your-okta-domain}に、正しいOktaドメインを入力したか。 - ユーザーにOktaのApp Integrationへのアクセスが許可されているか。
- Oktaが送信するメールアドレスなどのユーザー情報が、XEIZEのアカウント連携および登録ポリシーに適合しているか。
OktaのOIDC設定の詳細は、Okta OIDC app integrationsを参照してください。
組織認可サーバーとカスタム認可サーバーのアドレスの違いは、Okta Authorization serversで確認できます。