
1. エンタープライズアプリケーションを作成する
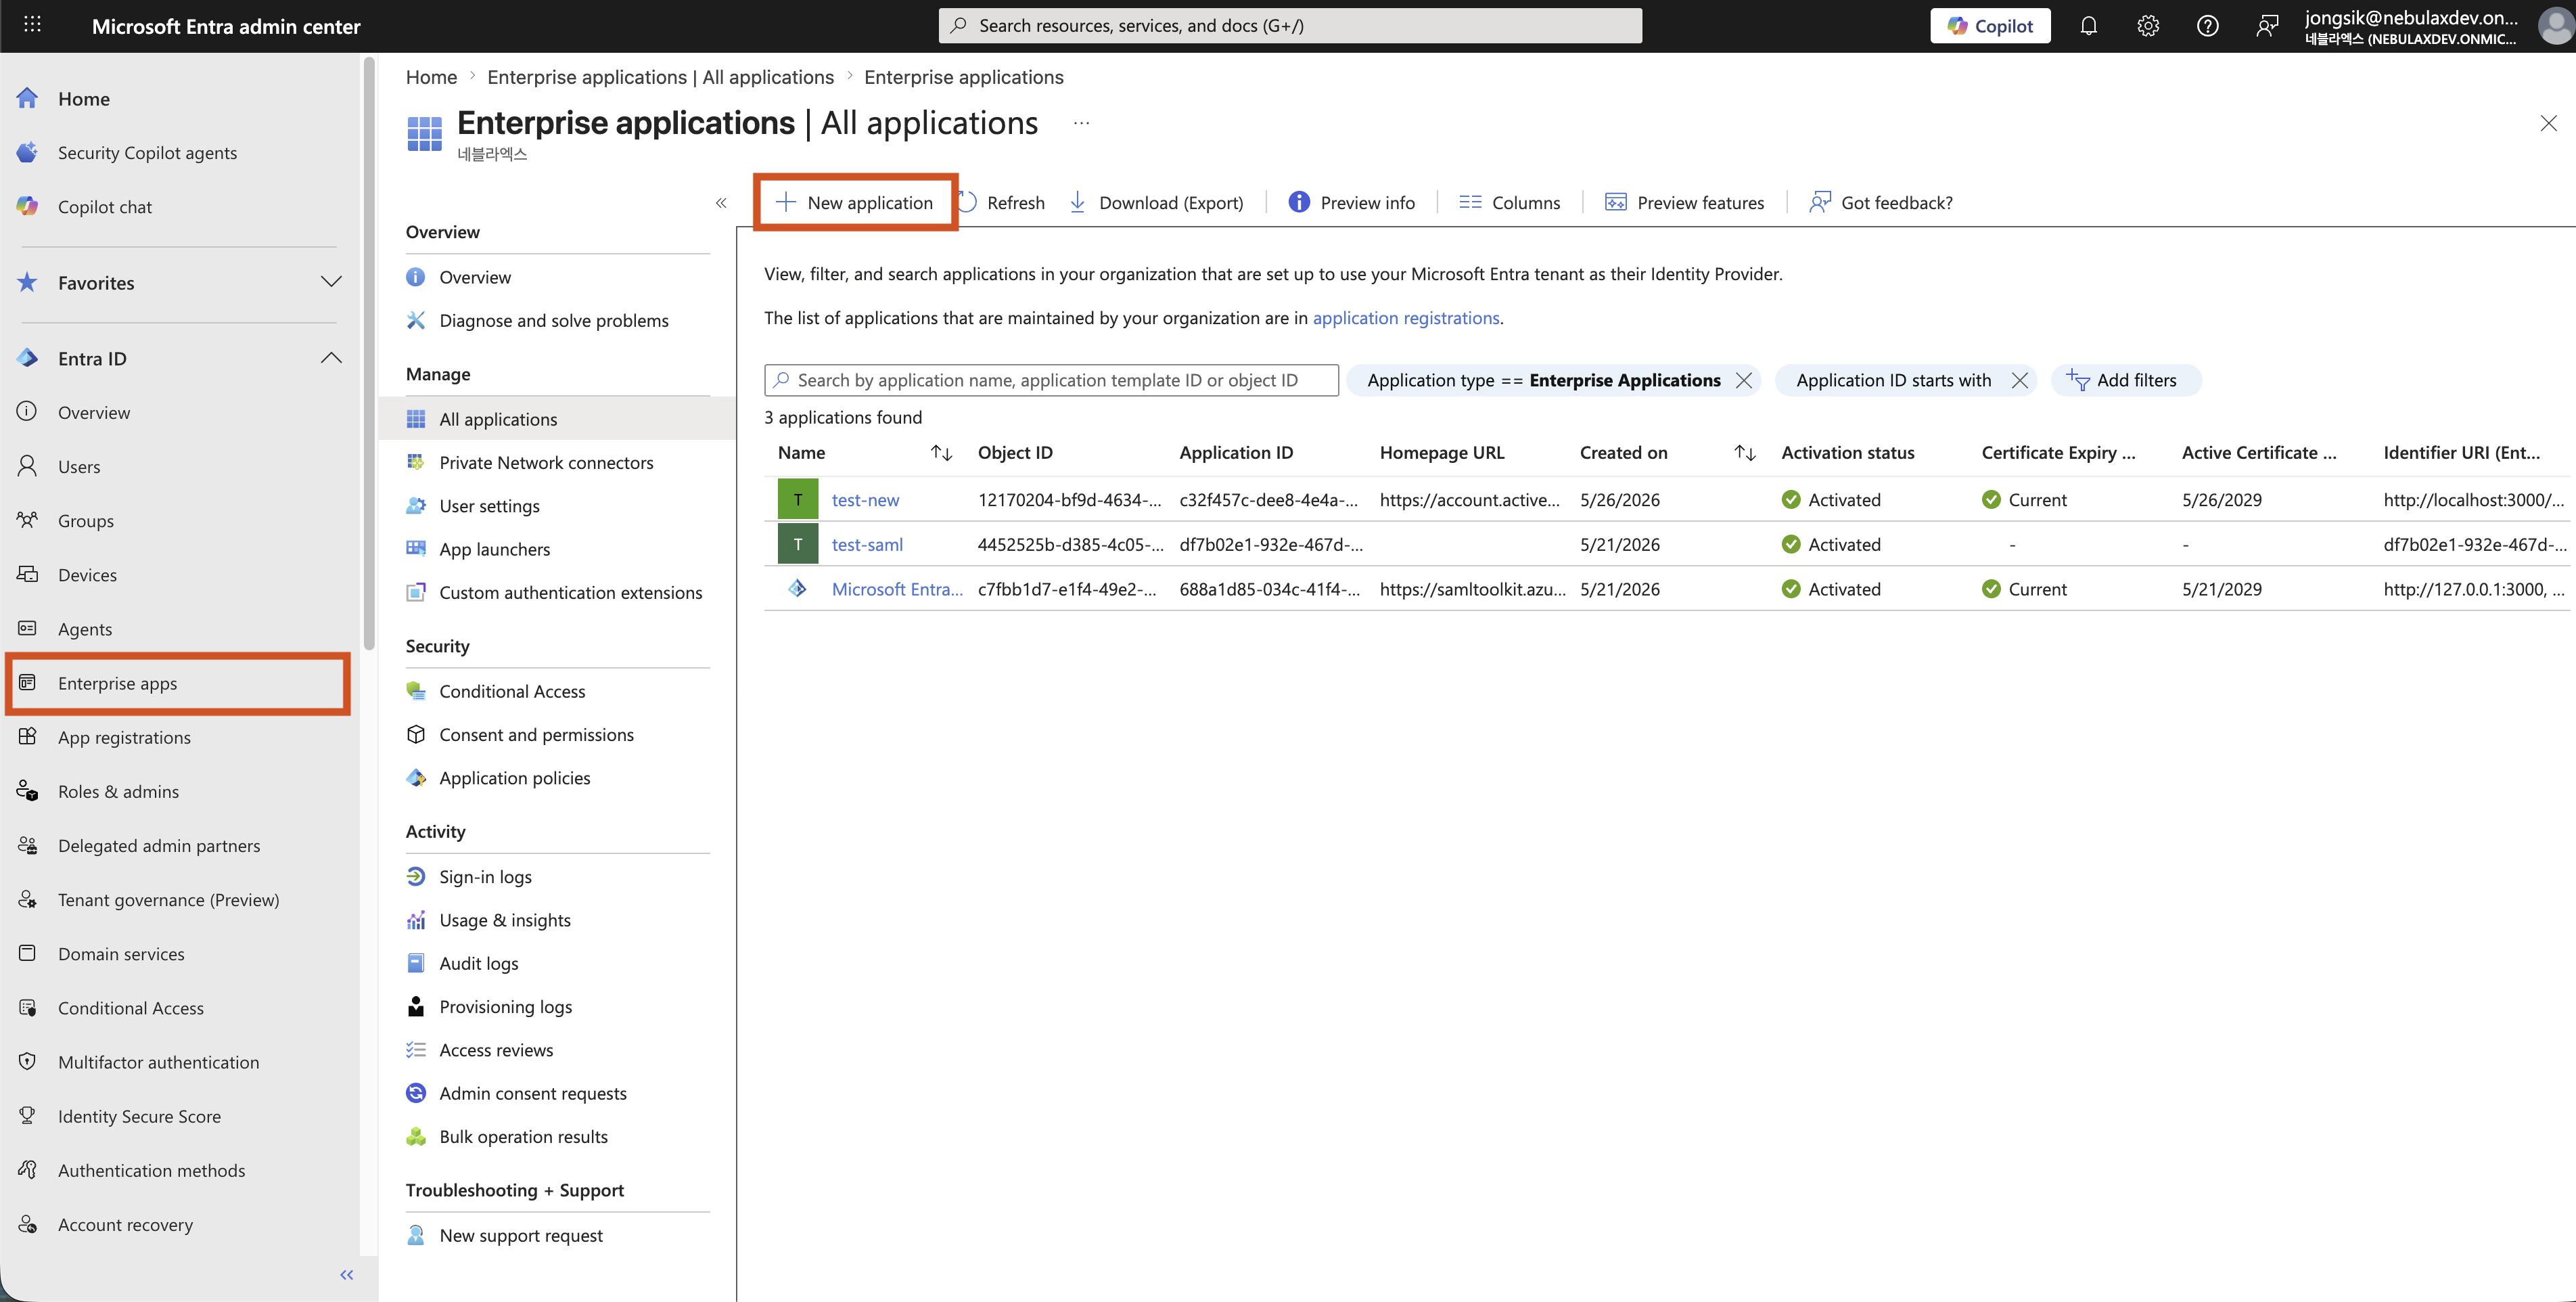
Microsoft Entra管理センターにログインし、Enterprise apps > New applicationを開いてください。
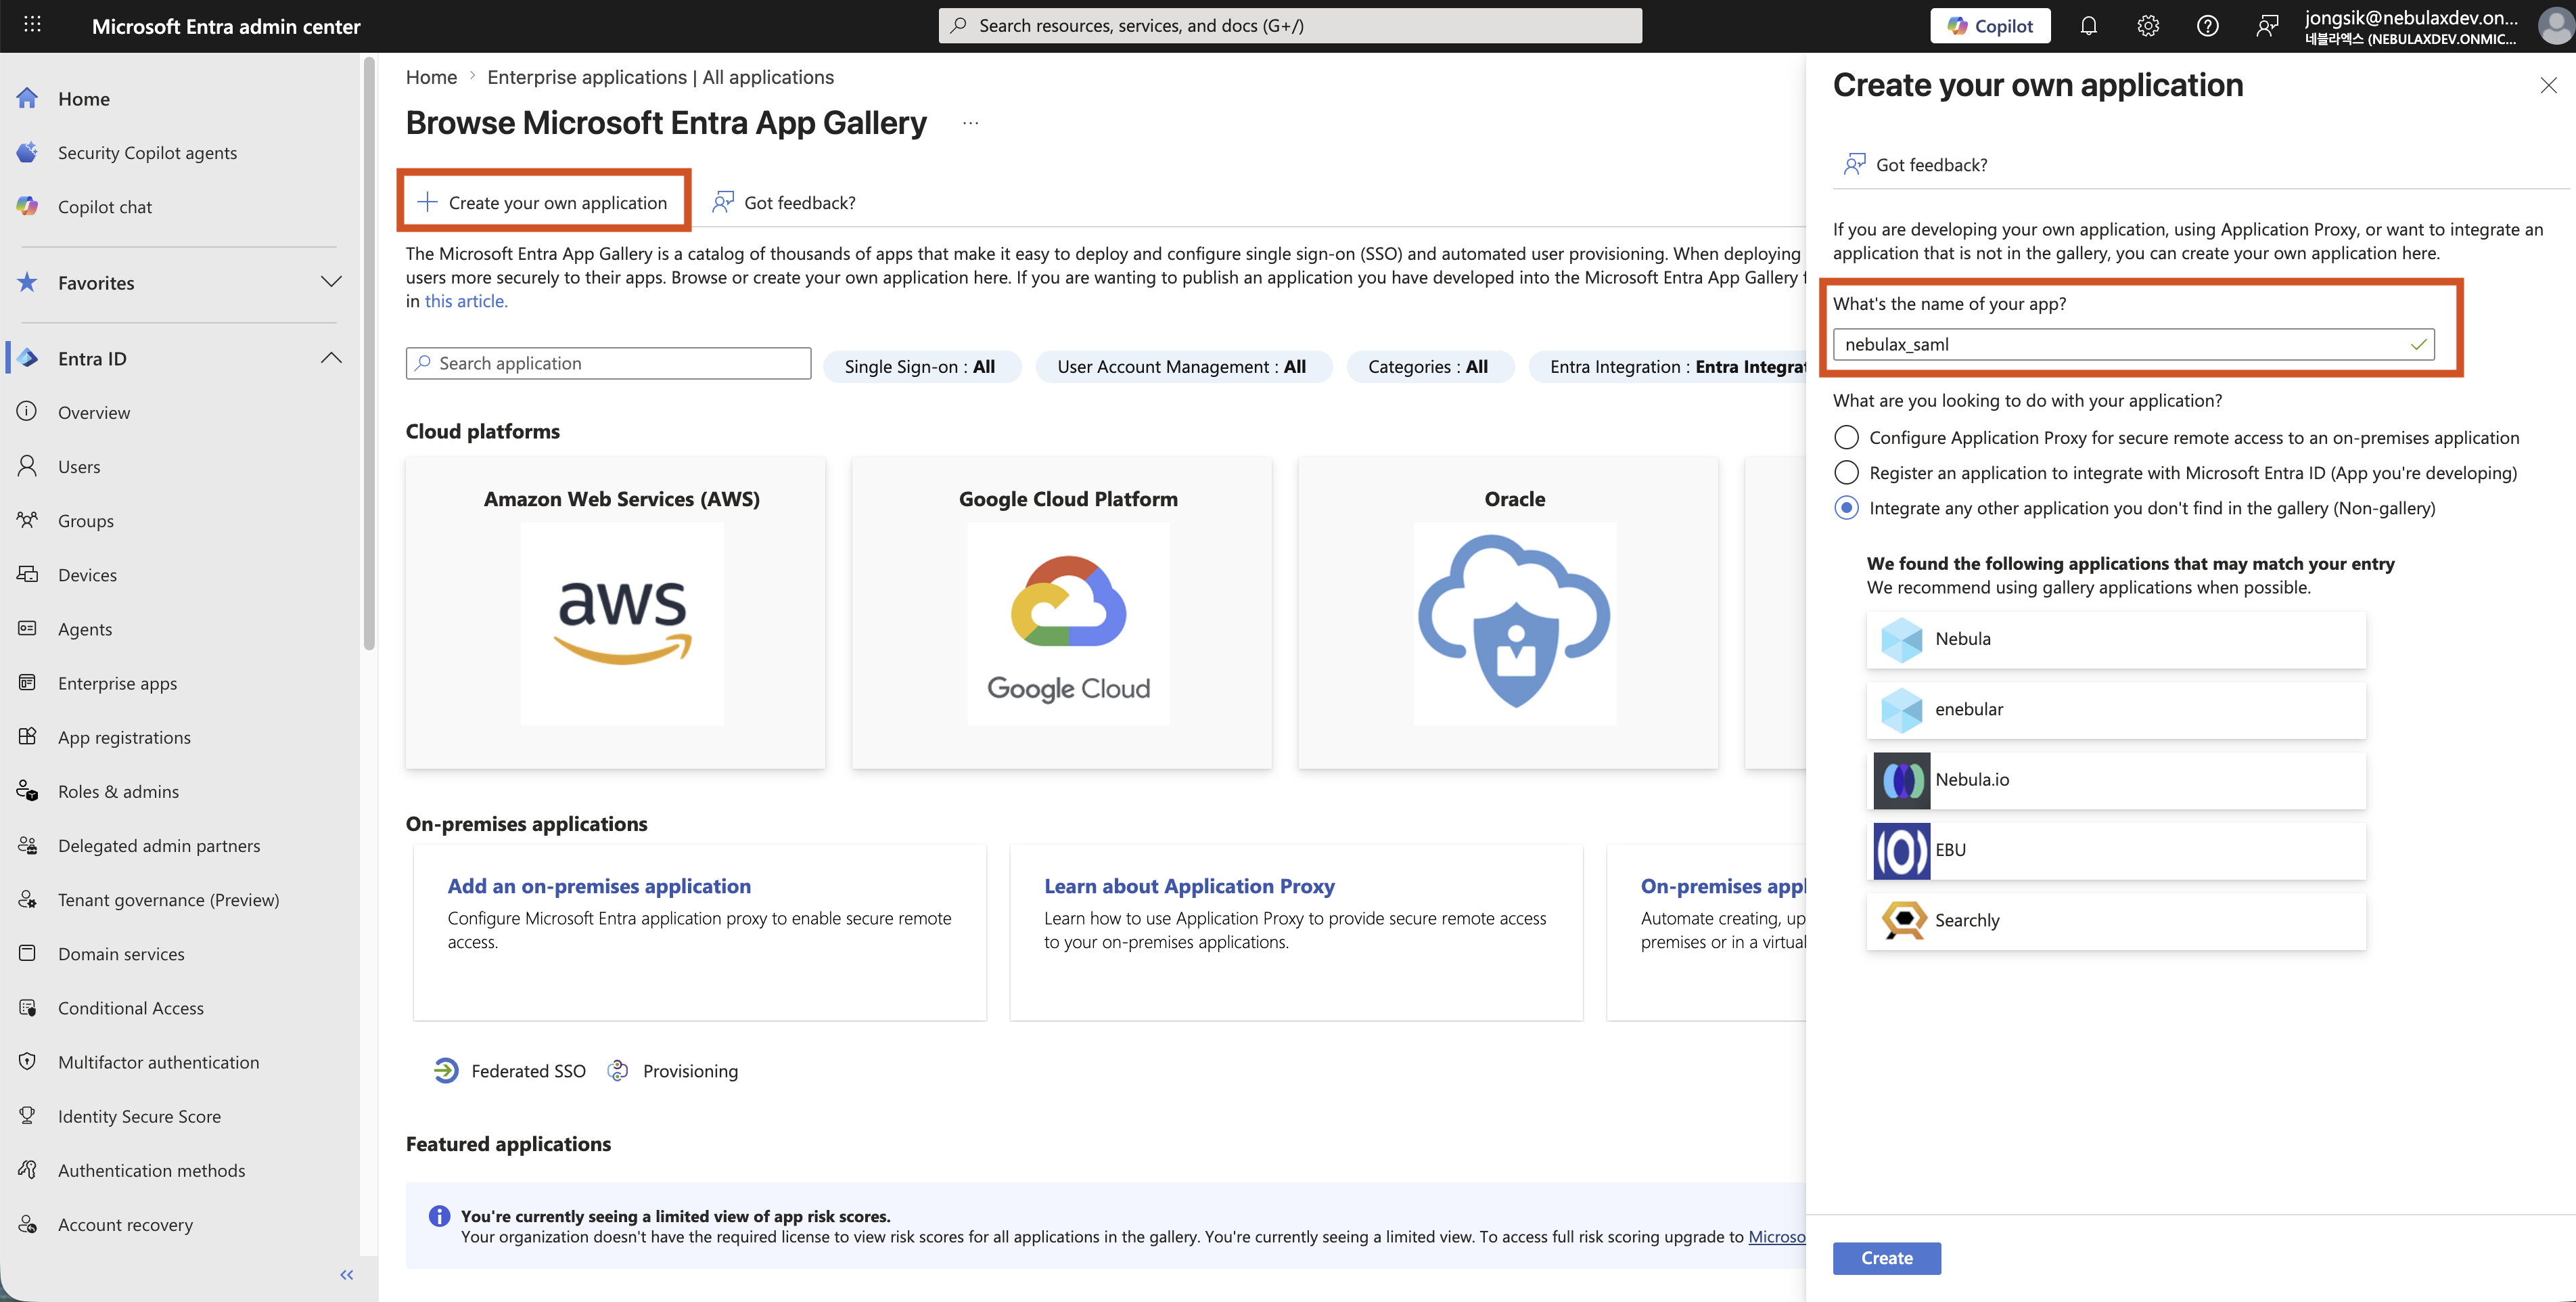
Create your own applicationをクリックして、アプリの作成を始めてください。
2. シングルサインオン設定を開く
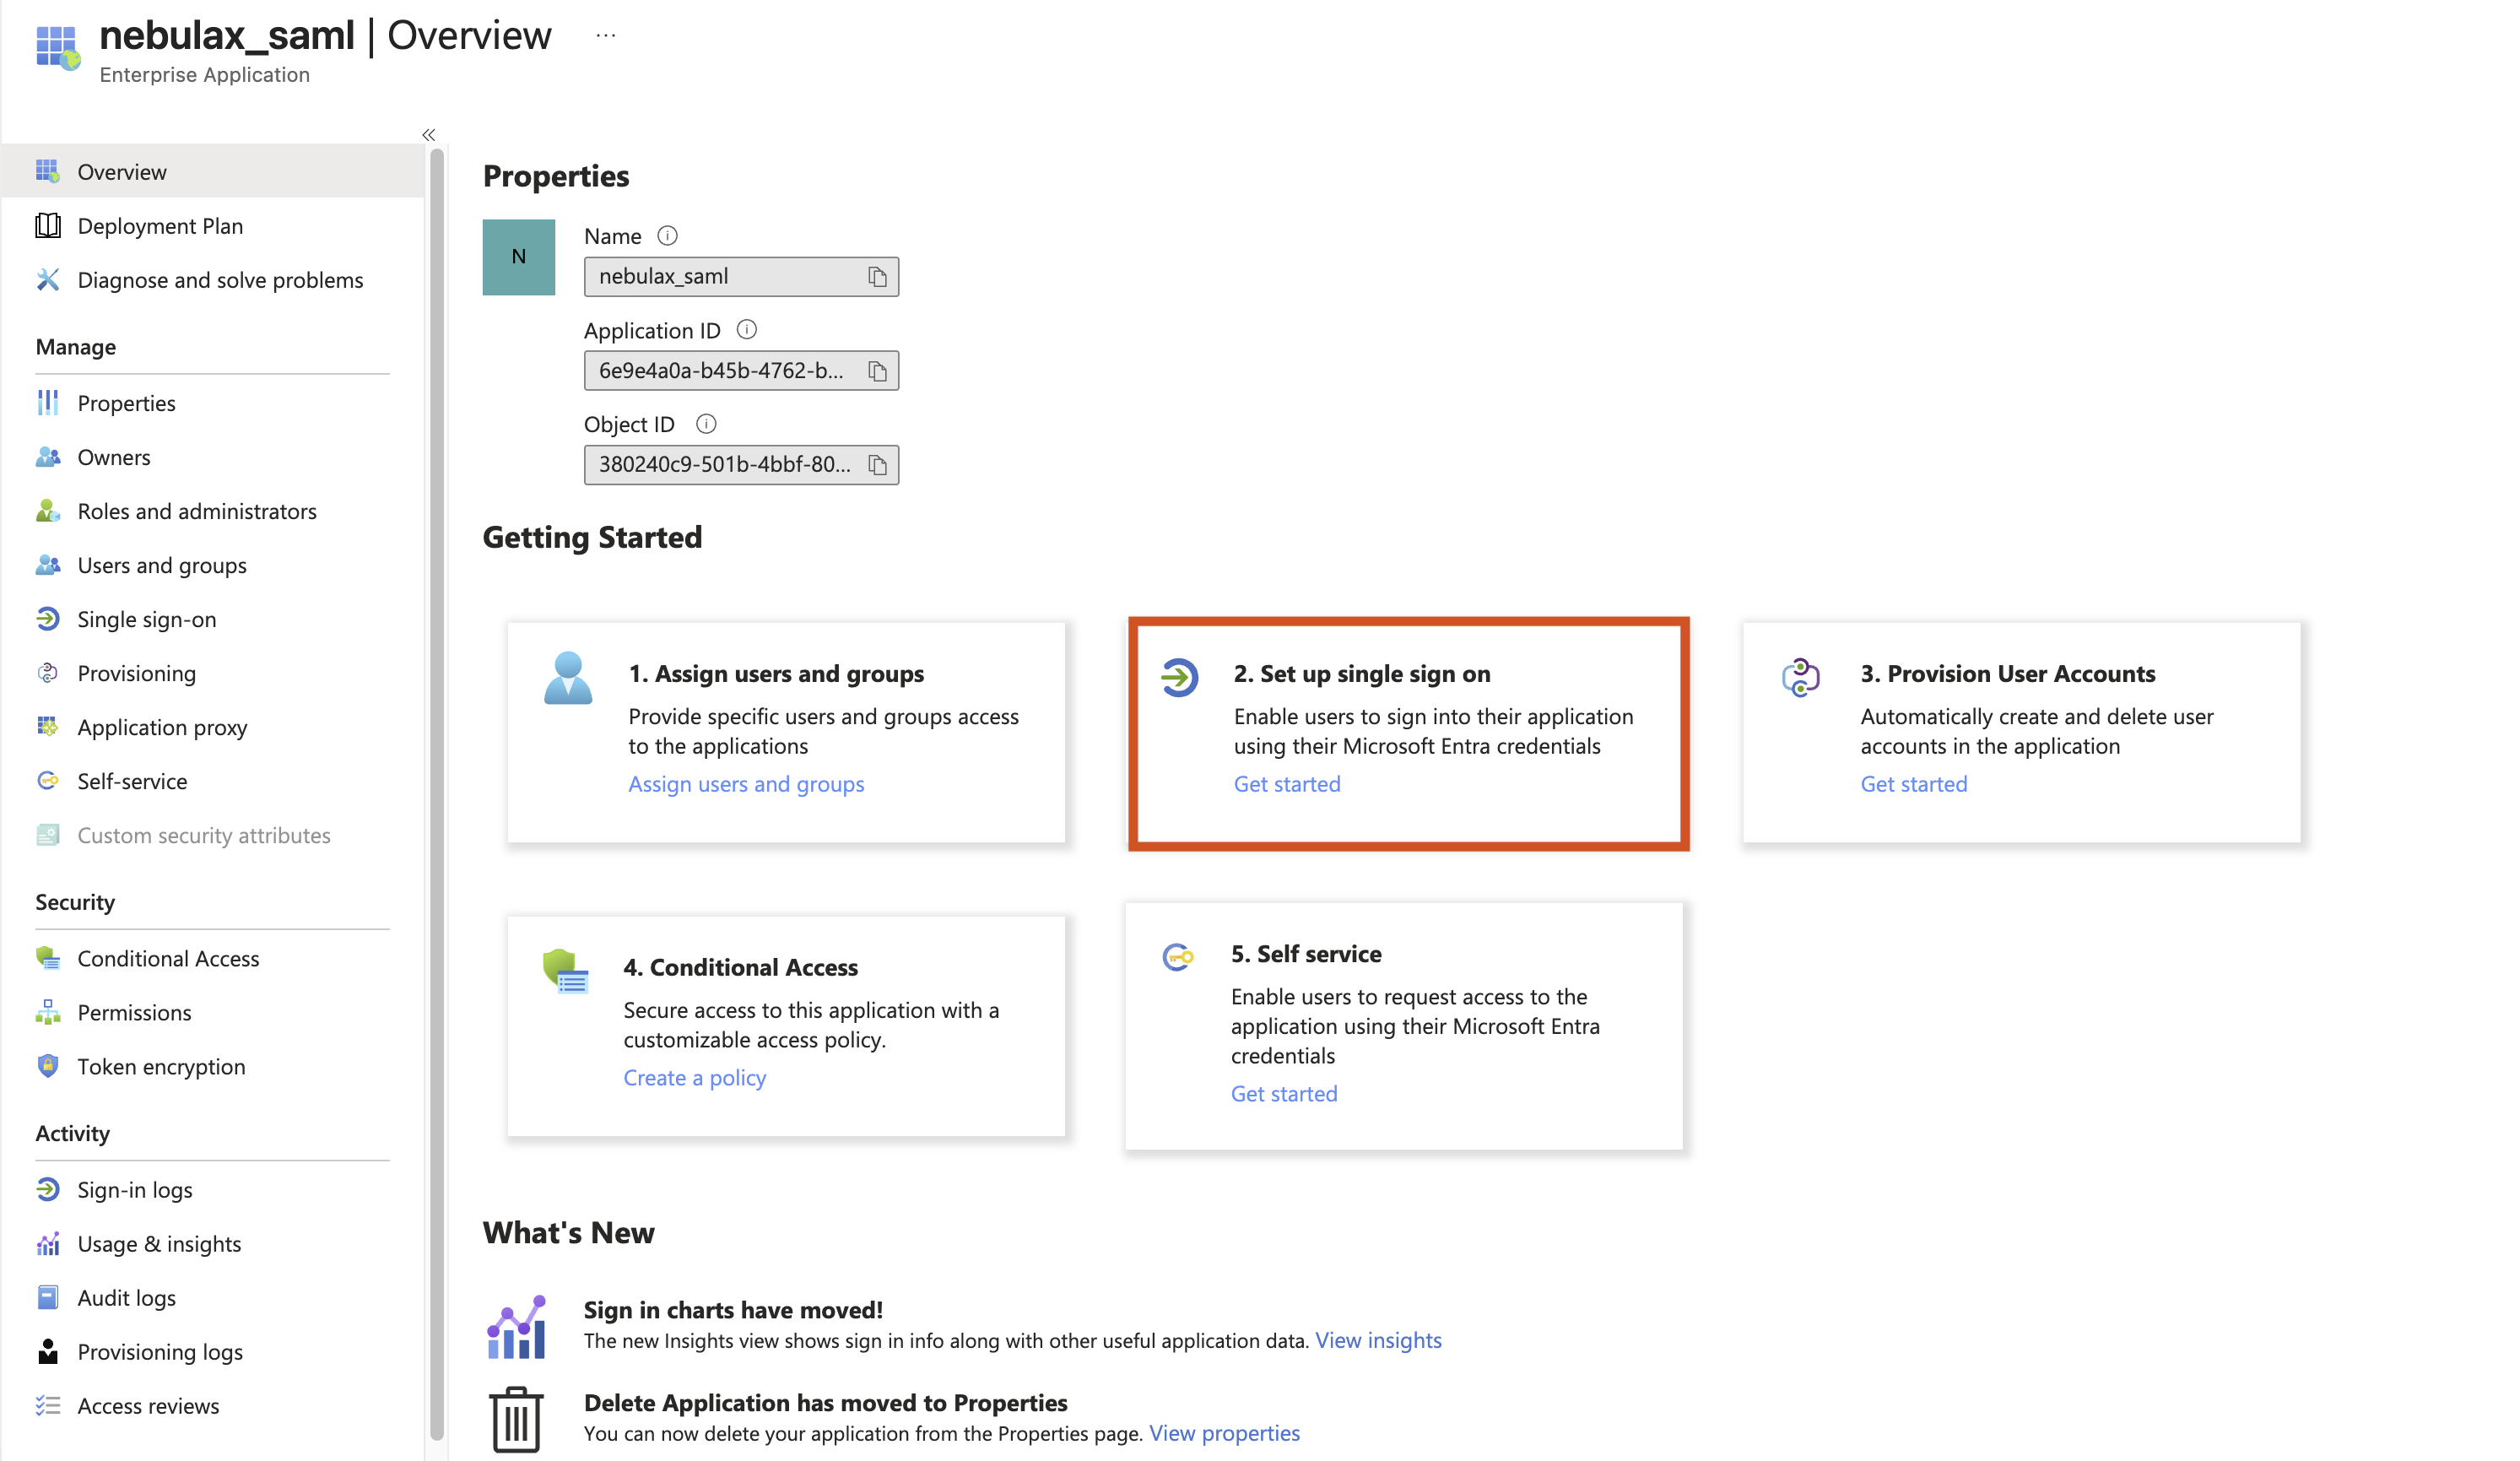
作成したエンタープライズアプリケーションで、Set up single sign onを開いてください。
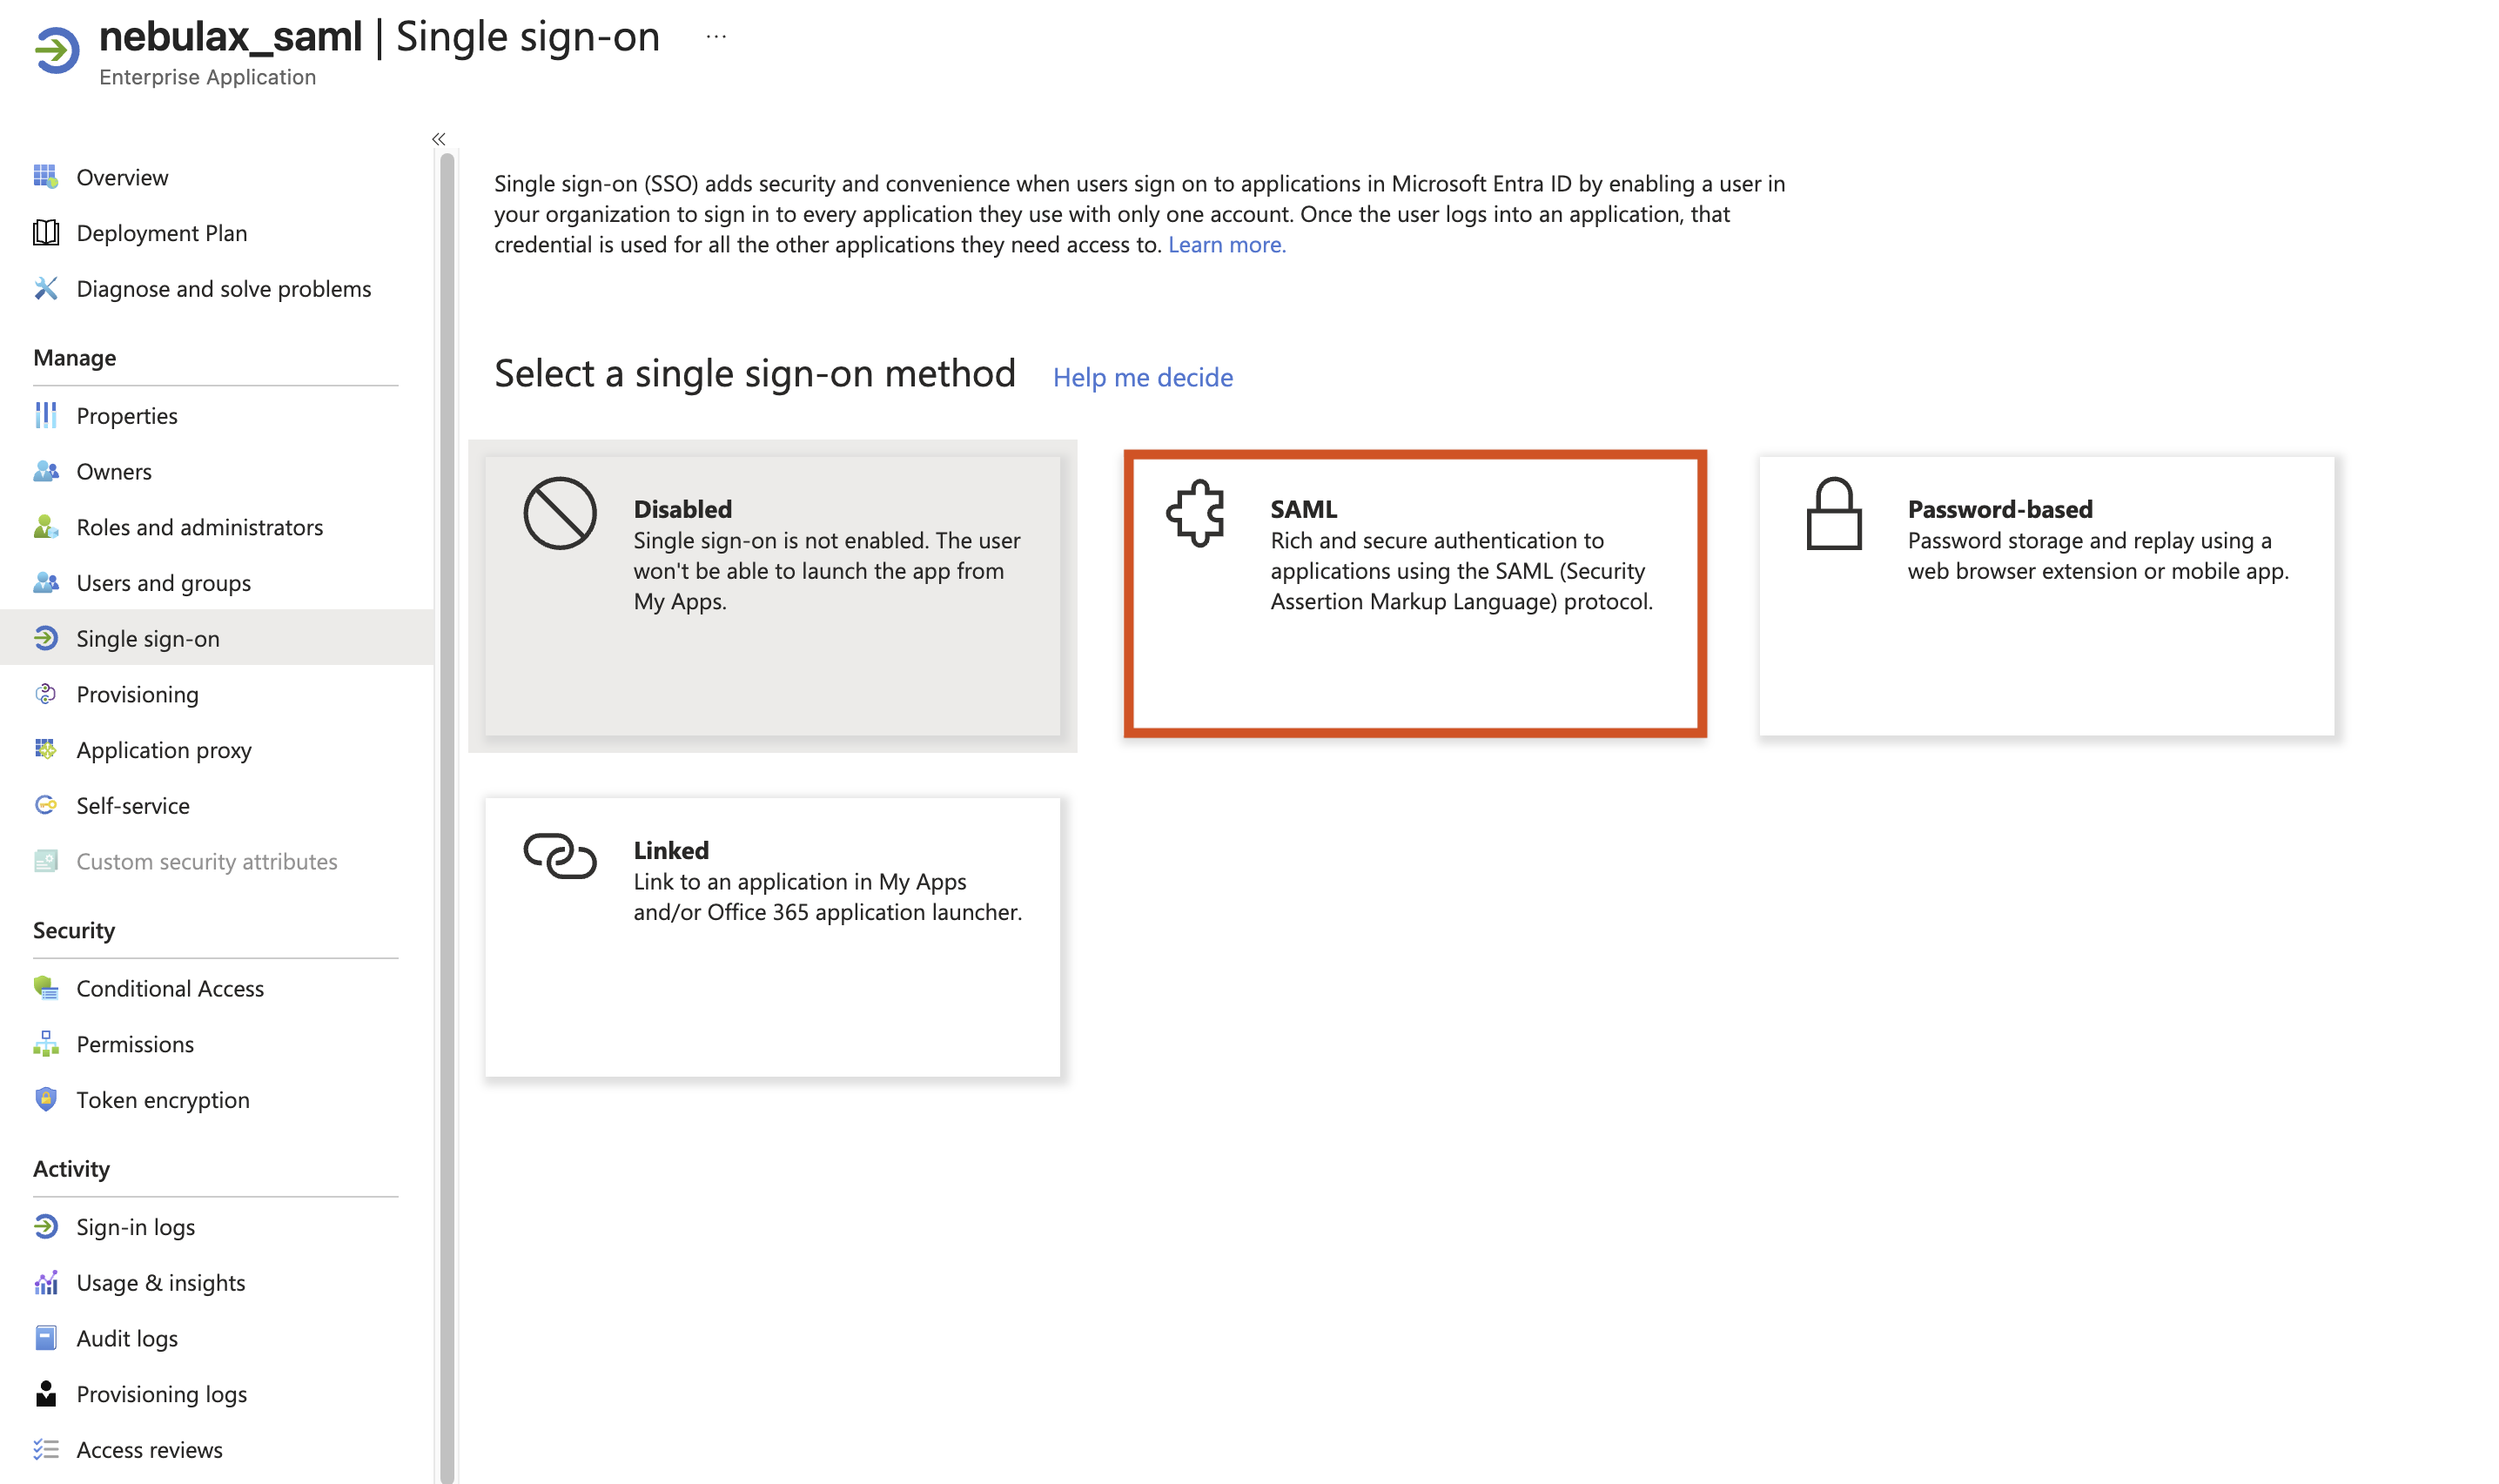
シングルサインオン方式としてSAMLを選択してください。
3. Basic SAML Configurationを編集する
Basic SAML Configurationで、Identifier (Entity ID)とReply URL (Assertion Consumer Service URL)を入力してください。
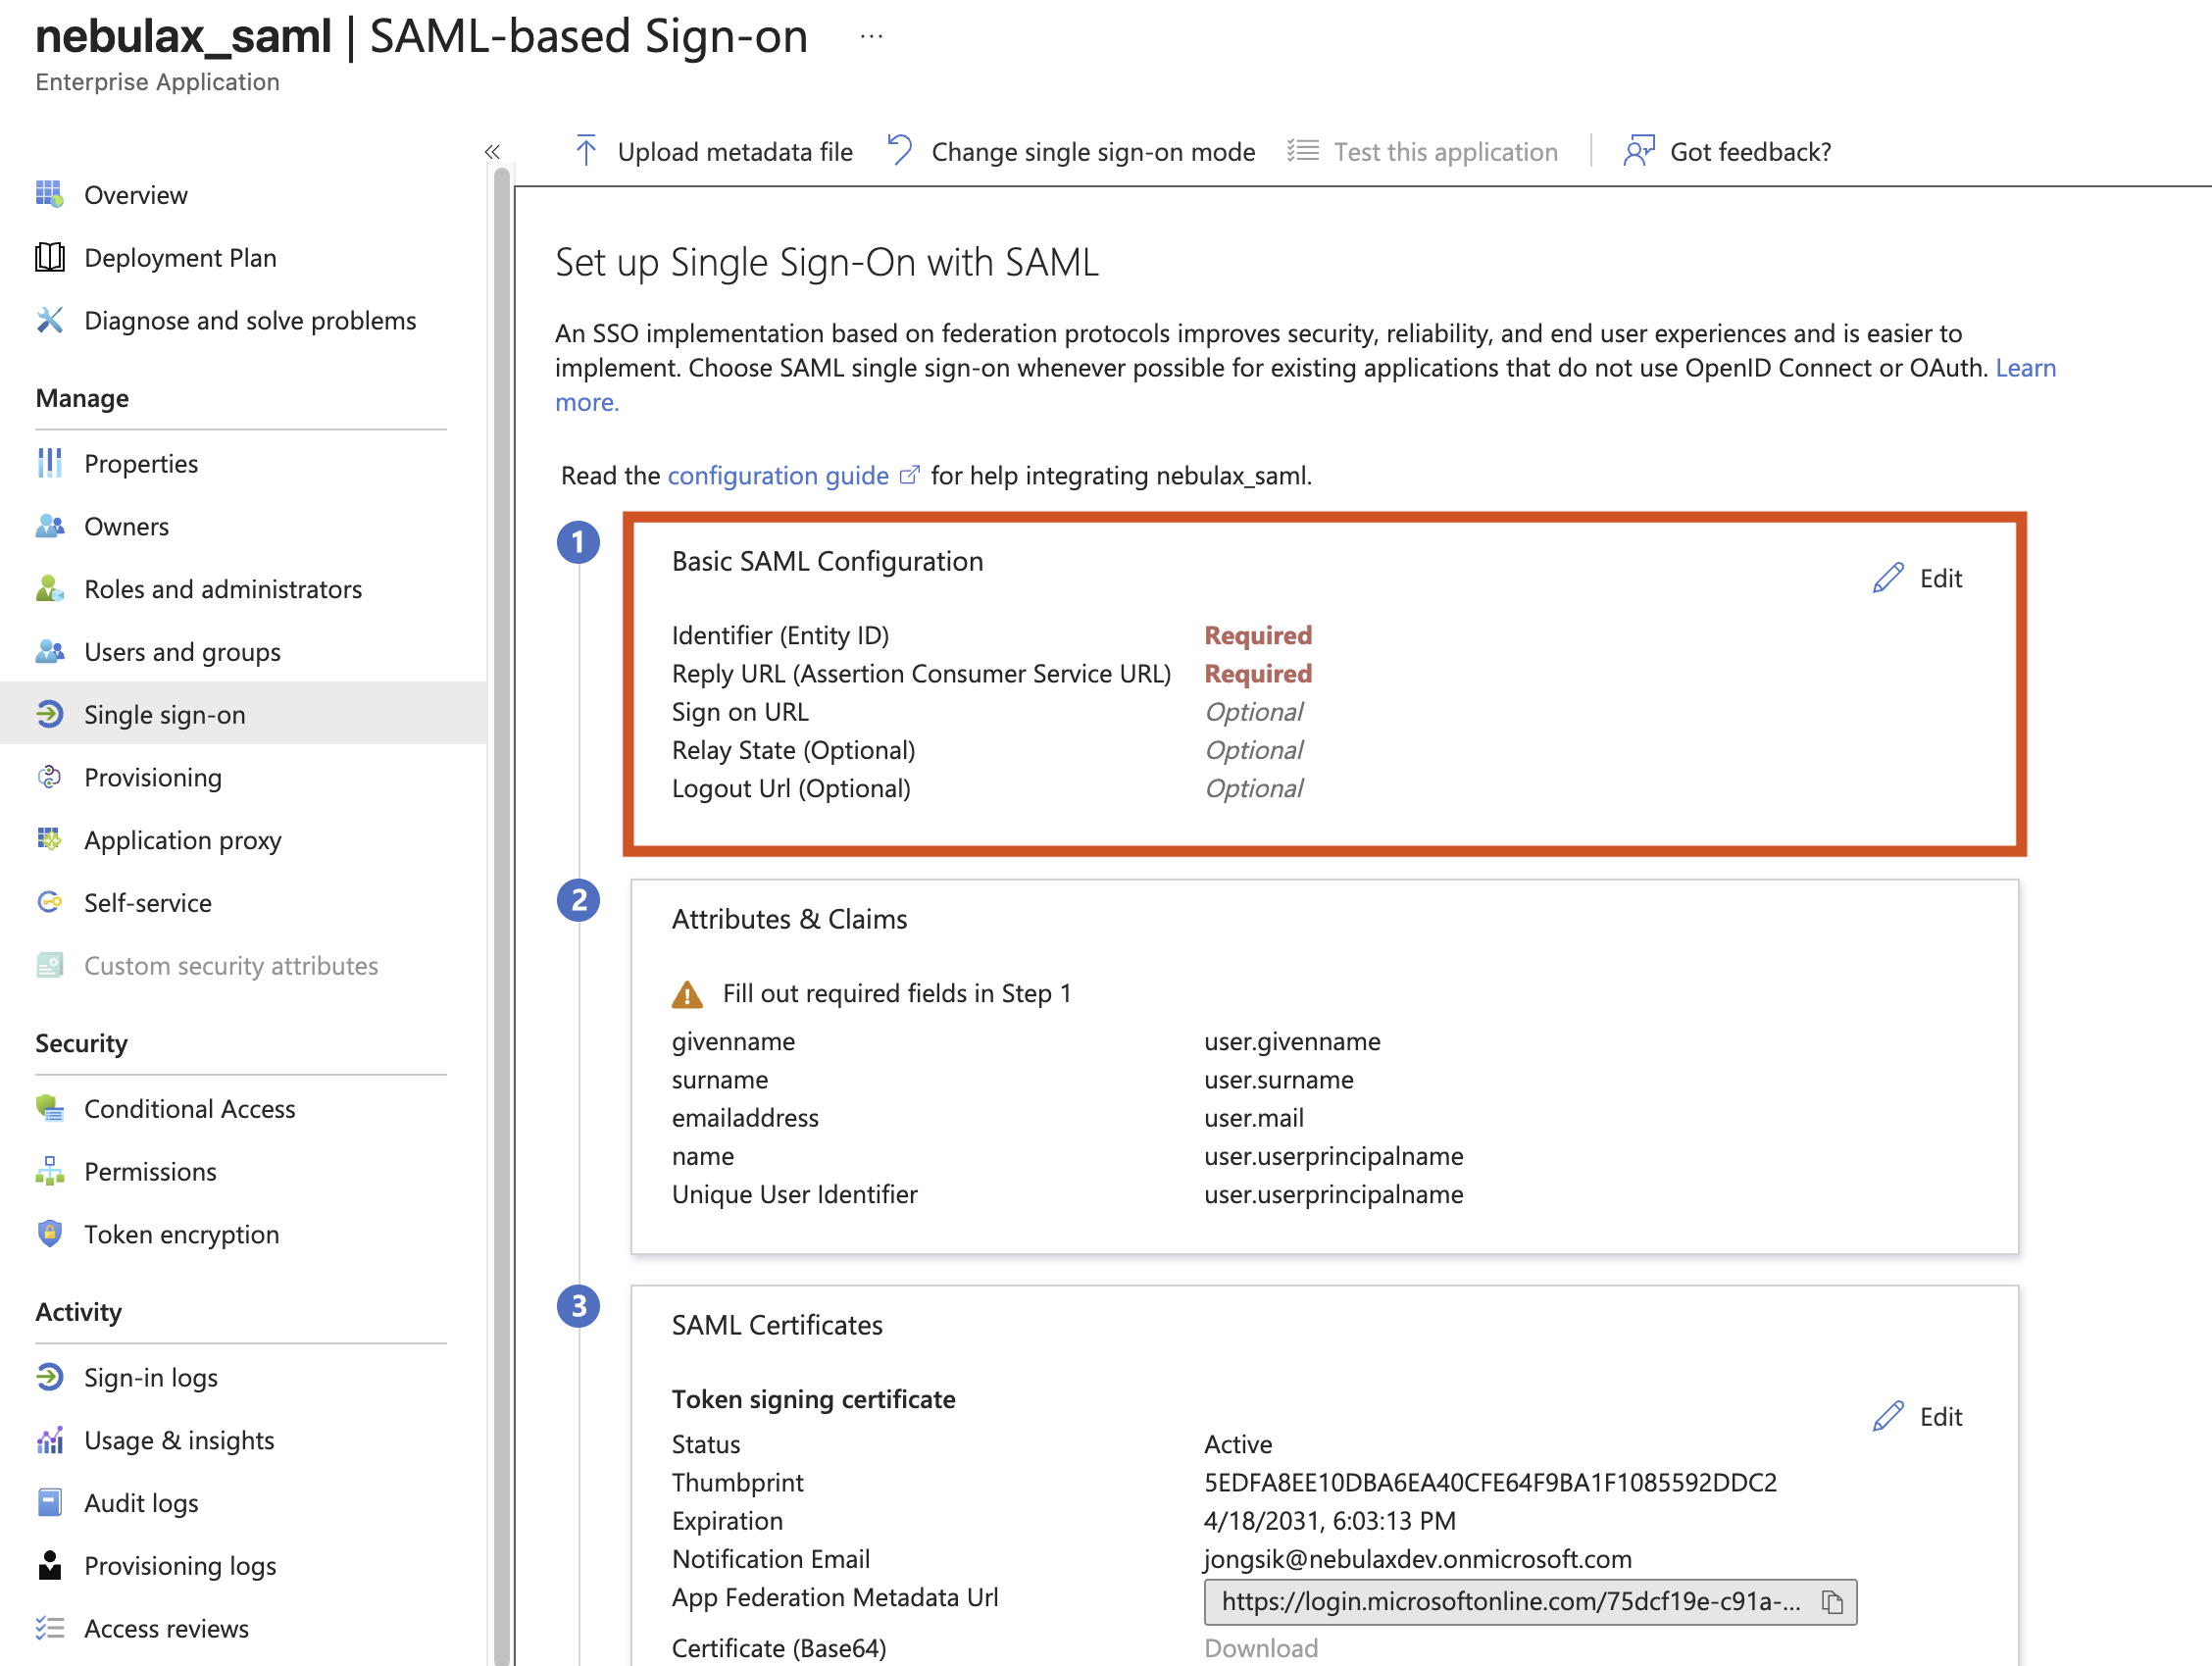
4. XEIZEのSAML情報を確認する
XEIZEのSSO設定ページで、SP 식별자 (엔티티 ID)(SPエンティティID)とSAML ACS 회신 URL(SAML ACS応答URL)を確認し、コピーしてください。
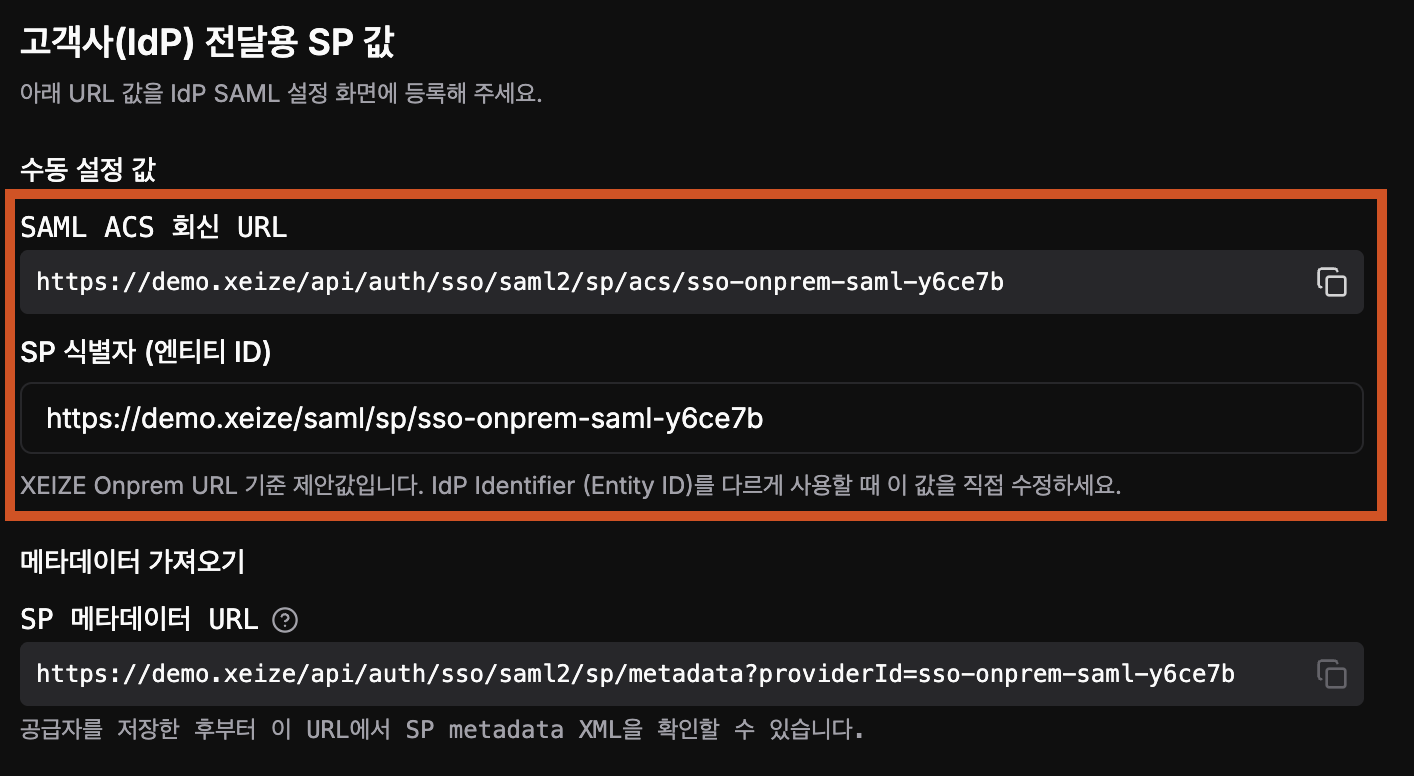
5. Microsoft Entra IDでSAMLを設定する
Microsoft Entra IDのBasic SAML Configurationに、XEIZEからコピーした値を入力してください。
| Microsoft Entra IDの設定項目 | XEIZEの設定値 |
|---|---|
| Identifier (Entity ID) | SP 식별자 (엔티티 ID)(SPエンティティID) |
| Reply URL (Assertion Consumer Service URL) | SAML ACS 회신 URL(SAML ACS応答URL) |
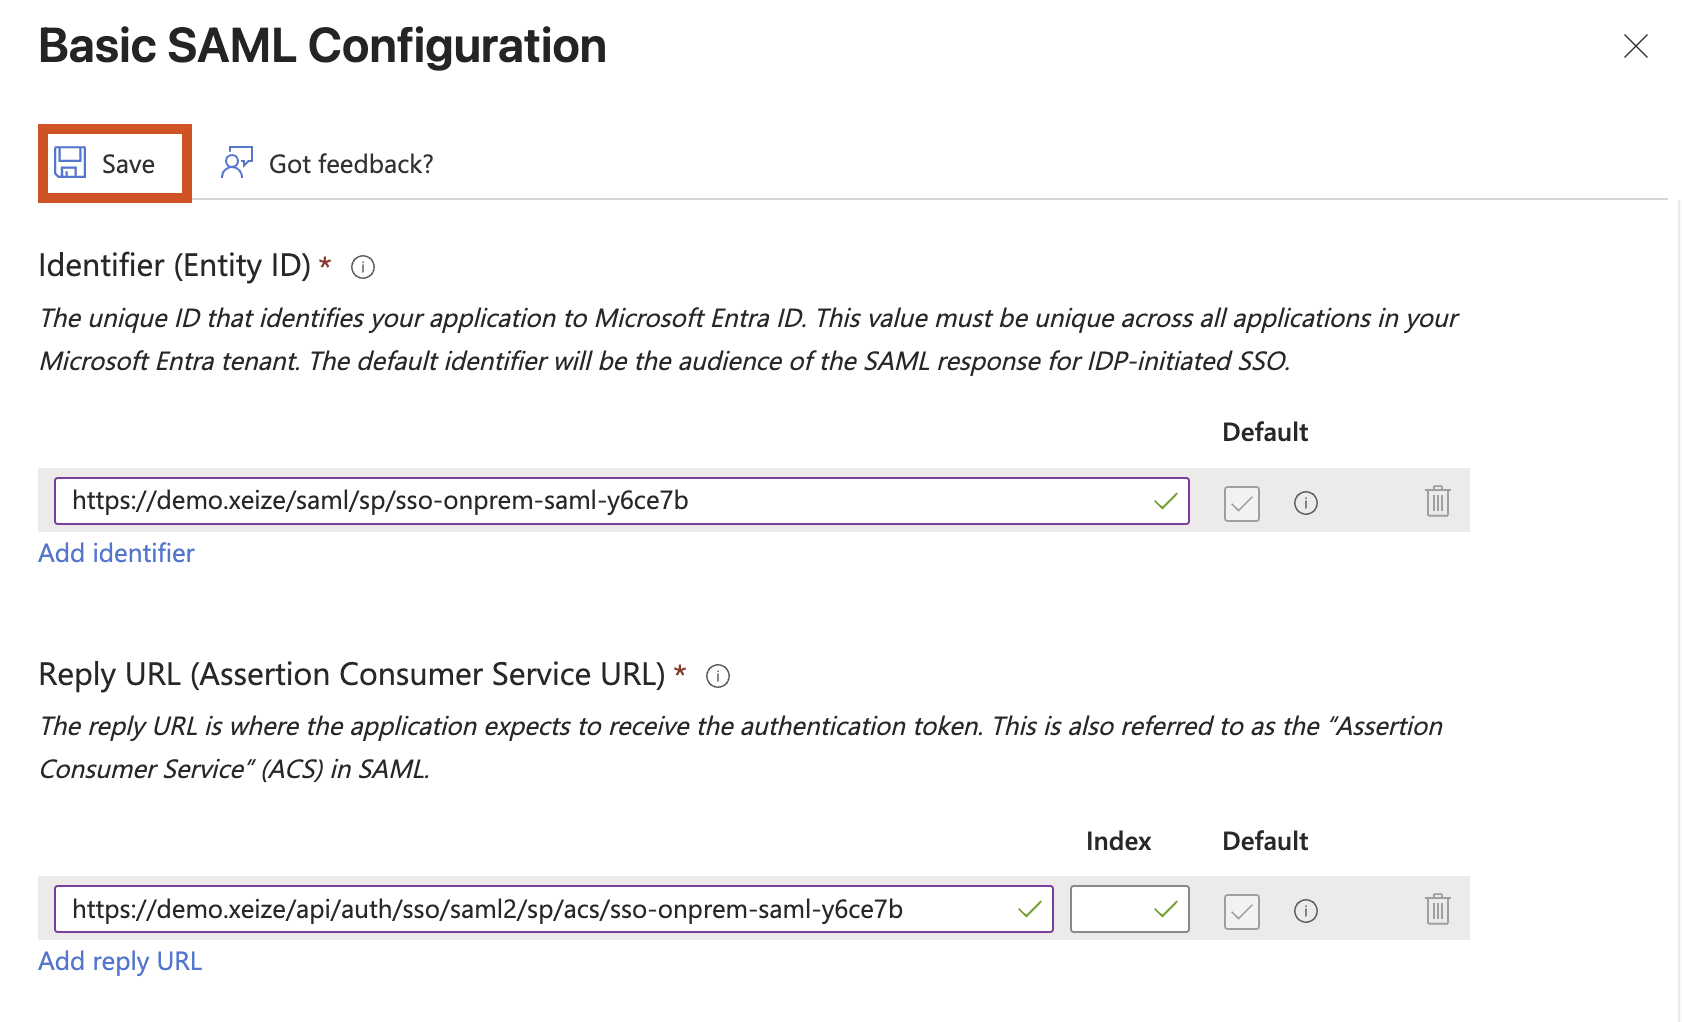
入力後、設定を保存してください。
6. App Federation Metadata URLをコピーする
Basic SAML Configurationの完了後、App Federation Metadata URLをコピーしてください。
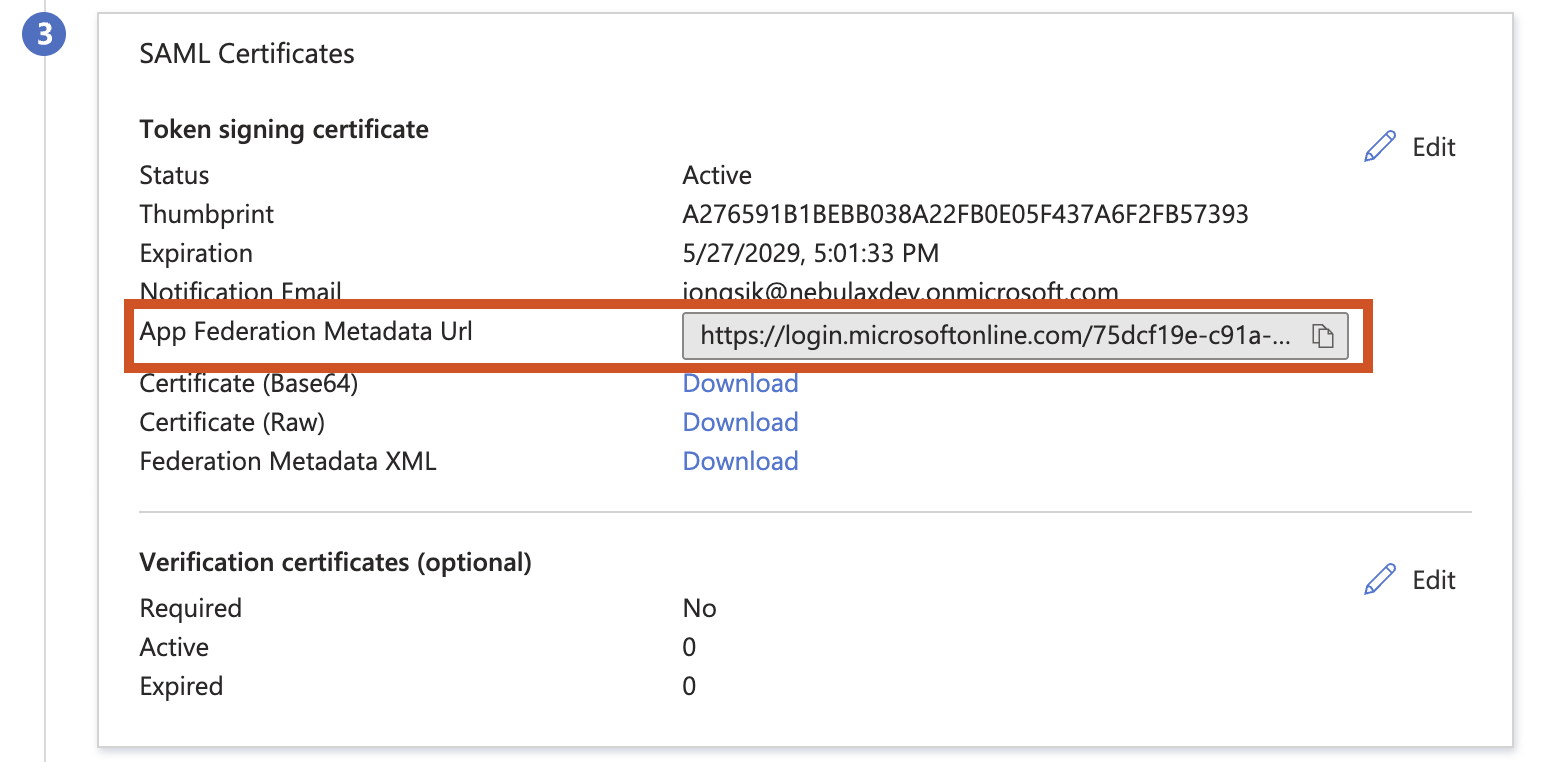
7. XEIZEにMetadata URLを登録する
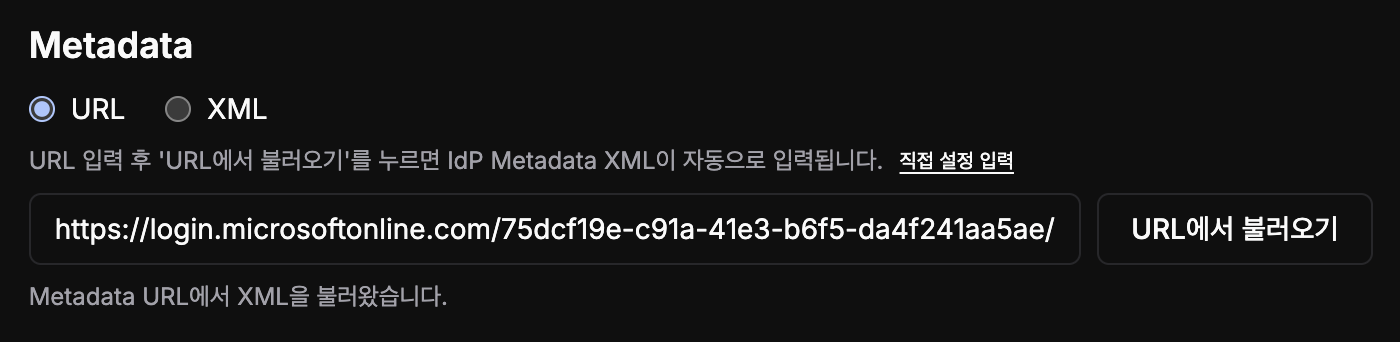
コピーしたApp Federation Metadata URLをXEIZEのSSO設定ページのMetadata URLに貼り付け、URL에서 불러오기(URLから読み込み)をクリックしてください。
Metadata URLから必要な情報が自動解析されます。
8. ログインをテストする
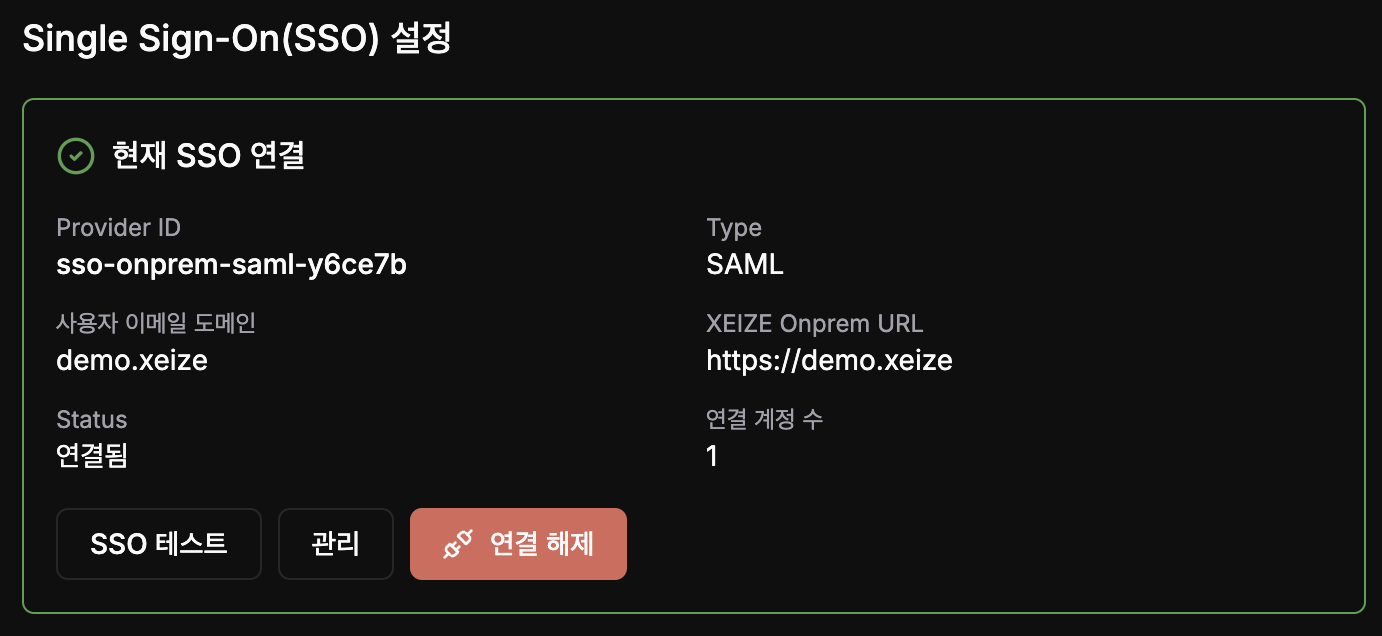
設定後、SSOログインが正常に動作することを確認してください。
補足
SSOログインが正常に動作しない場合は、次の点を確認してください。
- ログインするユーザーがエンタープライズアプリケーションに割り当てられているか。
- XEIZEに登録した
Metadata URLが正しいか。Basic SAML Configurationの設定後に更新されるMetadata URLを使用してください。
SP 식별자 (엔티티 ID)(SPエンティティID)を、Microsoft Entra IDのIdentifier (Entity ID)に正確に入力したか。SAML ACS 회신 URL(SAML ACS応答URL)を、Microsoft Entra IDのReply URL (Assertion Consumer Service URL)に正確に入力したか。- ユーザーのメールアドレスまたは識別値が、XEIZEのアカウント情報と一致しているか。
Microsoft Entra IDのSAML設定の詳細は、Entra SSOの設定を参照してください。