
1. Enterprise Application 생성
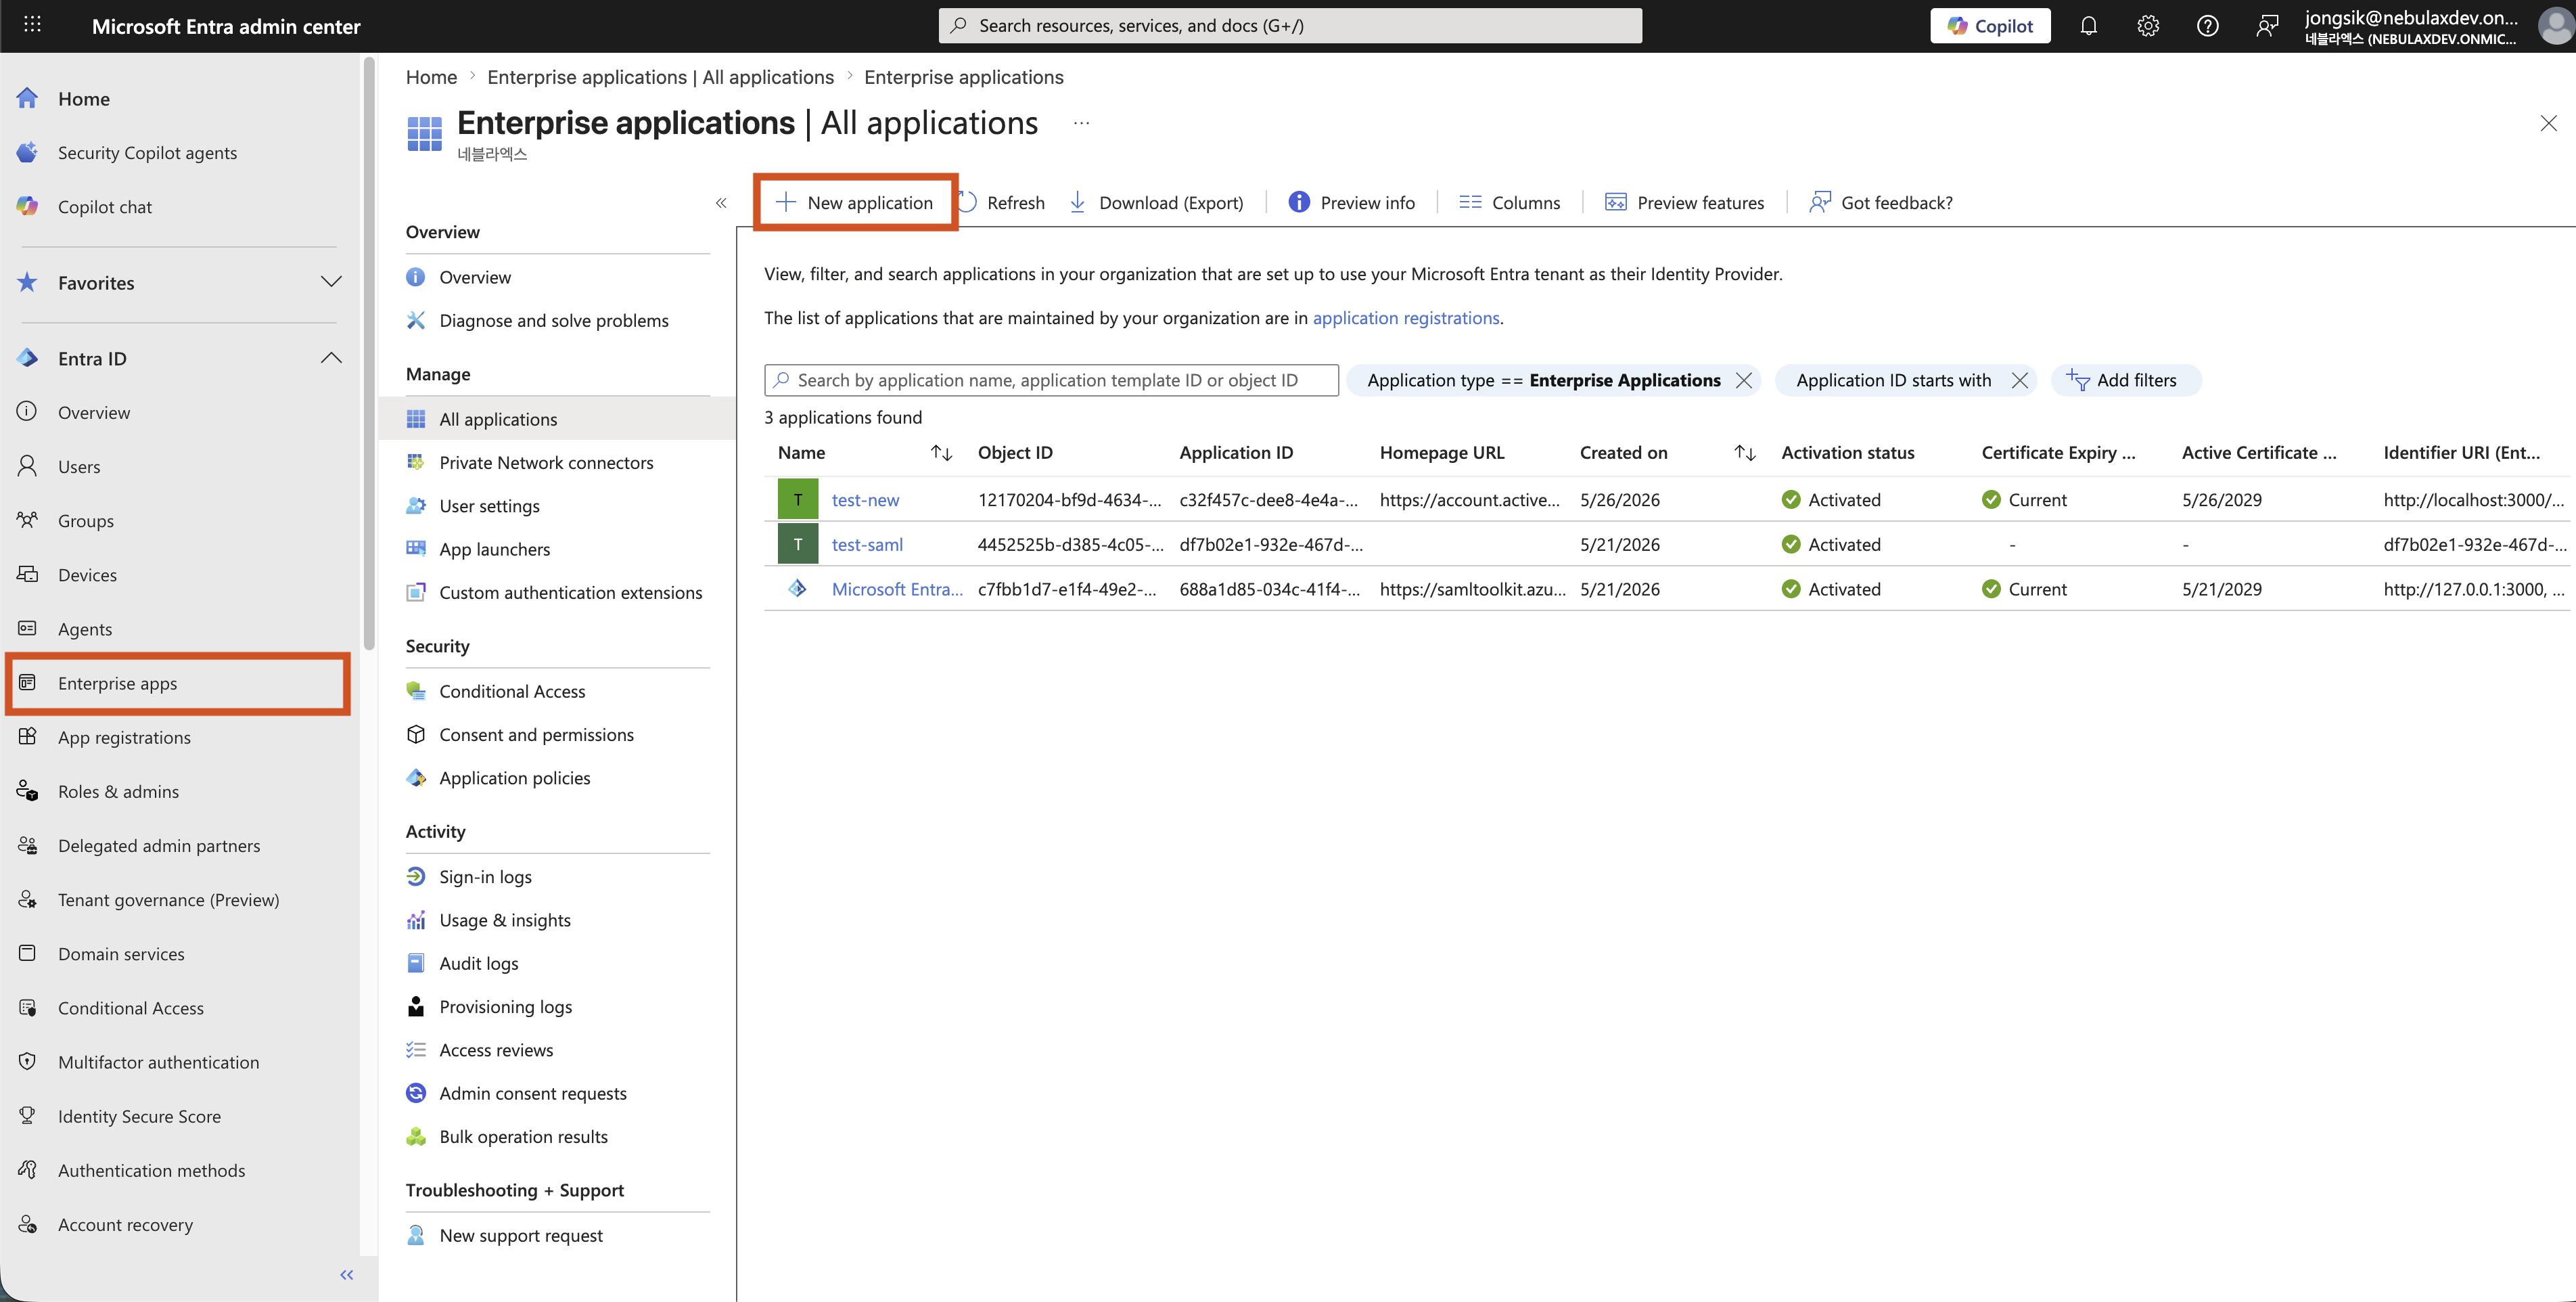
Microsoft Entra 관리 센터에 로그인한 후 Enterprise apps > New application 경로로 이동하세요.
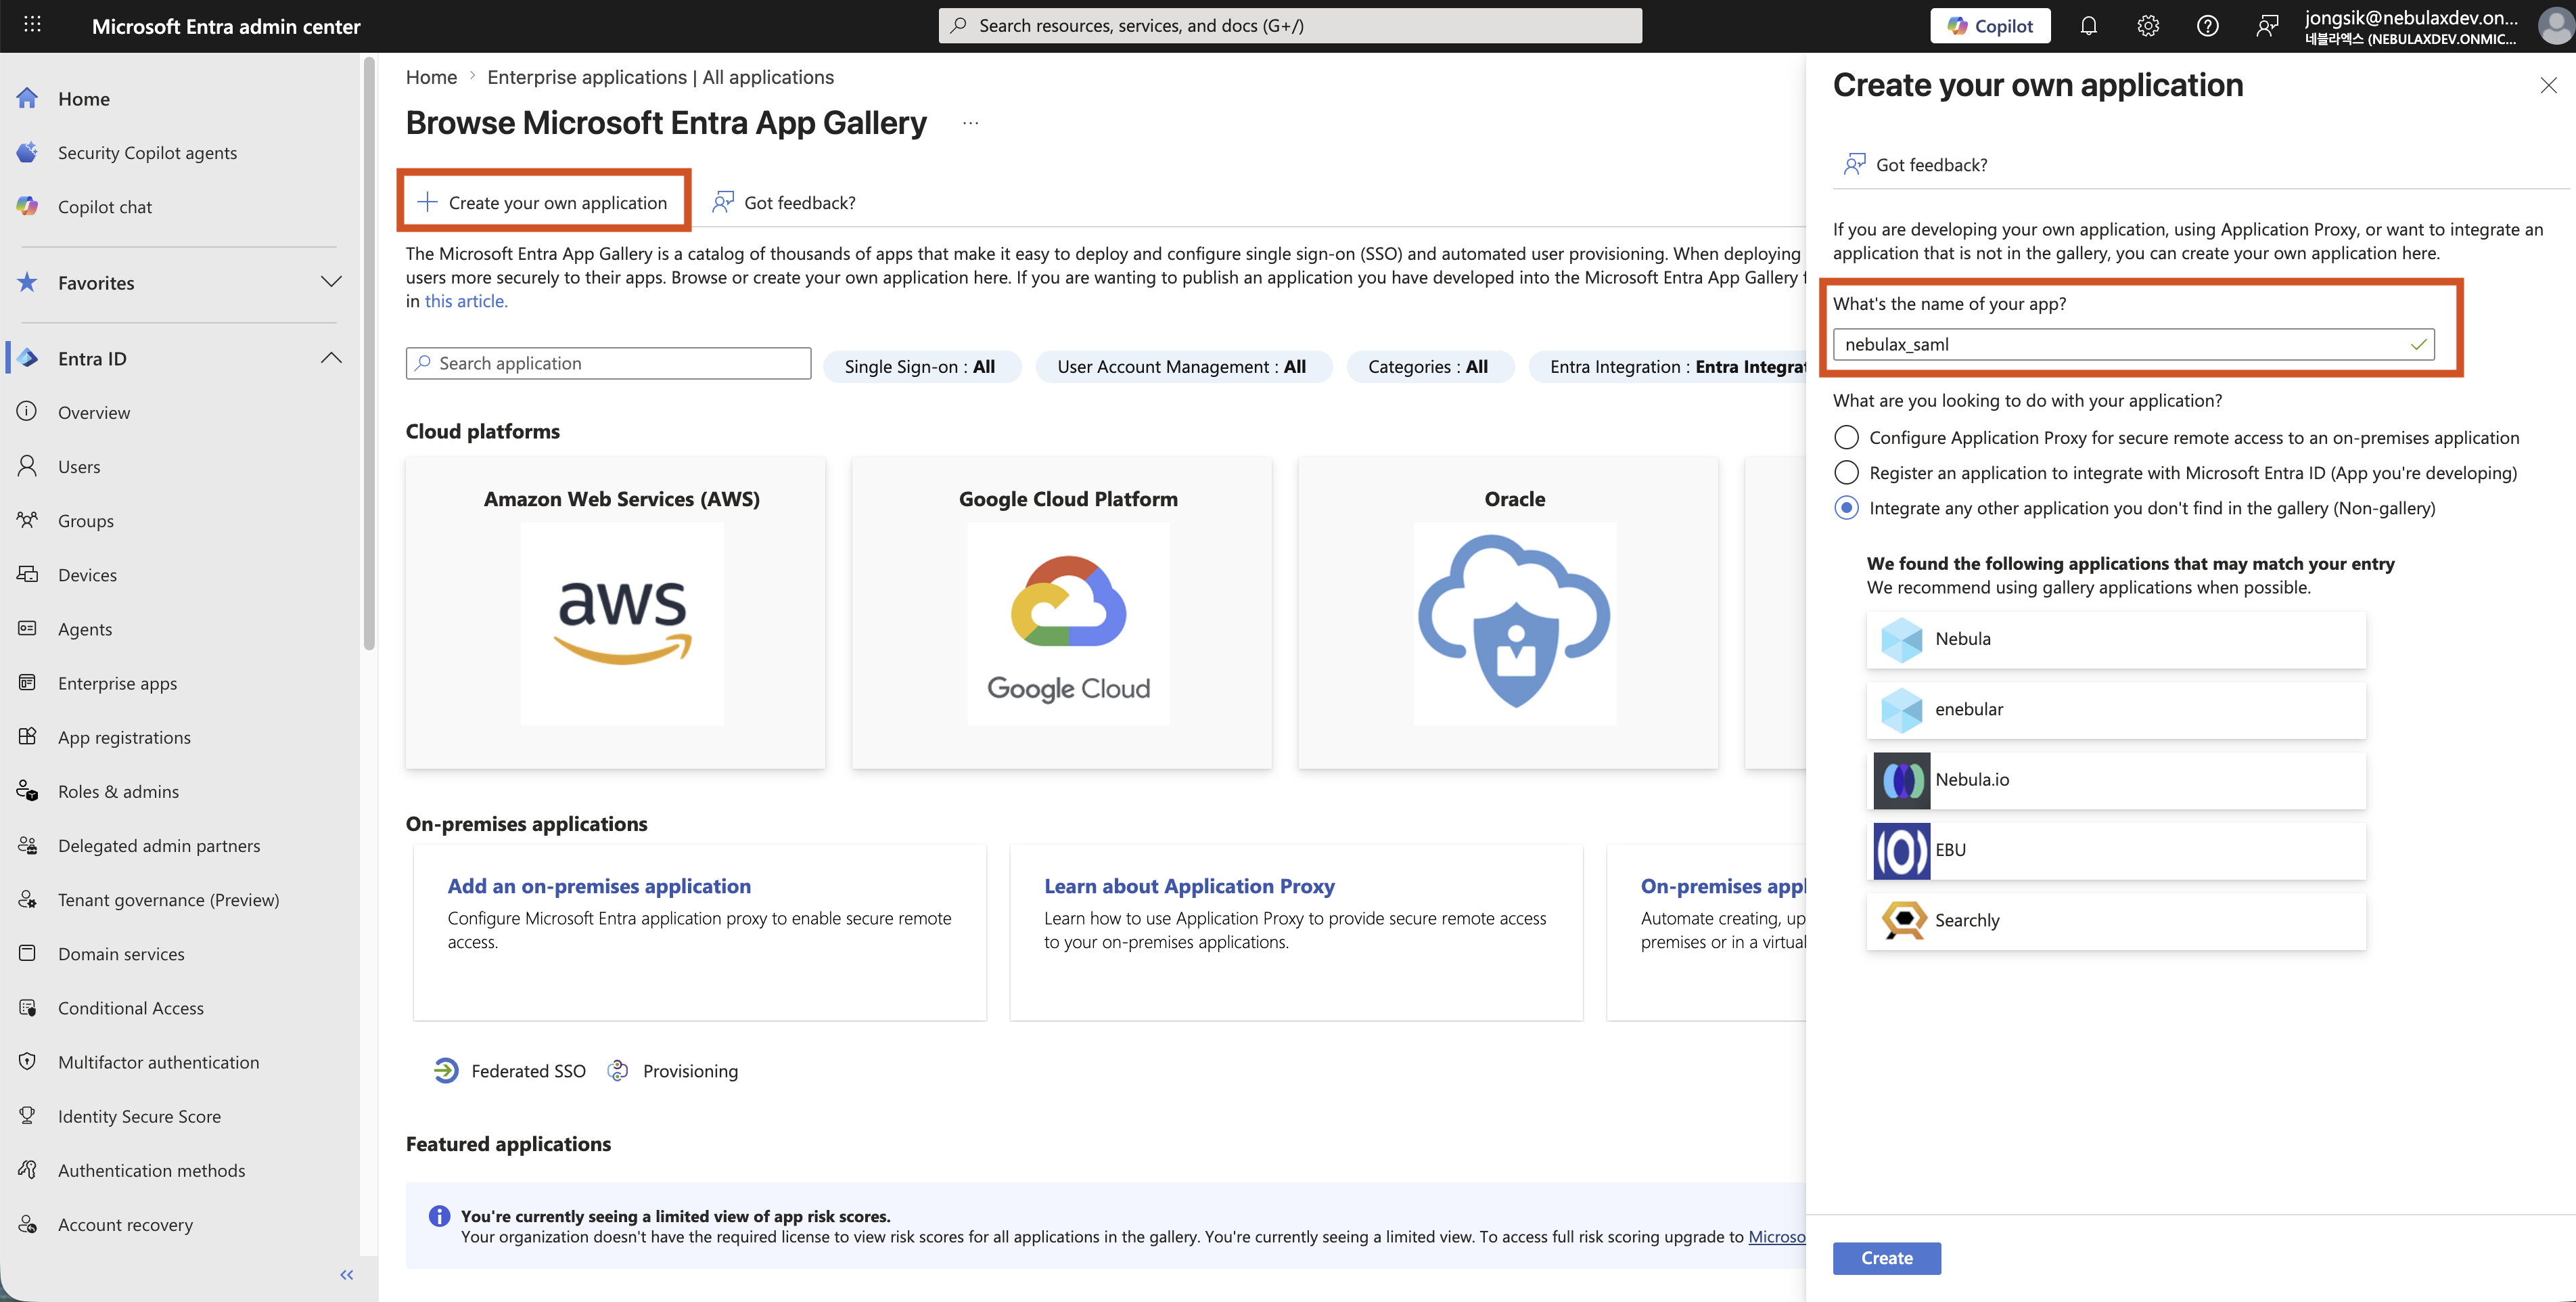
Create your own application을 클릭하여 앱 생성을 시작하세요.
2. Single Sign-On 설정 이동
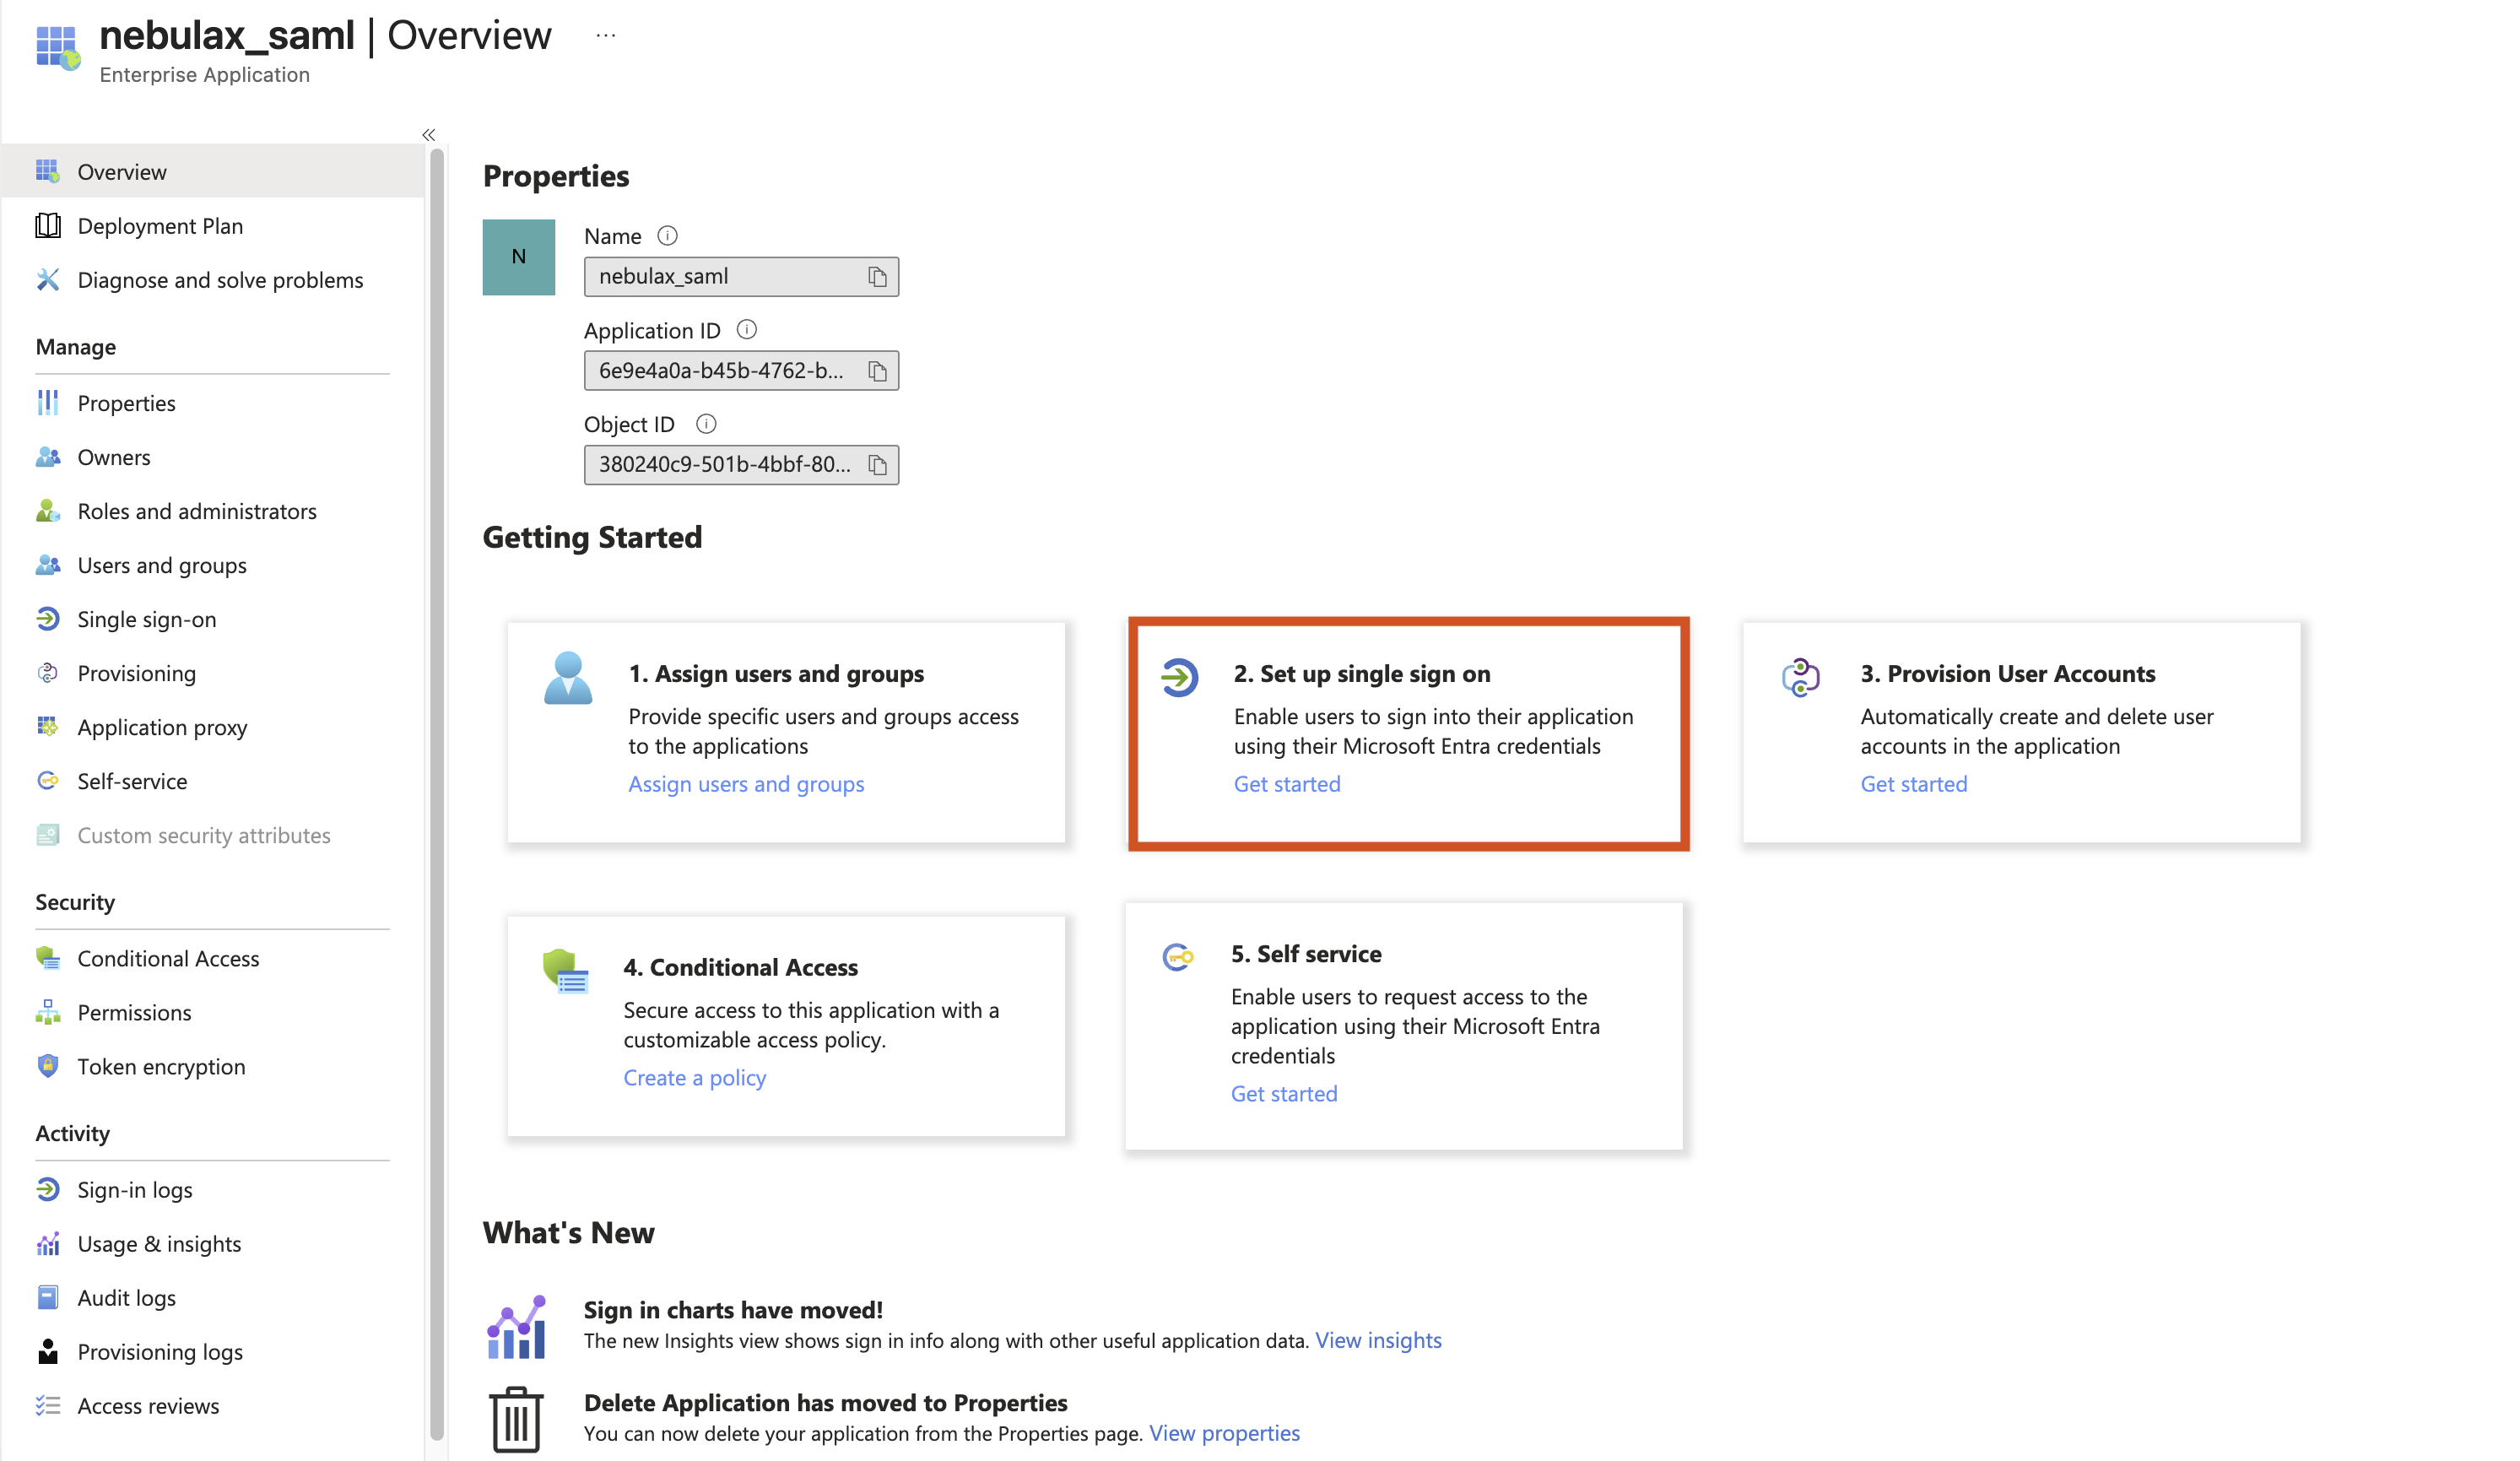
생성한 Enterprise Application에서 Set up single sign on으로 이동하세요.
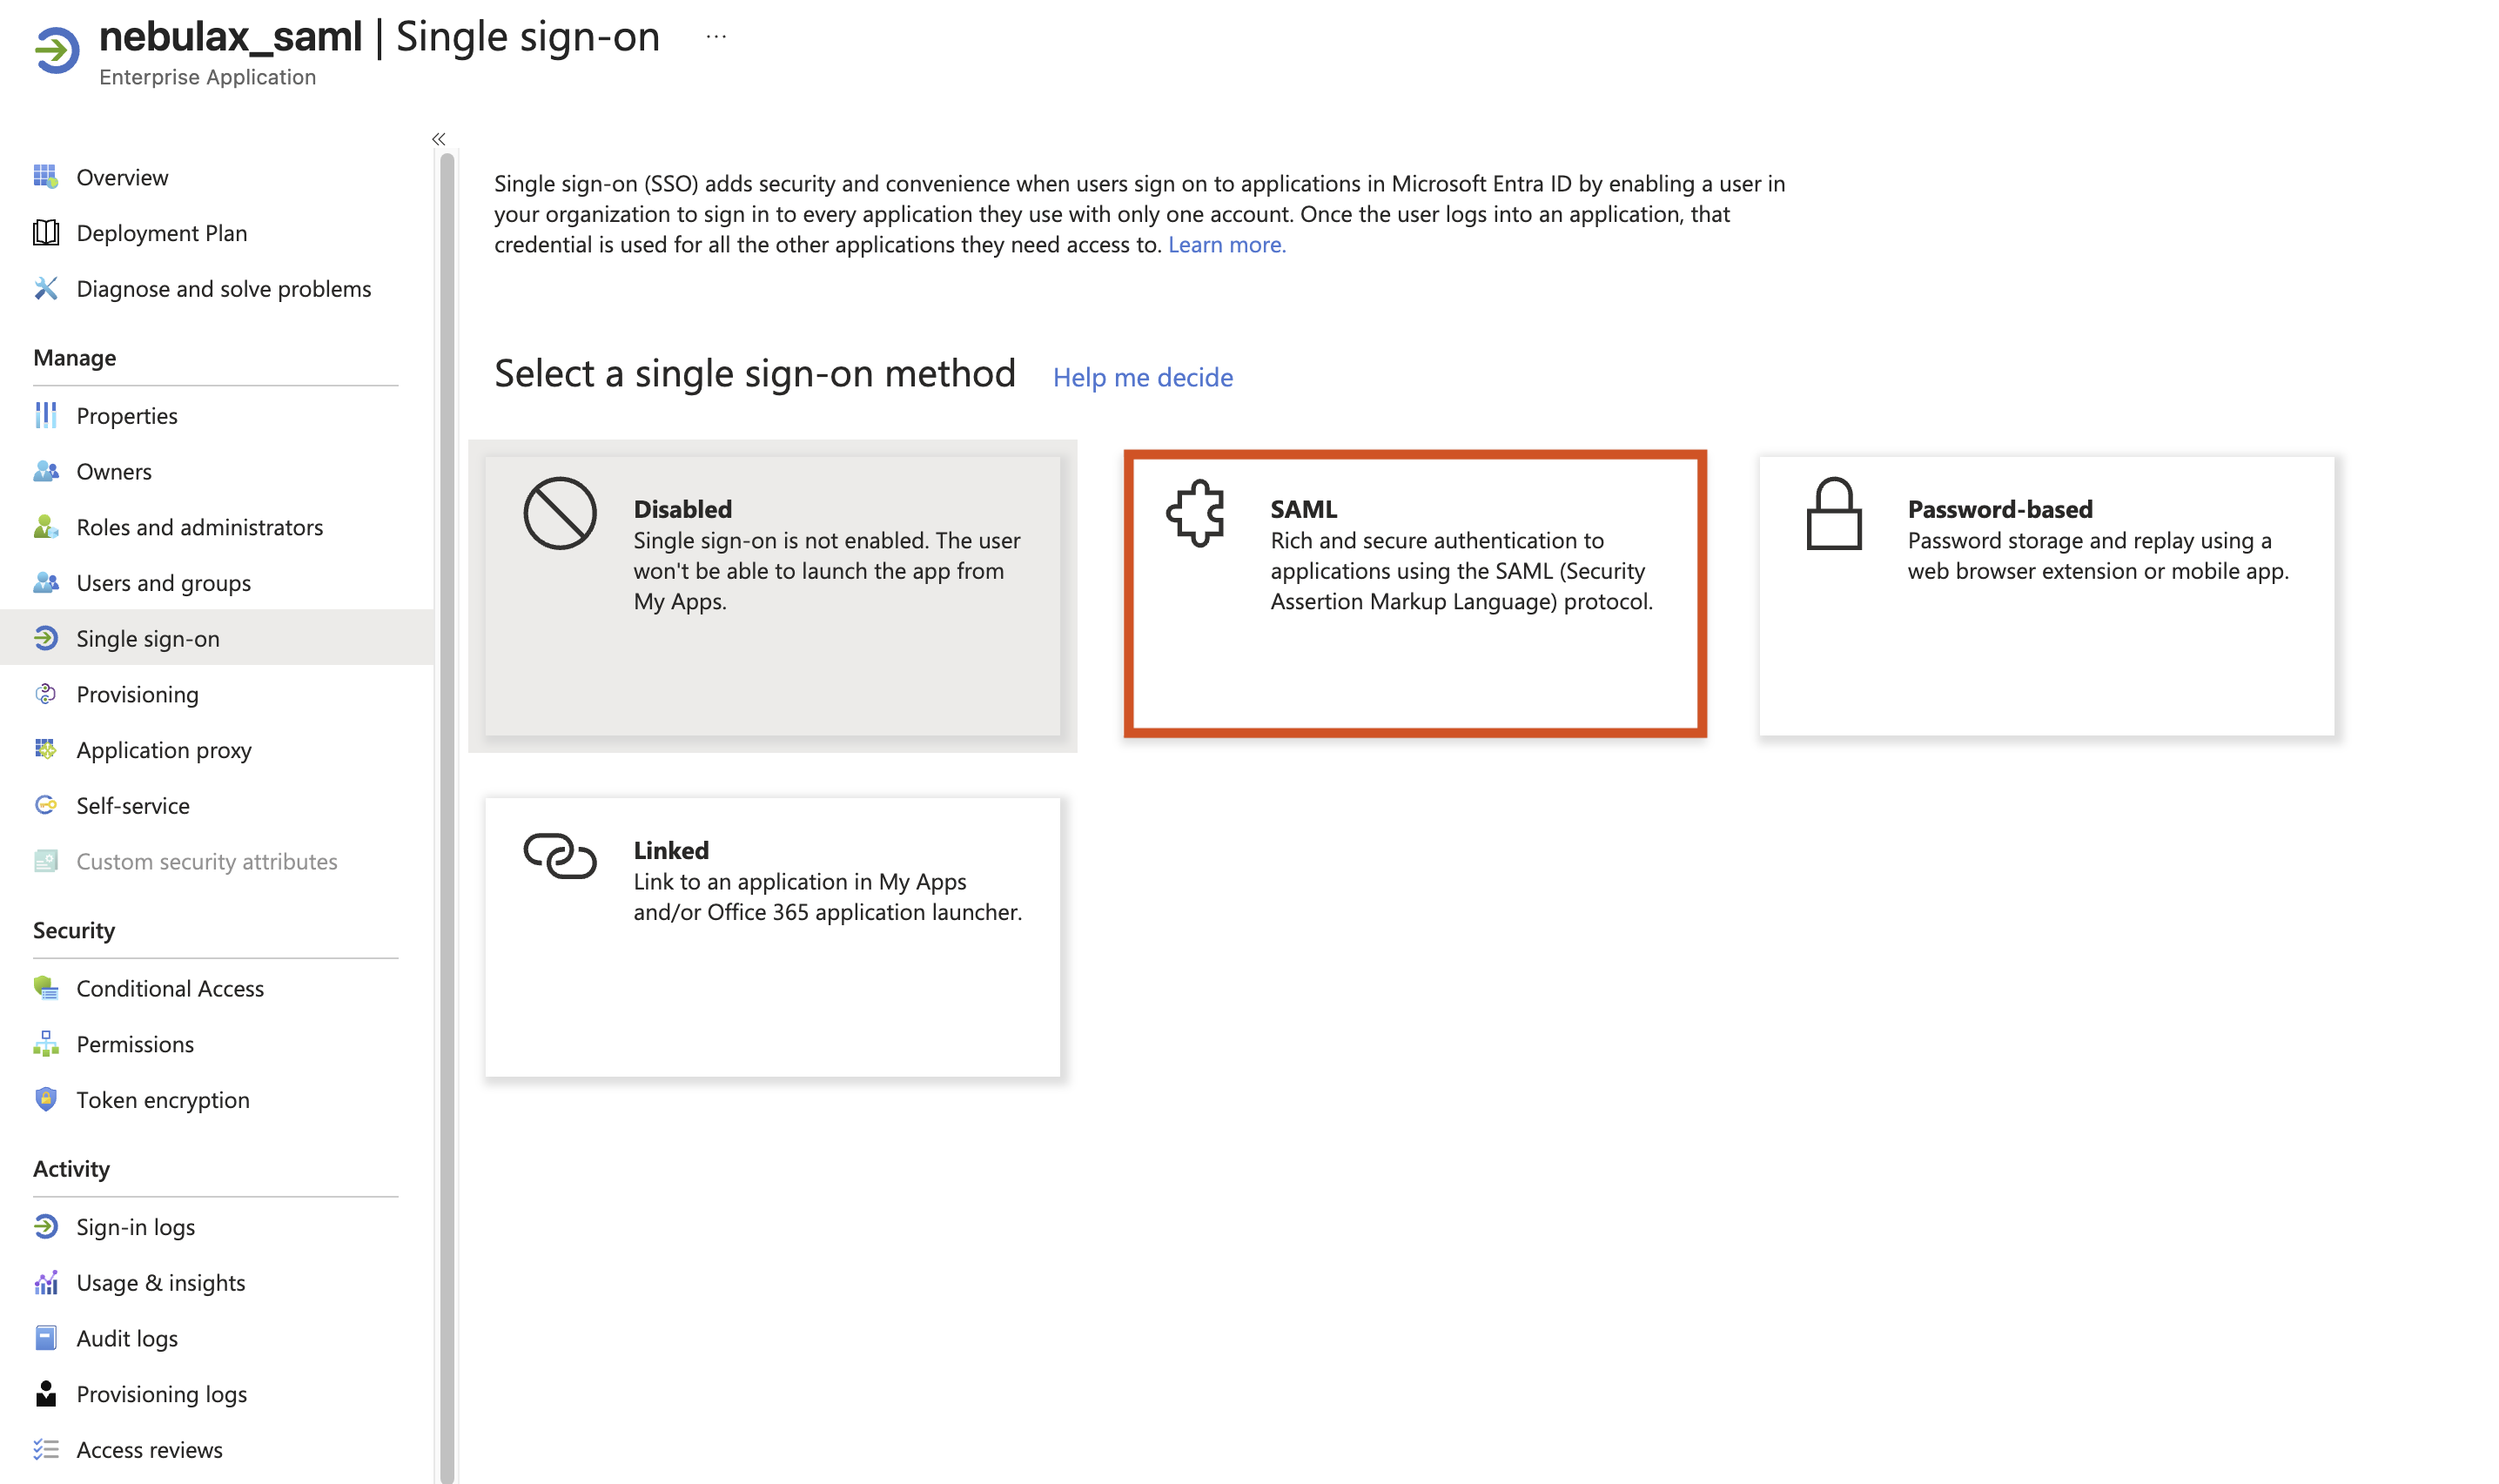
Single sign-on method에서 SAML을 선택하세요.
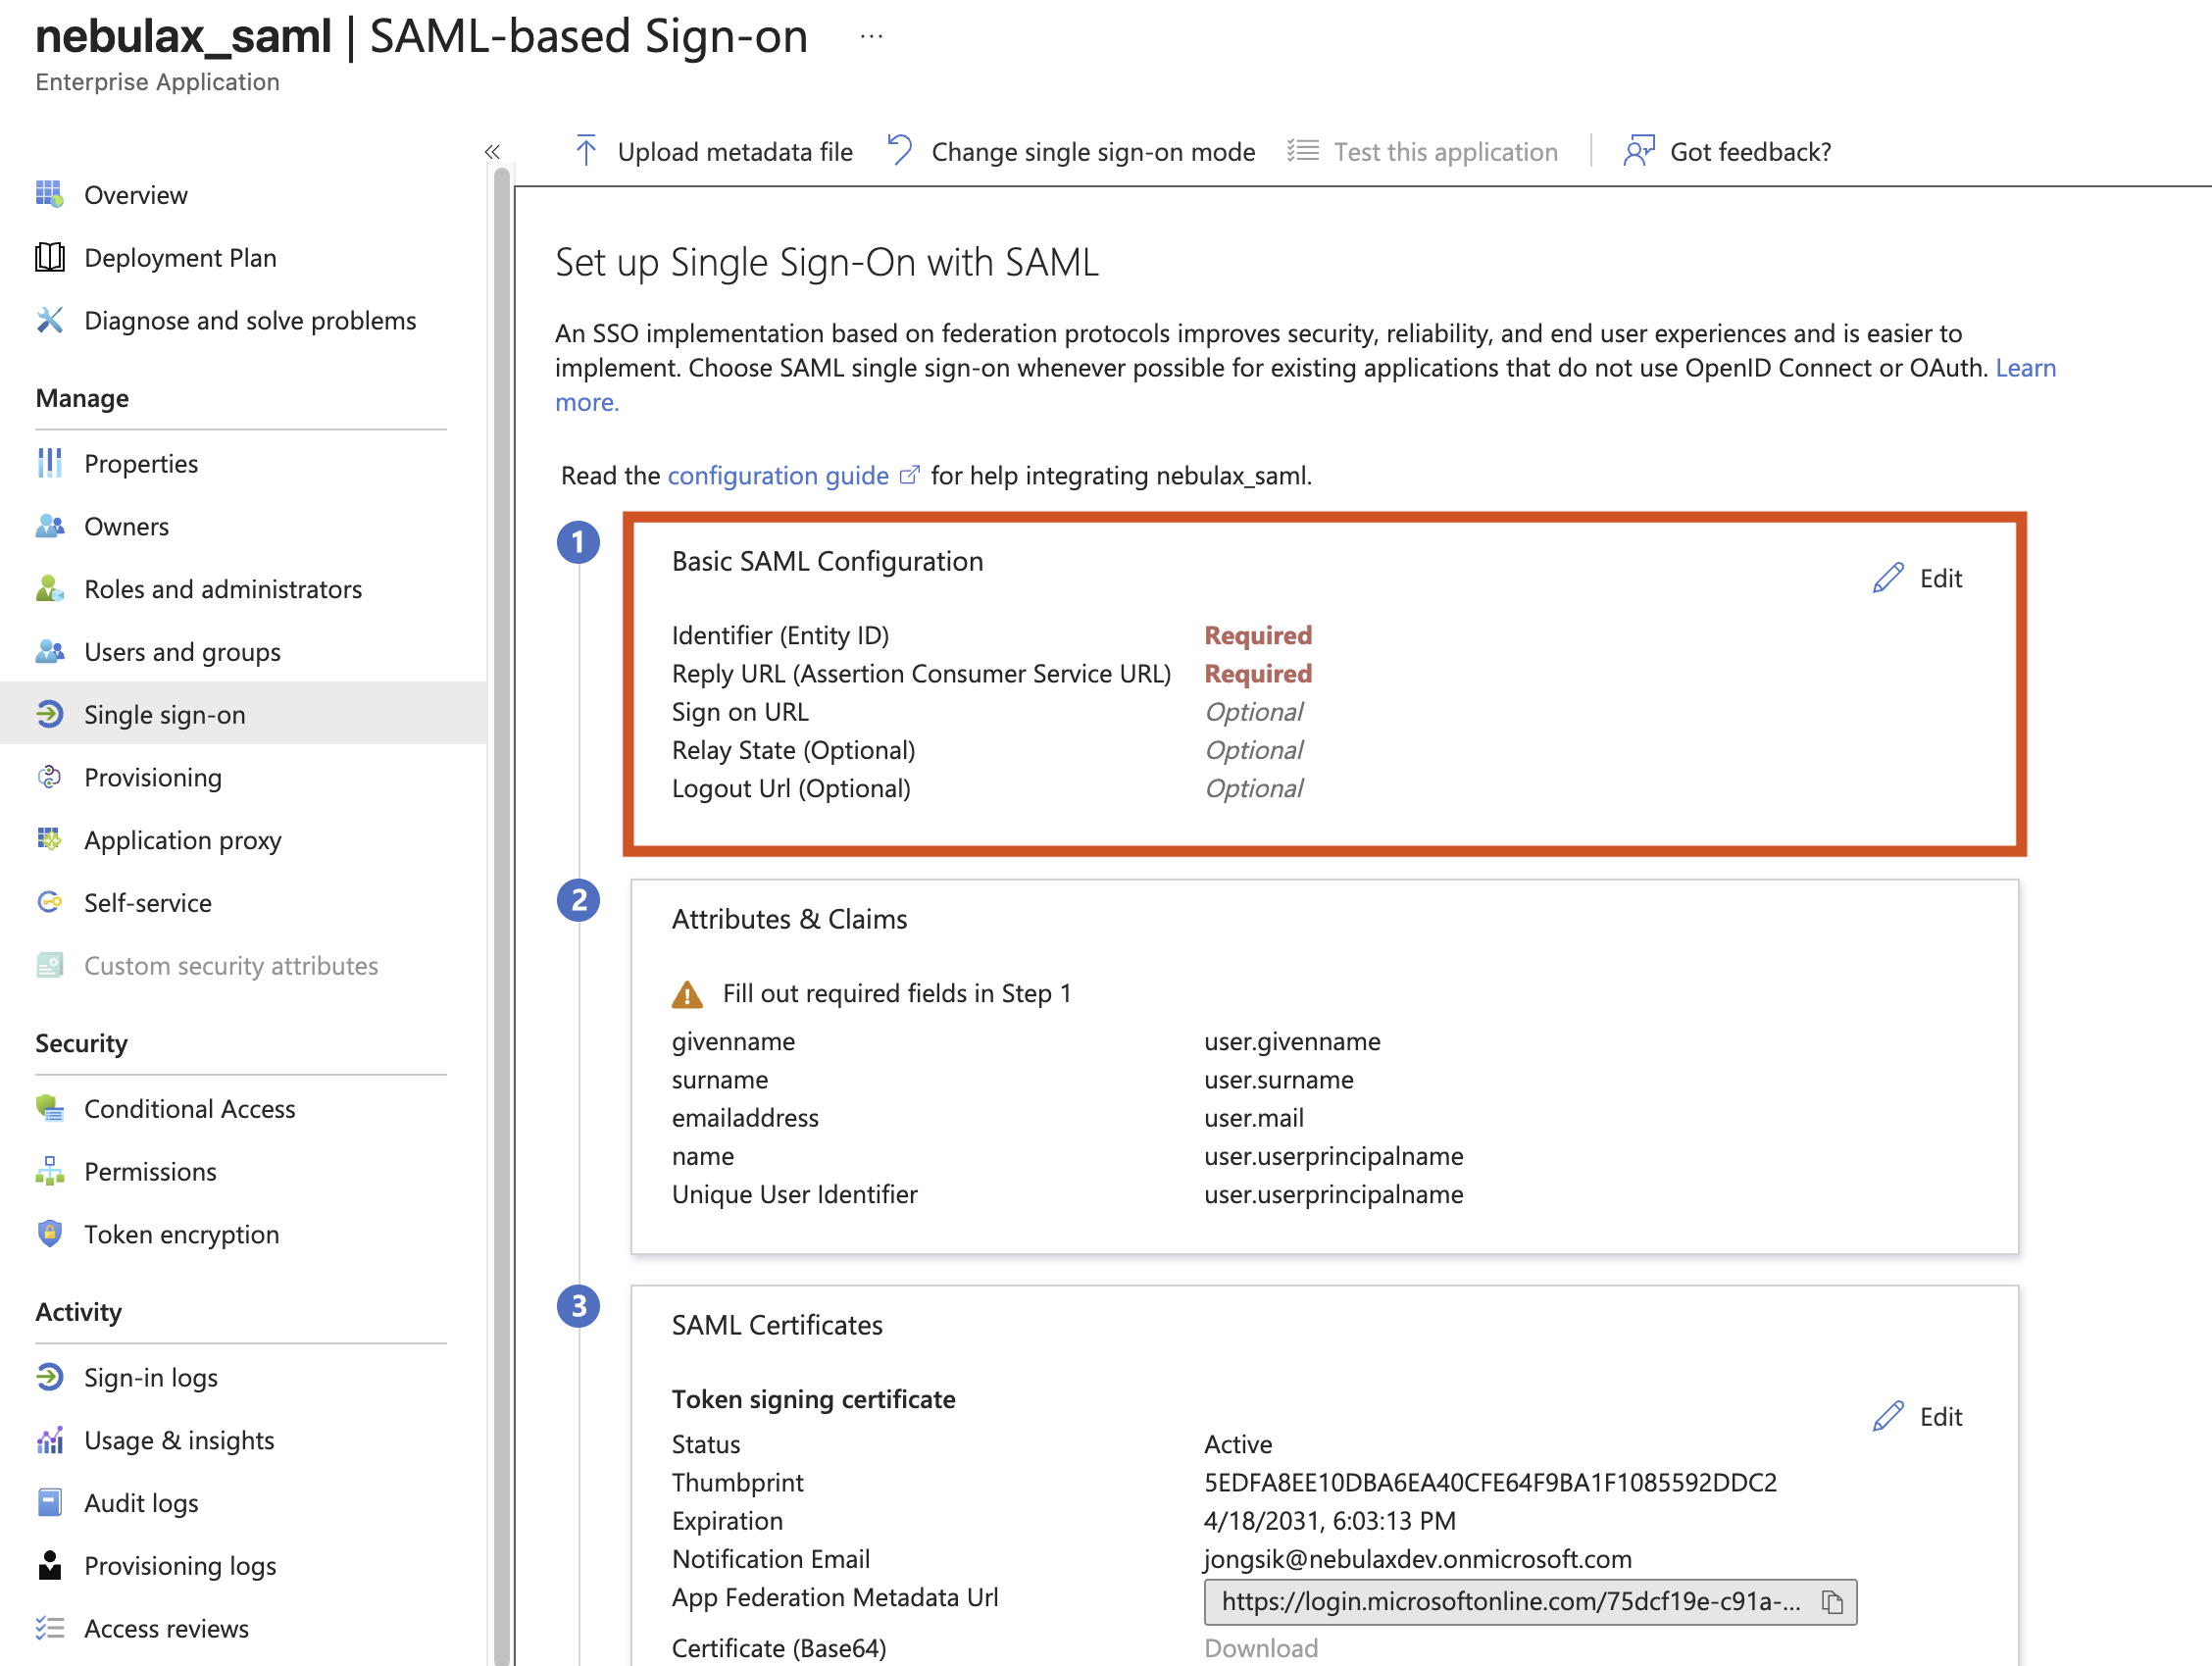
3. Basic SAML Configuration 수정
Basic SAML Configuration에서 Identifier (Entity ID)와 Reply URL (Assertion Consumer Service URL)을 입력해야 합니다.
4. XEIZE SAML 정보 확인
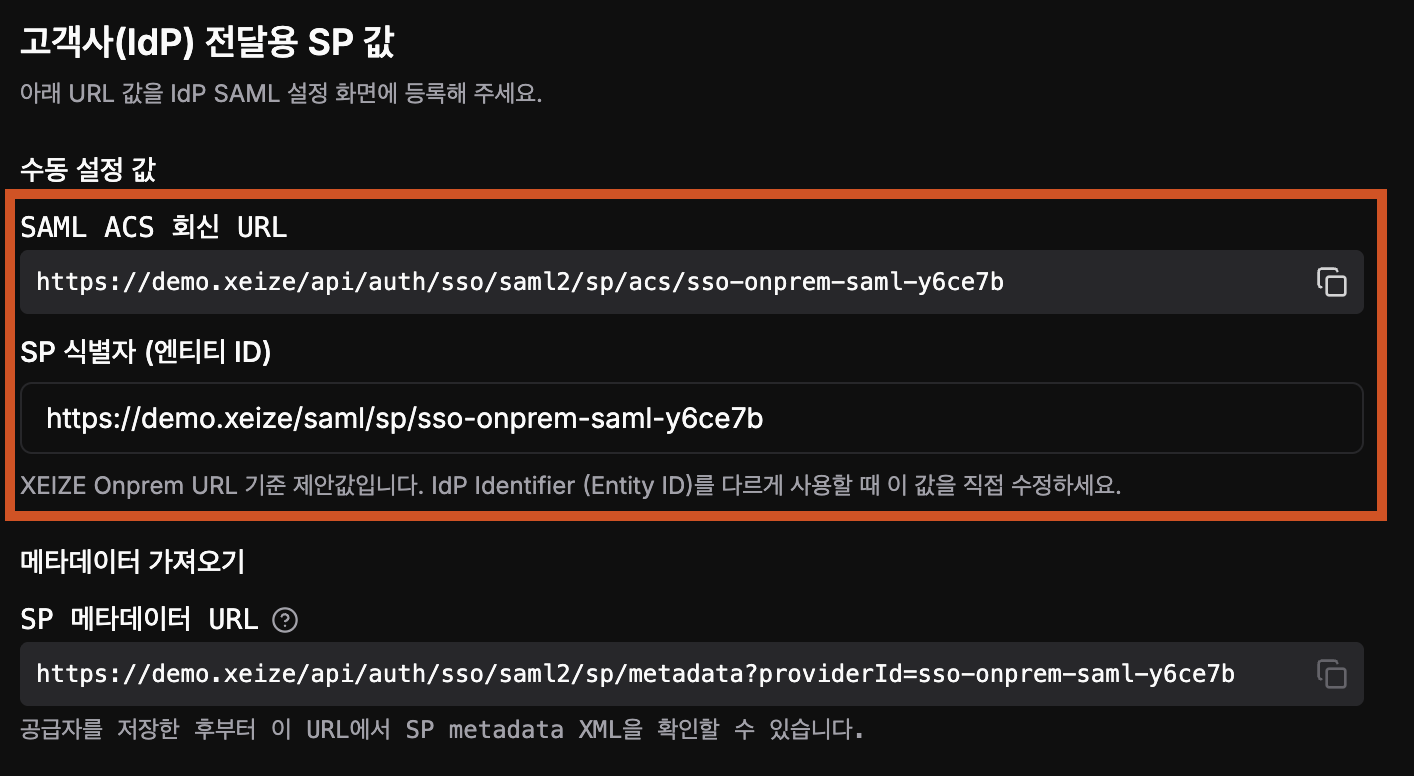
XEIZE SSO 설정 페이지에서 SP 식별자 (엔티티 ID)와 SAML ACS 회신 URL을 확인한 후 복사하세요.
5. Microsoft Entra ID SAML 설정
Microsoft Entra ID의 Basic SAML Configuration에 XEIZE에서 복사한 값을 입력하세요.
| Microsoft Entra ID 설정 항목 | XEIZE 설정 값 |
|---|---|
| Identifier (Entity ID) | SP 식별자 (엔티티 ID) |
| Reply URL (Assertion Consumer Service URL) | SAML ACS 회신 URL |
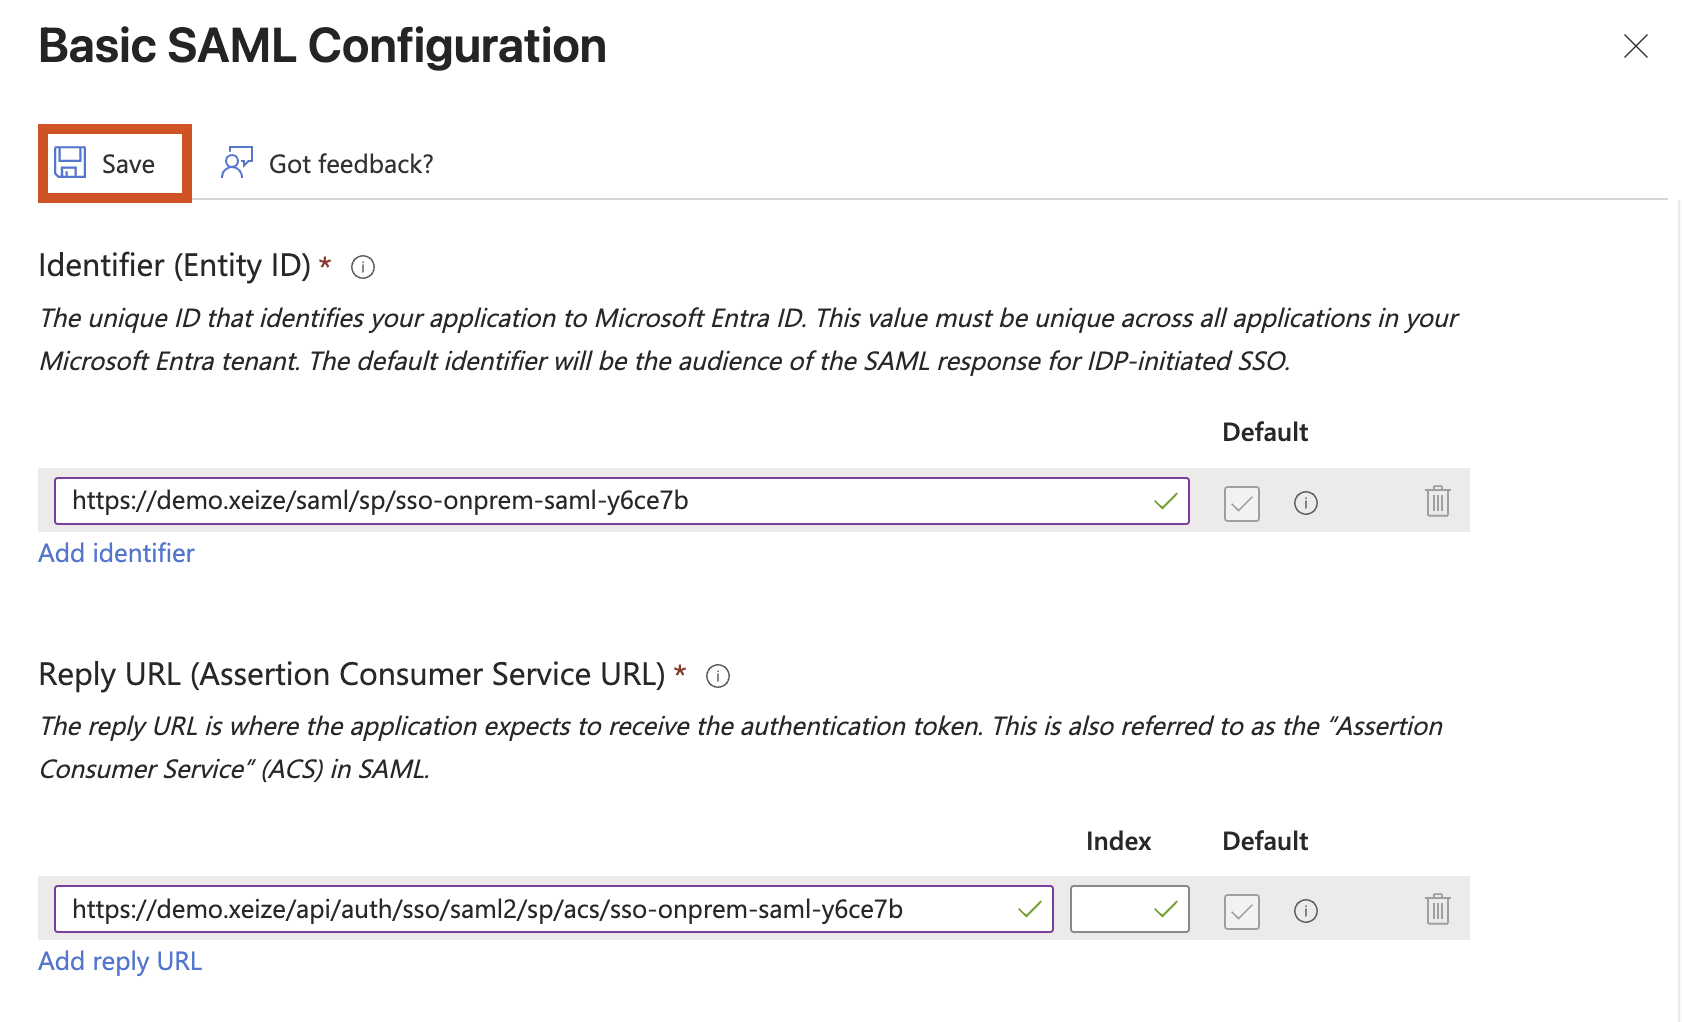
입력 후 설정을 저장하세요.
6. App Federation Metadata URL 복사
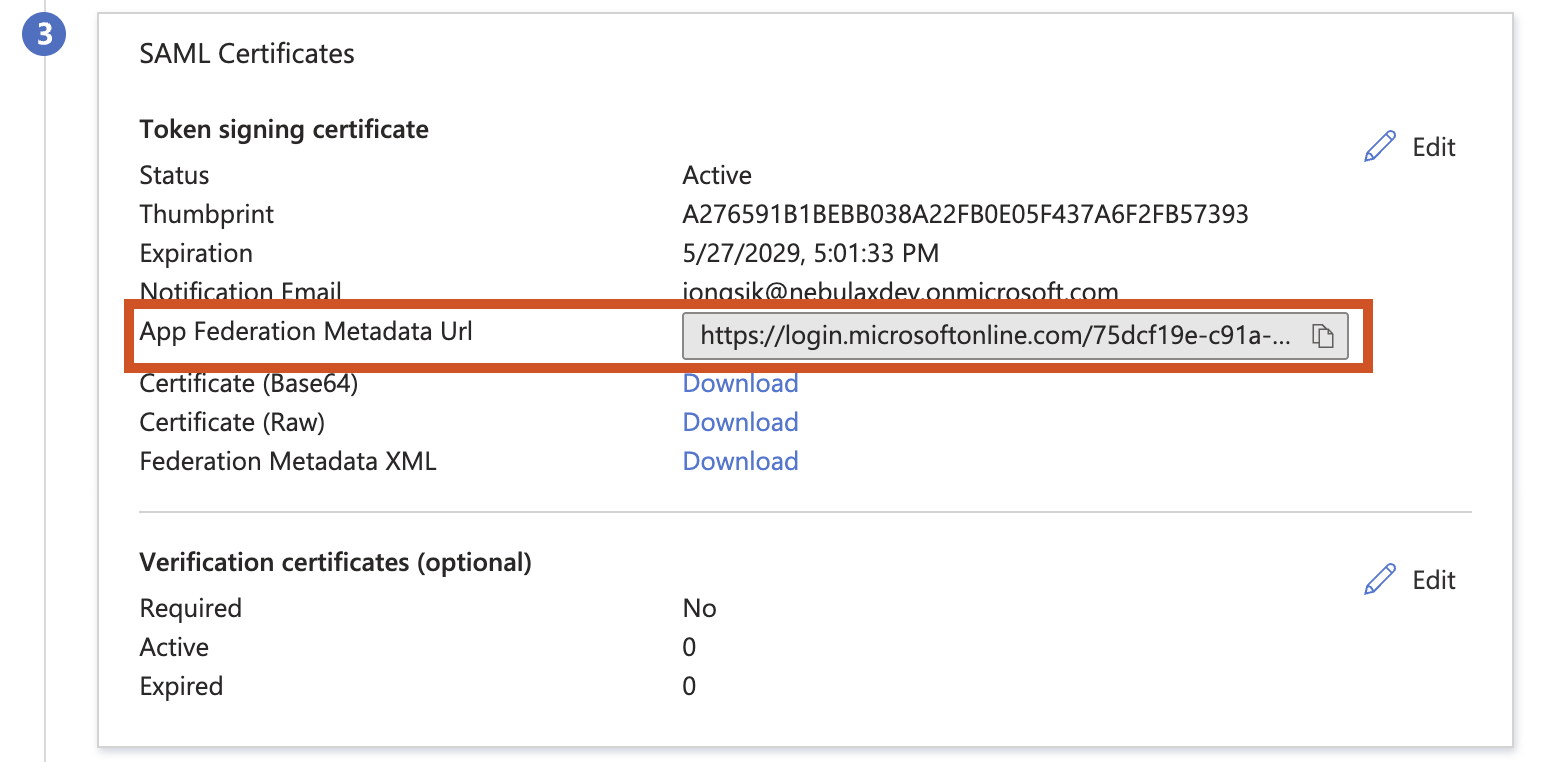
Basic SAML Configuration 완료 후 App Federation Metadata URL을 복사하세요.
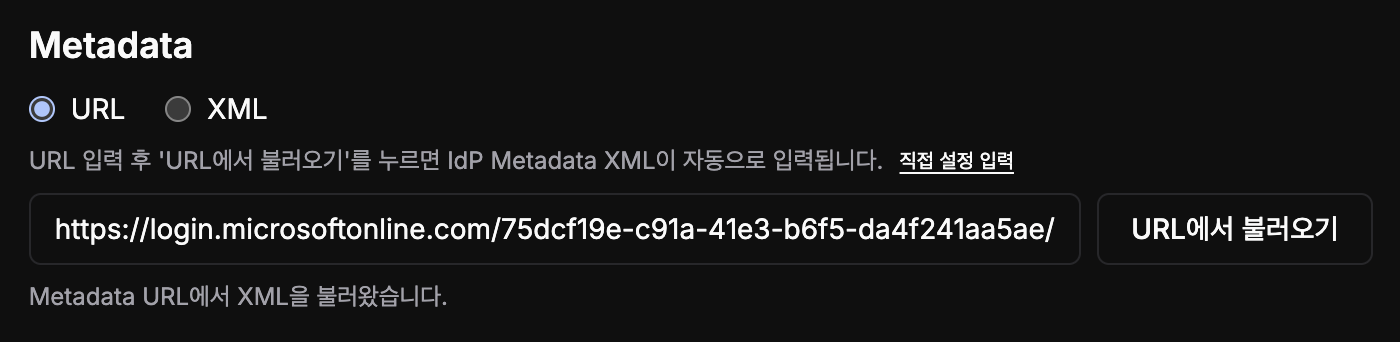
7. XEIZE에 Metadata URL 등록
복사한 App Federation Metadata URL을 XEIZE SSO 설정 페이지의 Metadata URL에 붙여넣고 URL에서 불러오기를 클릭하세요.
Metadata URL에서 필요한 정보가 자동으로 파싱됩니다.
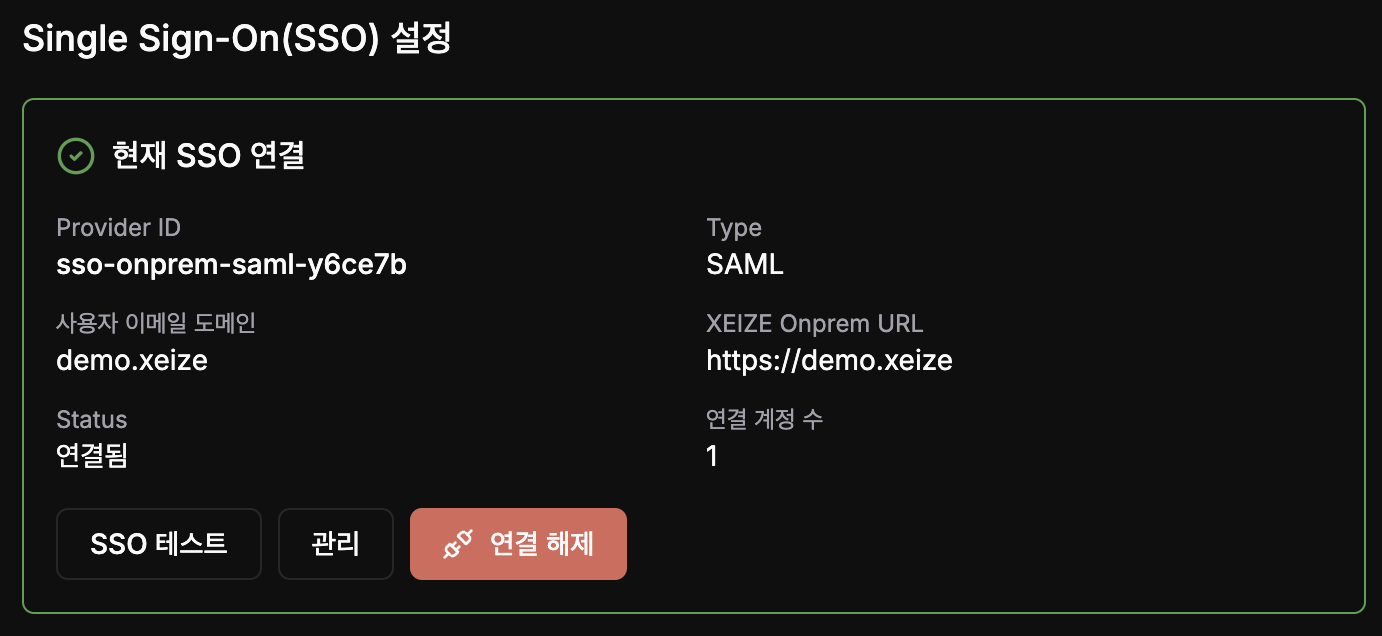
8. 로그인 테스트
설정 완료 후 SSO 로그인이 정상적으로 작동하는지 확인하세요.
참고
SSO 로그인이 정상적으로 작동하지 않을 경우 아래 항목을 확인하세요.
- Enterprise Application에 로그인 대상 사용자가 할당되어 있는지 확인하세요.
- XEIZE에 등록된
Metadata URL이 올바른지 확인하세요.Basic SAML Configuration을 설정한 후 갱신되는 Metadata URL을 사용하여야 합니다.
SP 식별자 (엔티티 ID)가 Microsoft Entra ID의Identifier (Entity ID)에 정확히 입력되었는지 확인하세요.SAML ACS 회신 URL이 Microsoft Entra ID의Reply URL (Assertion Consumer Service URL)에 정확히 입력되었는지 확인하세요.- 사용자 이메일 또는 식별값이 XEIZE 계정 정보와 일치하는지 확인하세요.
Microsoft Entra ID SAML 설정에 대한 자세한 내용은 Entra SSO setUp을 참고하세요.