
이 가이드는 Okta의 조직 인증 서버를 이용한 OIDC SSO 설정을 설명합니다. 화면 예시의 도메인과 계정 정보 대신 실제 사용 환경의 값을 입력하세요.
1. Okta App Integration 생성
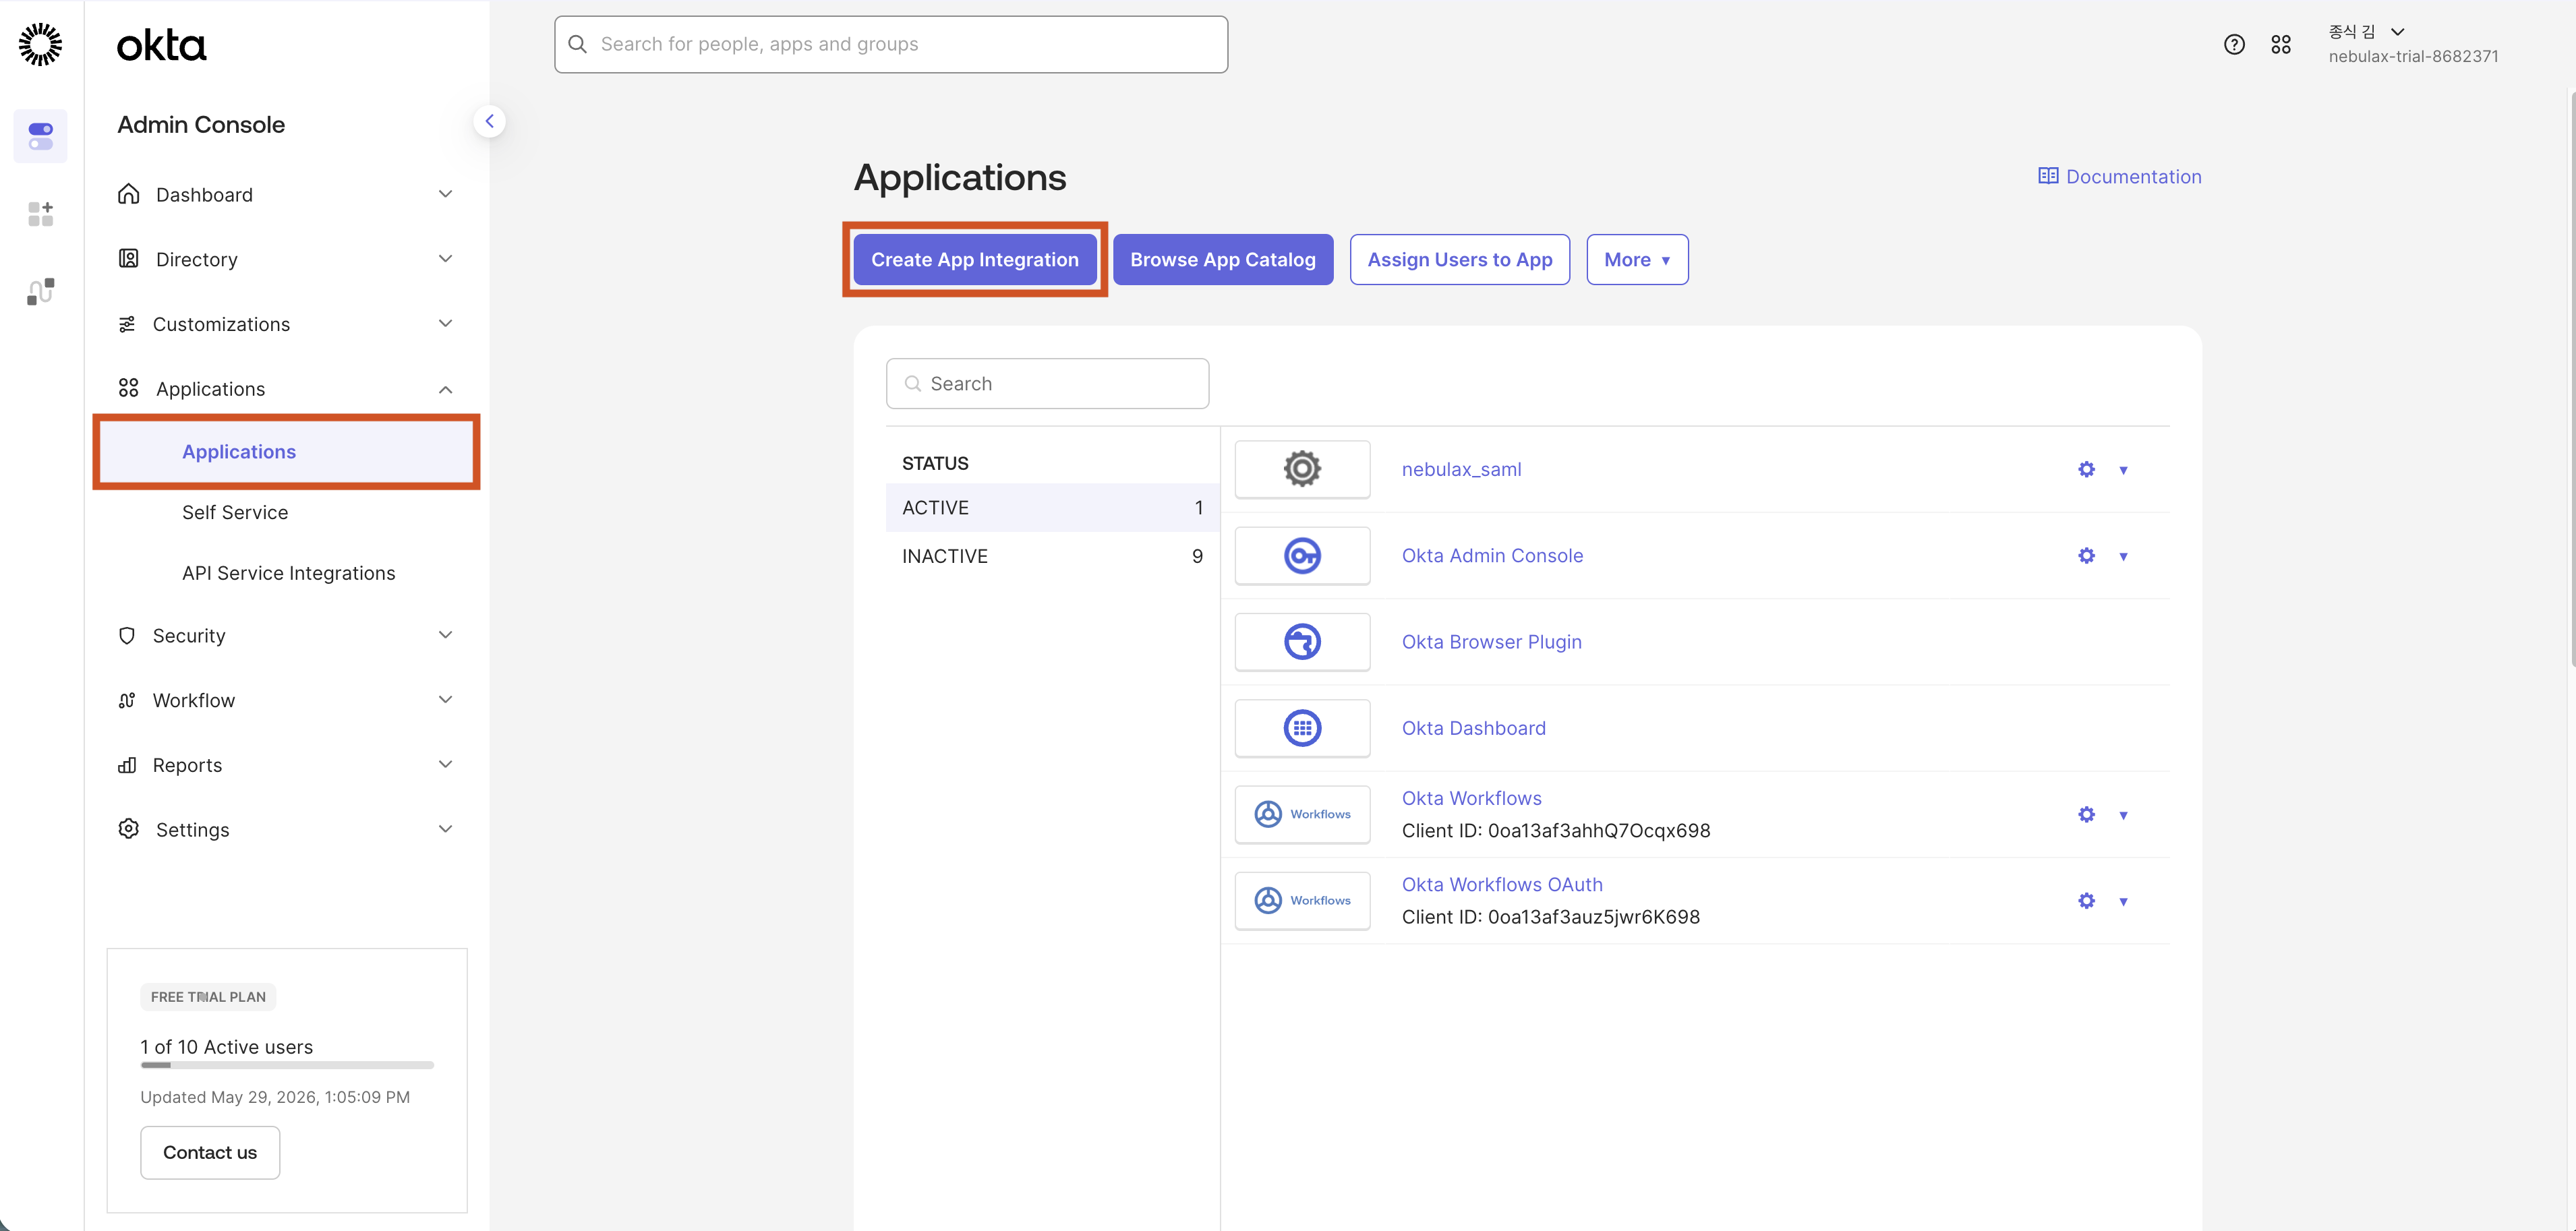
Okta에 로그인한 후 Admin Console > Applications > Applications로 이동하고 Create App Integration을 선택하세요.
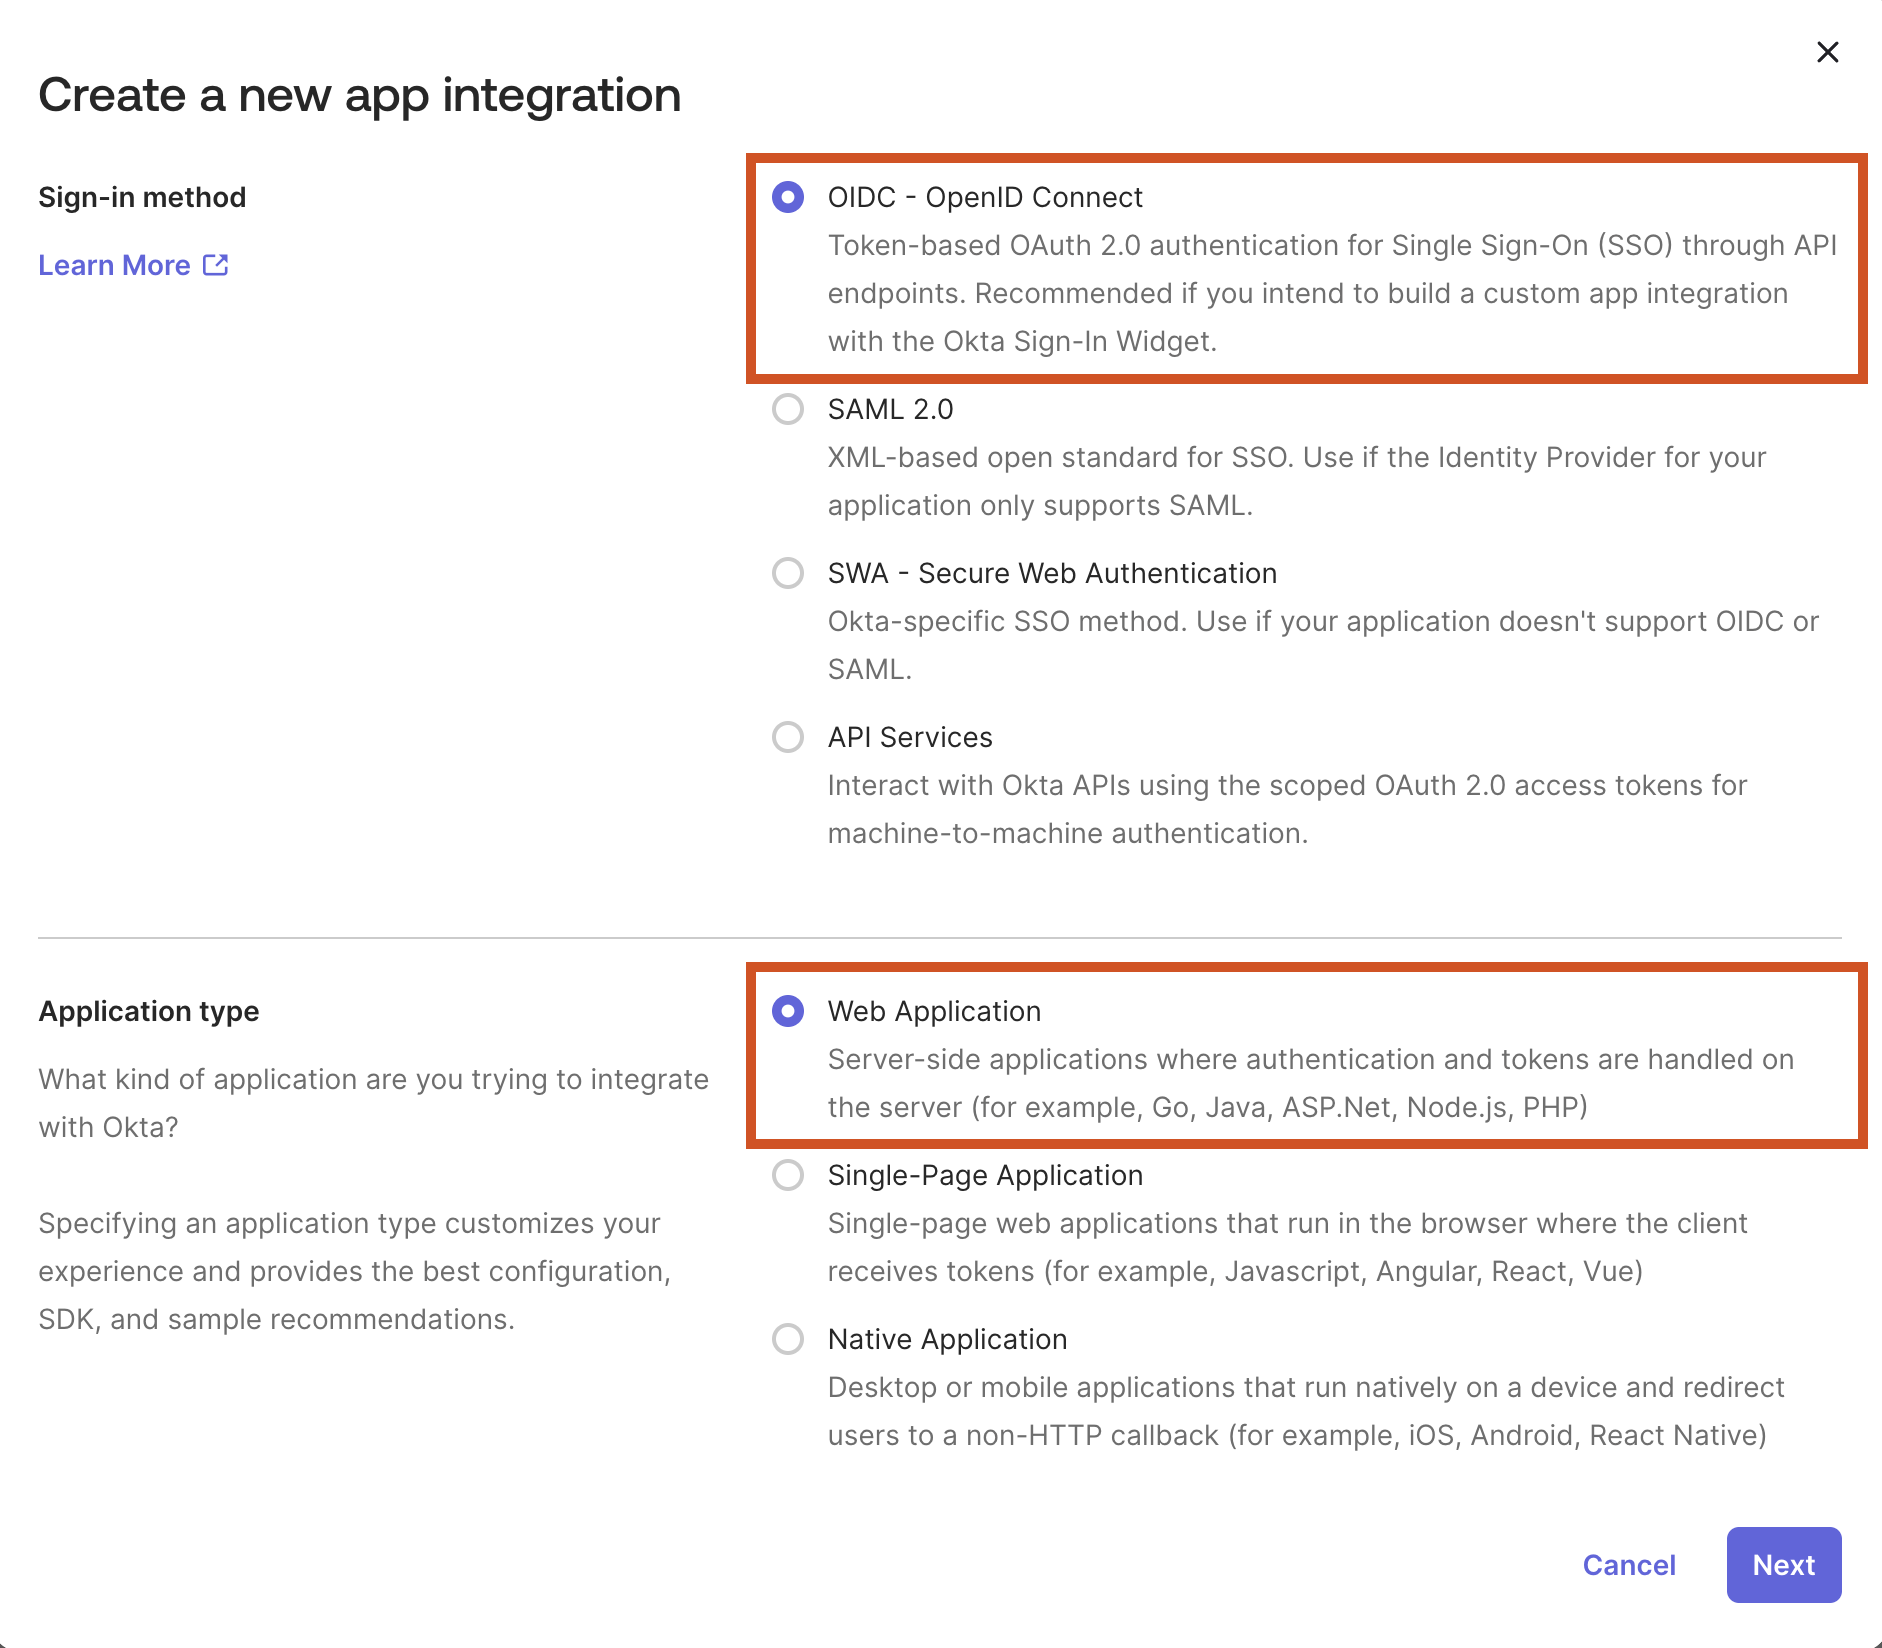
Sign-in method에서 OIDC - OpenID Connect를 선택하고, Application type에서 Web Application을 선택하세요.
2. XEIZE OIDC 정보 확인
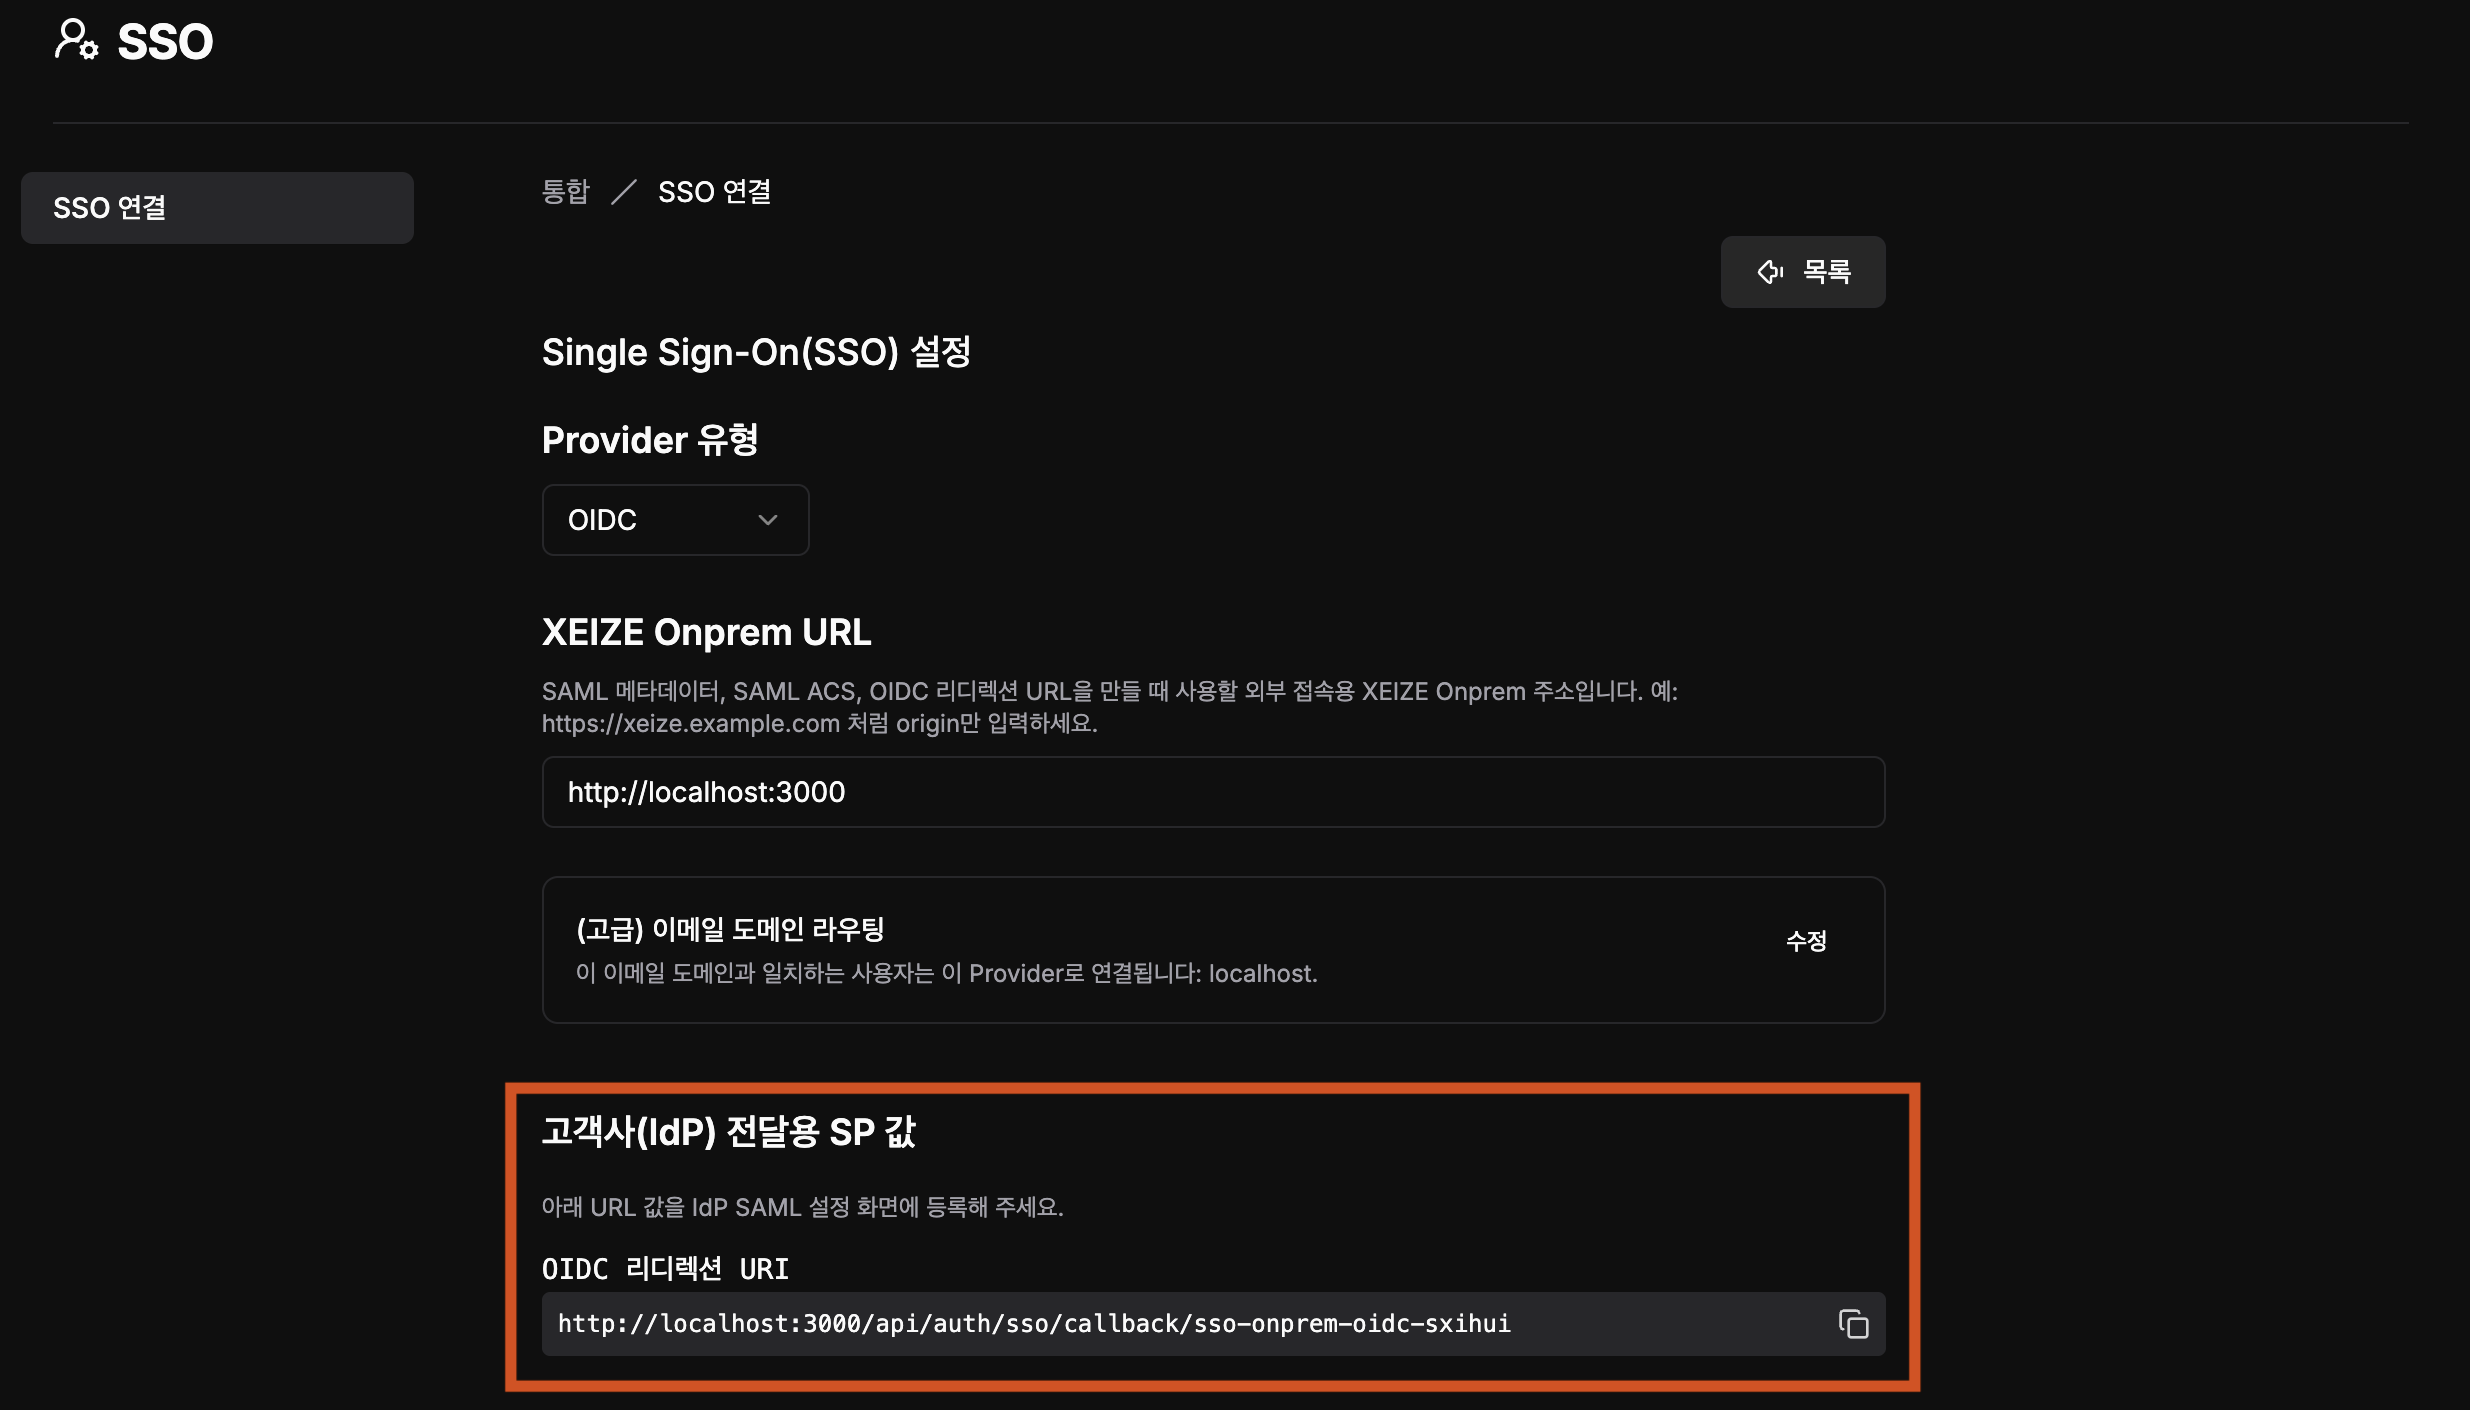
XEIZE SSO 연동 설정 페이지에서 XEIZE Onprem URL이 사용자가 접속할 실제 주소인지 확인하고, 생성된 OIDC 리디렉션 URI를 복사하세요. 화면 예시의 localhost 주소를 운영 환경 설정에 그대로 사용하지 마세요.
3. Okta Web App Integration 설정
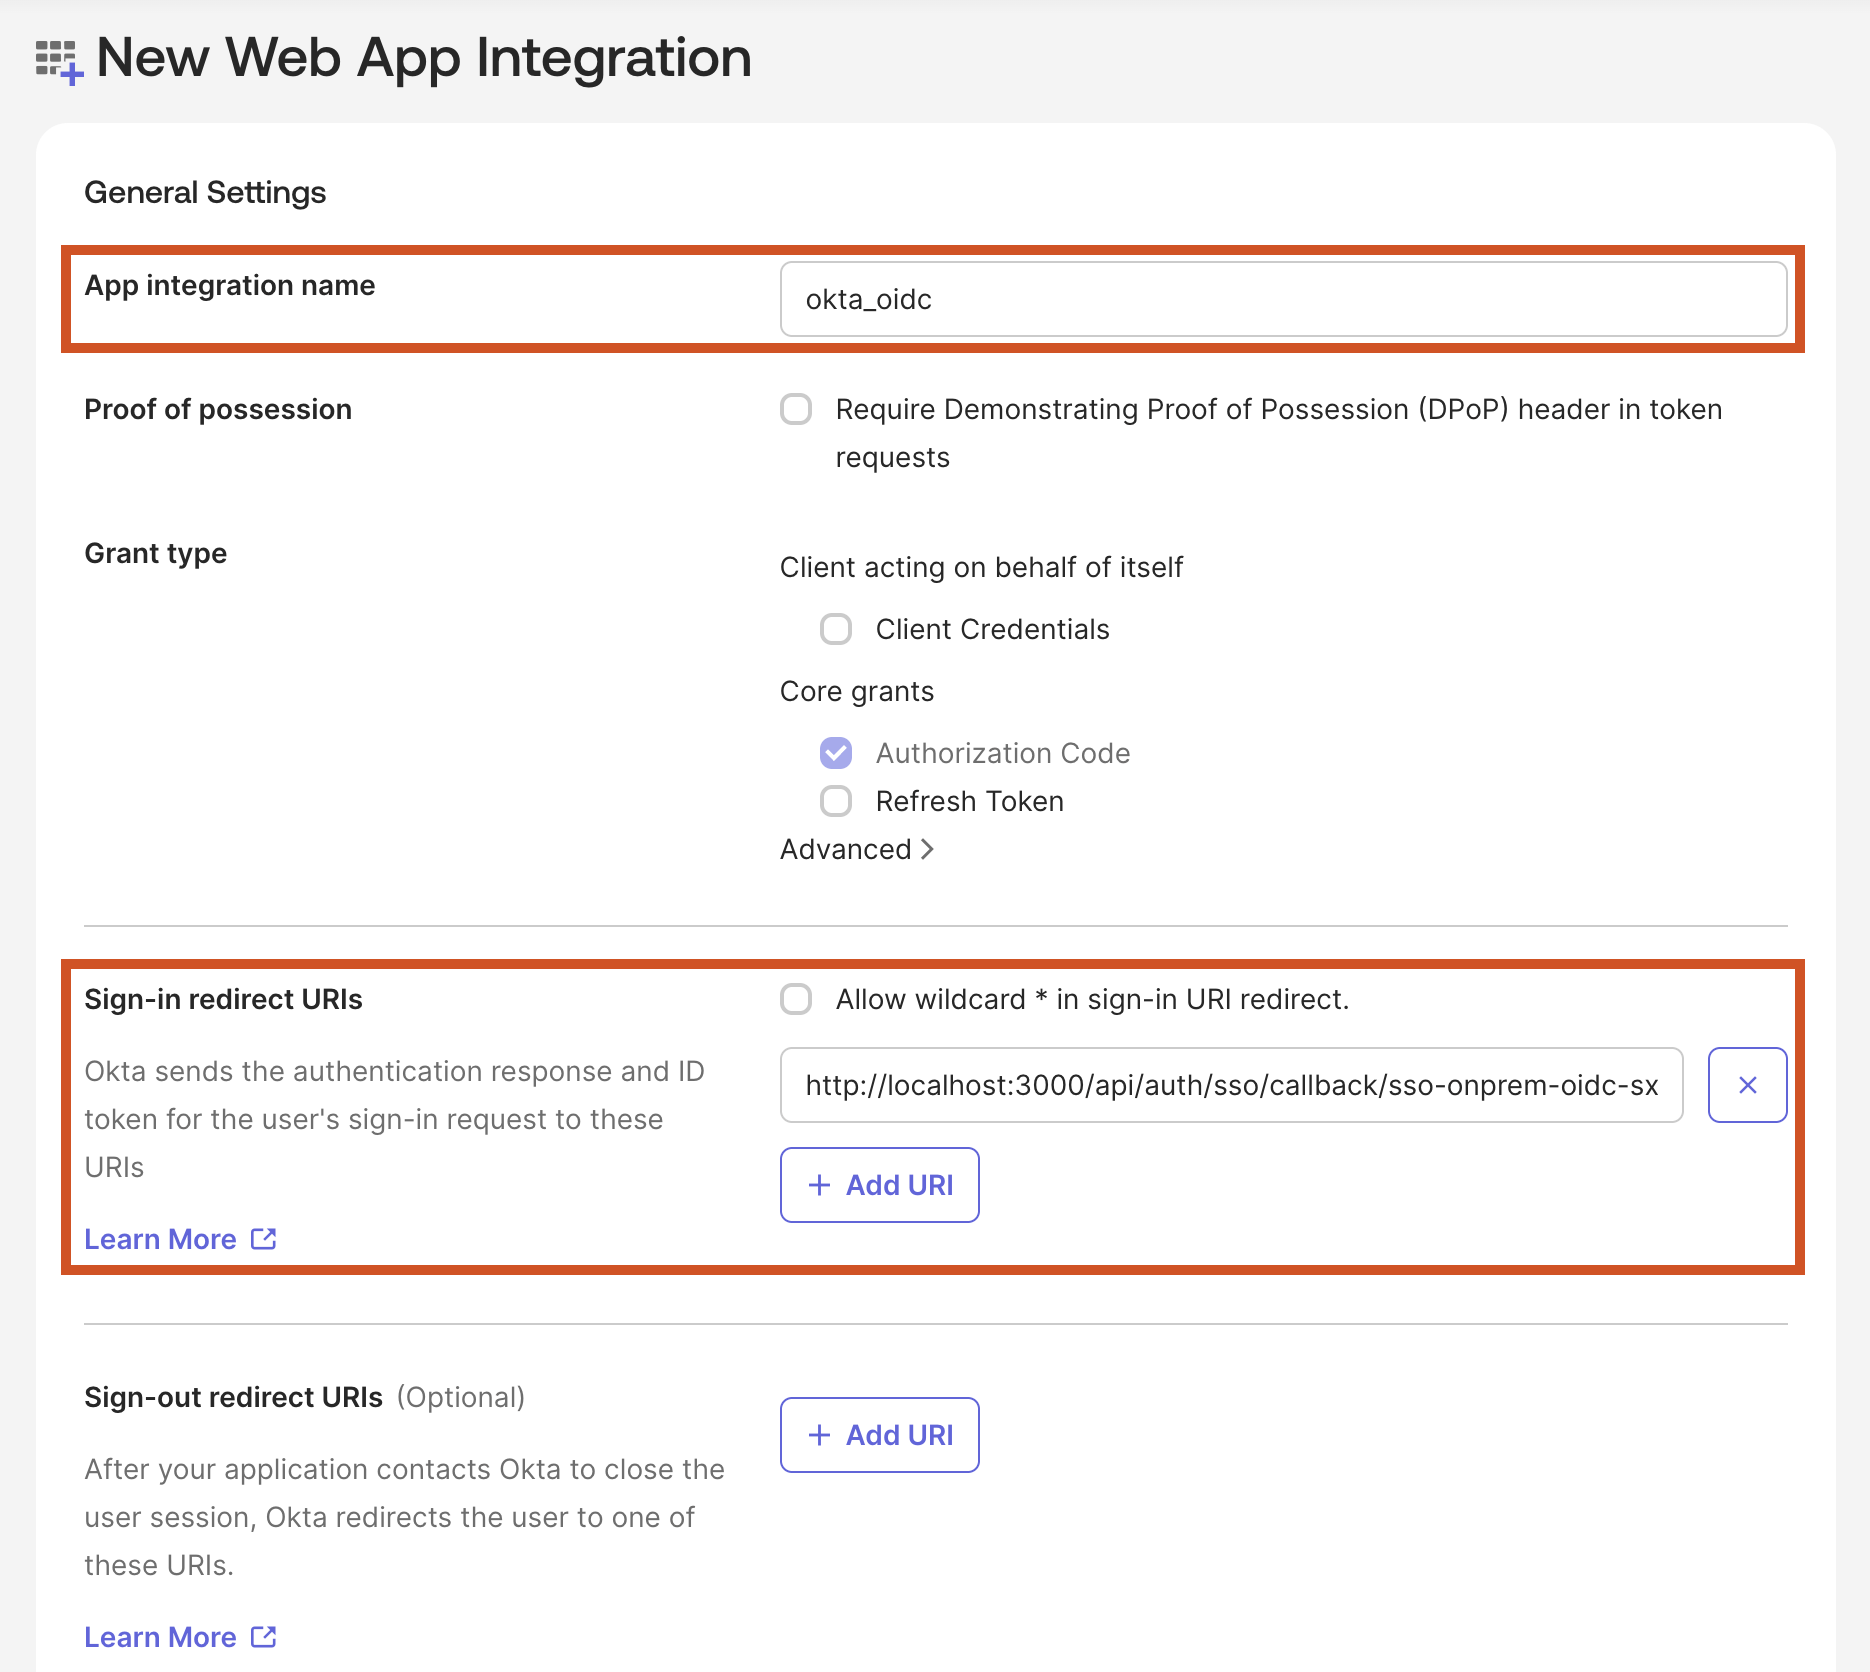
Okta Web App Integration 설정 화면에서 XEIZE에 사용할 App integration name을 입력하세요.
Sign-in redirect URIs에 복사한 OIDC 리디렉션 URI를 붙여넣고 설정을 이어서 진행하세요.
사용 환경에 맞게 접근 권한을 설정하세요.
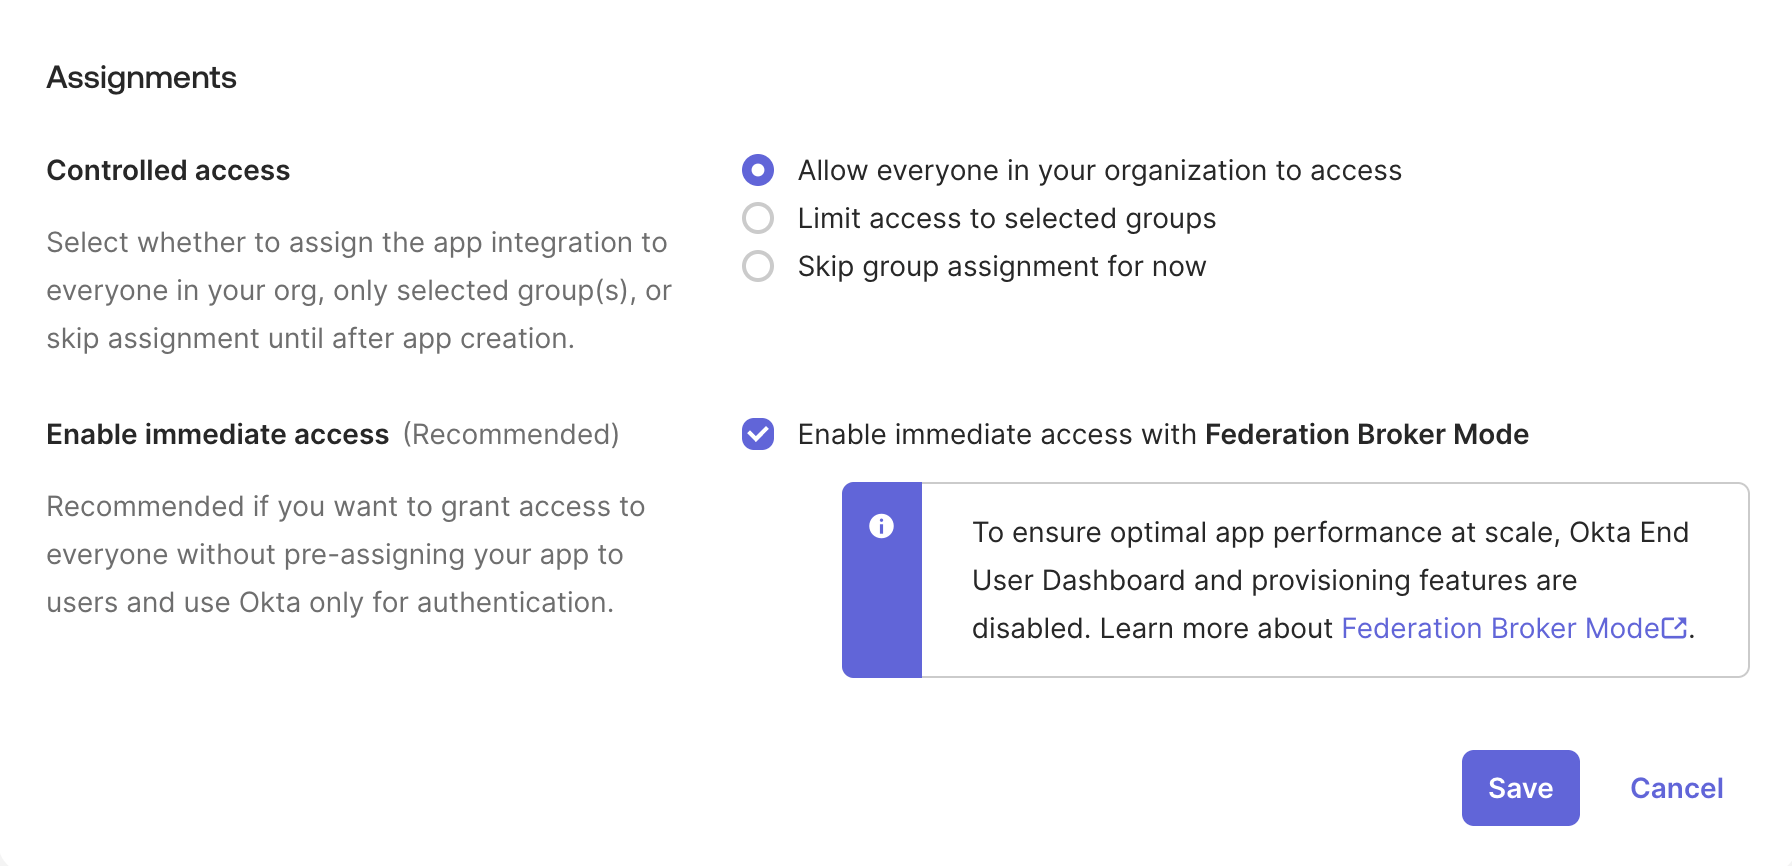
| 접근 권한 | 설명 |
|---|---|
| Allow everyone in your organization to access | 조직 내 모든 사용자의 접근을 허용합니다. |
| Limit access to selected groups | 선택한 그룹으로 접근을 제한합니다. |
| Skip group assignment for now | 그룹 설정은 나중에 진행합니다. |
설정을 마친 뒤 Save를 선택하세요.
4. Okta OIDC 정보 확인
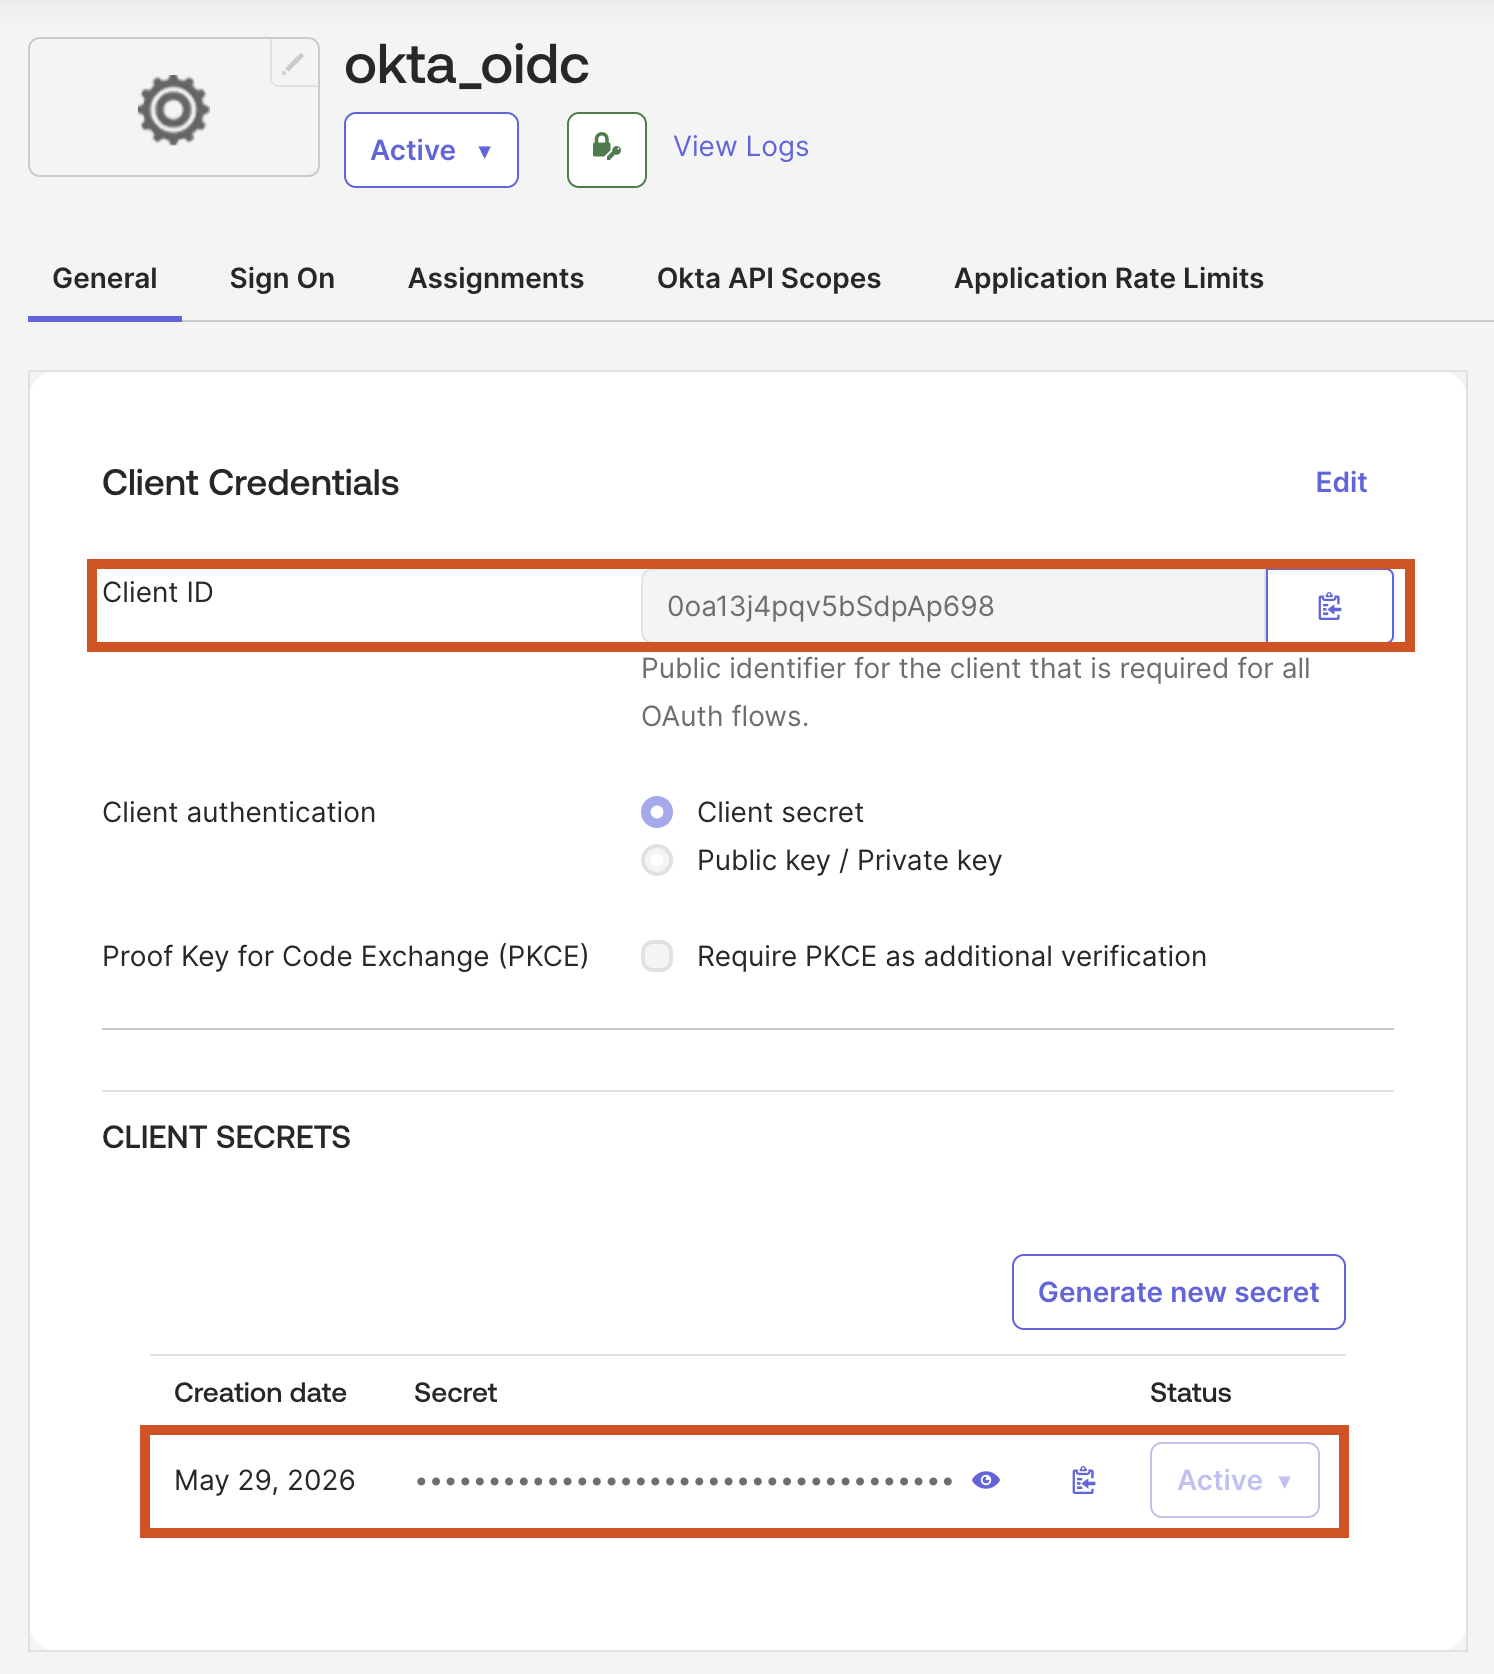
Okta App Integration 설정 화면에서 Client ID와 Client Secret을 복사하세요.
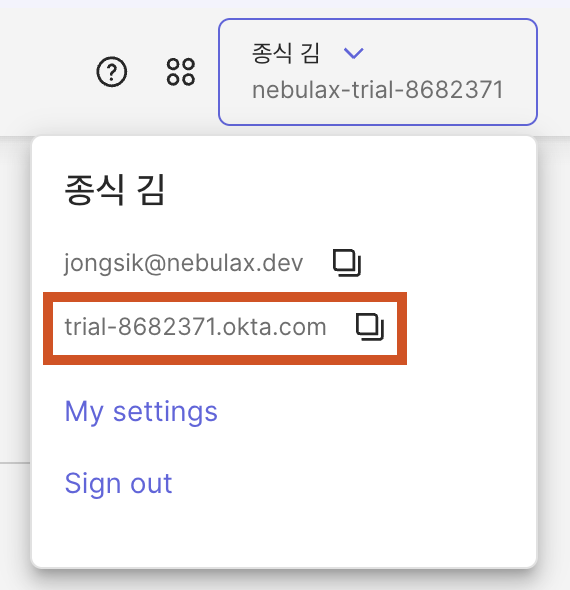
화면 오른쪽 상단의 계정 정보에서 Okta Domain을 확인한 후 복사하세요.
5. XEIZE OIDC 설정
XEIZE SSO 연동 설정 페이지에서 클라이언트 ID와 클라이언트 암호 (Secret)을 입력하세요.
OIDC 기본값 선택에서 Okta (템플릿) 을 선택하고, 발급자(Issuer)와 Discovery 엔드포인트의 {your-okta-domain}을 복사한 Okta Domain으로 바꾸세요. 이 자리에는 호스트 이름만 입력합니다. 예를 들어 도메인이 example.okta.com이면 발급자는 https://example.okta.com입니다.
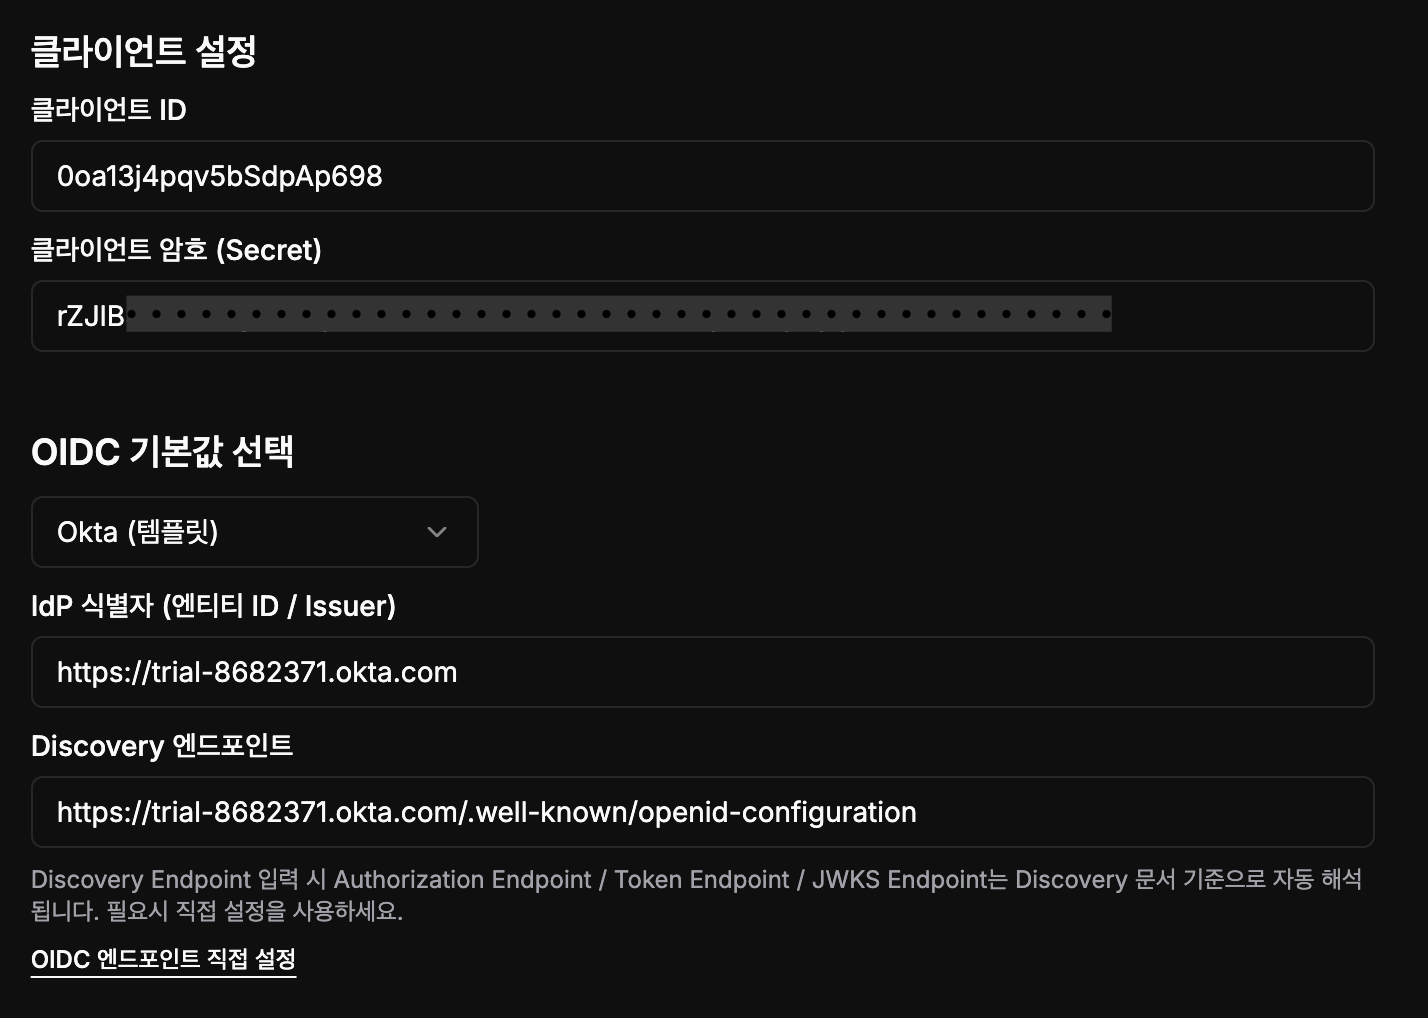
이 템플릿의 Discovery 엔드포인트는 https://{your-okta-domain}/.well-known/openid-configuration입니다. 사용자 지정 인증 서버를 사용하는 경우에는 발급자와 Discovery 주소가 다르므로, 해당 서버의 실제 값을 설정해야 합니다. 입력한 값을 확인하고 XEIZE 설정을 저장하세요.
6. 로그인 테스트
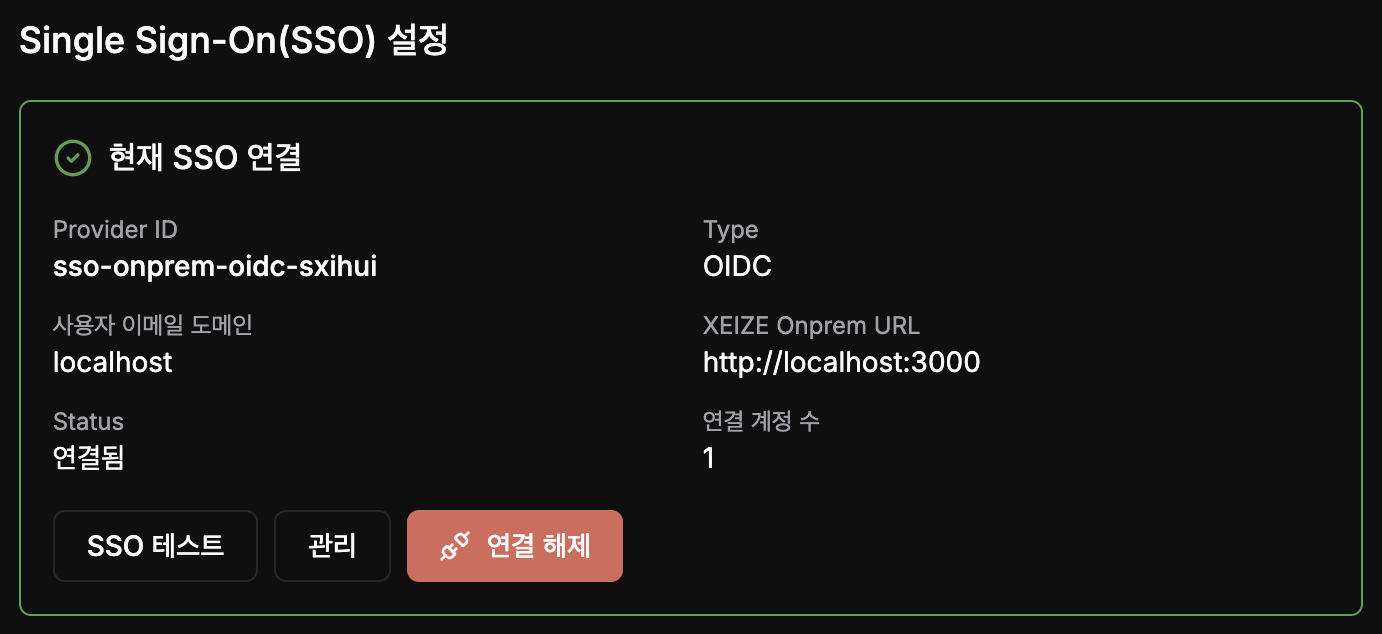
설정 완료 후 SSO 테스트를 선택하고, 접근이 허용된 계정으로 로그인이 정상적으로 작동하는지 확인하세요.
참고
SSO 로그인이 정상적으로 작동하지 않을 경우 아래 항목을 확인하세요.
- Okta App Integration에 등록된 Sign-in redirect URIs가 XEIZE의
OIDC 리디렉션 URI와 일치하는지 확인하세요. - XEIZE에 등록된
클라이언트 ID와클라이언트 암호 (Secret)이 올바른지 확인하세요. - XEIZE OIDC 설정의
{your-okta-domain}에 Okta Domain이 정확히 입력되었는지 확인하세요. - 사용자가 Okta App Integration 접근 대상에 포함되어 있는지 확인하세요.
- Okta가 전달하는 이메일 등 사용자 정보가 XEIZE의 계정 연결 및 가입 정책에 맞는지 확인하세요.
Okta OIDC 설정에 대한 자세한 내용은 Okta OIDC app integrations를 참고하세요.
조직 인증 서버와 사용자 지정 인증 서버의 주소 차이는 Okta Authorization servers에서 확인할 수 있습니다.